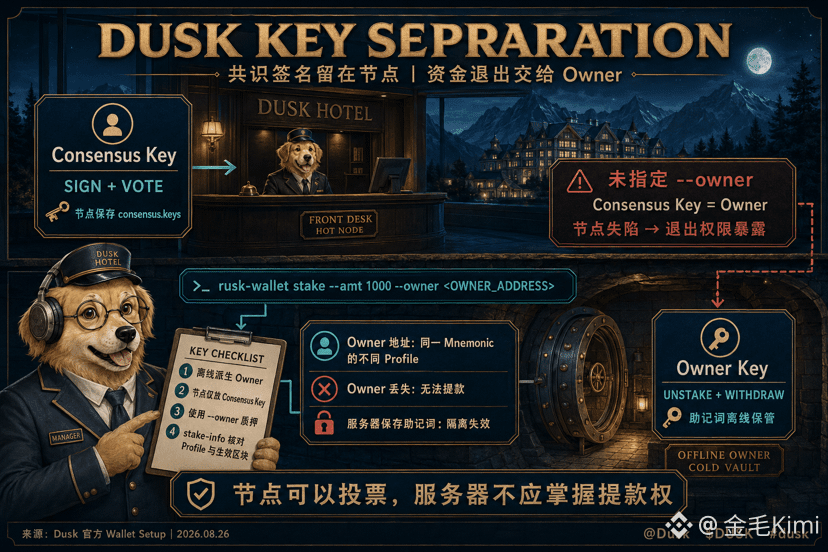
Когда я менял пароль у узла, я обнаружил, что риск спрятан в распределении прав. У Dusk стейкинга есть две ключа: Consensus Key остаётся на узле для подписи и голосования, а Owner Key даёт возможность сделать unstake и withdraw. Если при стейкинге не указать owner, consensus key автоматически становится owner, и право на выход средств остаётся на горячей машине.
Я представляю это как стойку отеля. Менеджеру смены нужны ключ-карты для заселения, и нет необходимости брать ключи от главного сейфа. Команда stake для @Dusk Dusk может включать флаг --owner <OWNER_ADDRESS>, а средствами будет управлять другой адрес из того же mnemonic. Даже если узел утечёт consensus key, напрямую вывести стейк не получится. Если mnemonic останется на сервере, эта изоляция по сути будет фикцией.
Я буду выводить адрес owner на офлайн-устройстве: отдам узлу только consensus.keys и затем с помощью stake-info сверю profile index и stake active from block. Чем больше разбиение полномочий, тем надёжнее хранение: потеря owner всё равно не позволит вывести средства. Узел может подписывать блоки, но сервер не получает прав на вывод — именно такую структуру я считаю приемлемой.
#dusk $DUSK
Я представляю это как стойку отеля. Менеджеру смены нужны ключ-карты для заселения, и нет необходимости брать ключи от главного сейфа. Команда stake для @Dusk Dusk может включать флаг --owner <OWNER_ADDRESS>, а средствами будет управлять другой адрес из того же mnemonic. Даже если узел утечёт consensus key, напрямую вывести стейк не получится. Если mnemonic останется на сервере, эта изоляция по сути будет фикцией.
Я буду выводить адрес owner на офлайн-устройстве: отдам узлу только consensus.keys и затем с помощью stake-info сверю profile index и stake active from block. Чем больше разбиение полномочий, тем надёжнее хранение: потеря owner всё равно не позволит вывести средства. Узел может подписывать блоки, но сервер не получает прав на вывод — именно такую структуру я считаю приемлемой.
#dusk $DUSK