#dusk $DUSK @Dusk
Прочитай раздел peer-to-peer в whitepaper дважды на этой неделе.
Сначала я счёл это скучной сантехникой — как именно рассылаются блоки, и там вроде бы нечего разбирать. Но при втором прочтении я понял, что был неправ насчёт того, на что Kadcast на самом деле оптимизируется.
Я относился к «эффективной рассылке» и «приватной рассылке» как к двум разным достижениям, просто упакованным вместе для маркетинга. Они не отдельные. Одно — побочный эффект другого.
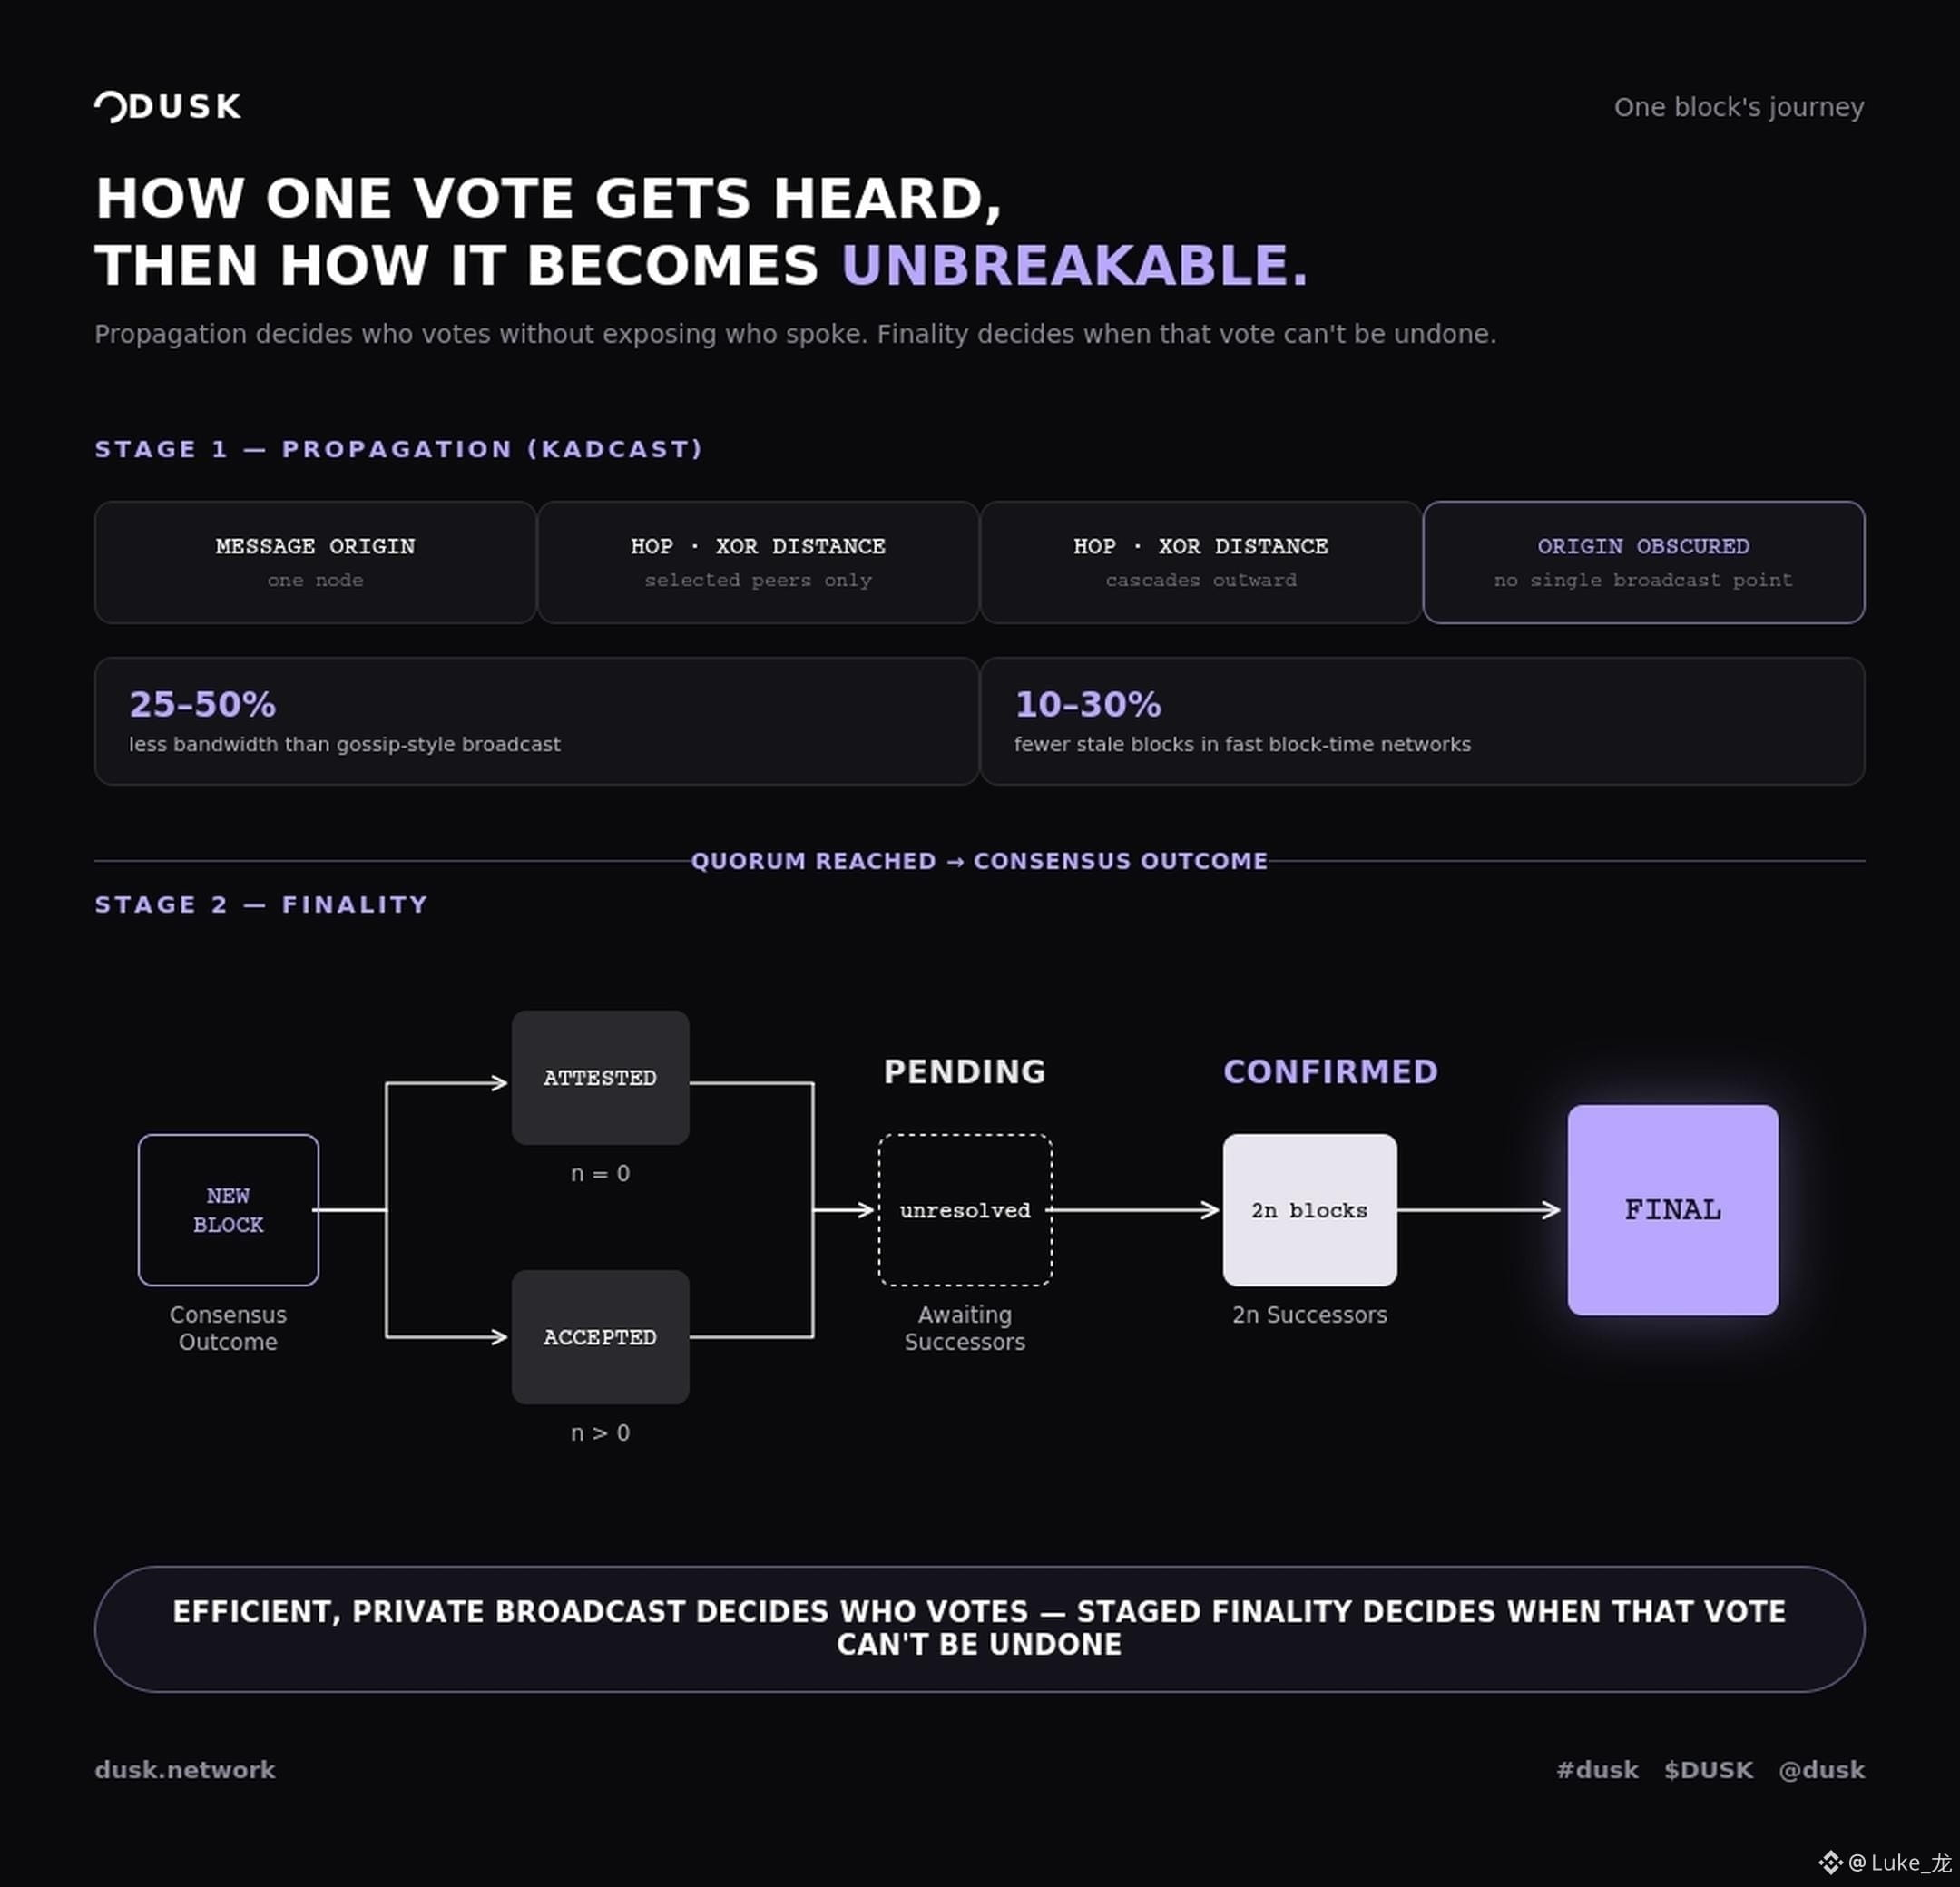
Kadcast не «заливает» сообщения на каждый соседний узел, как это делают протоколы сплетен (gossip). Он использует XOR-расстояние из DHT Kademlia, чтобы структурировать распространение: каждый узел пересылает только тем партнёрам, которые находятся на всё возрастающих расстояниях, поэтому сообщение каскадом расходится наружу, а не разом «стреляет» повсюду.
В whitepaper говорится, что расход полосы пропускания на 25–50% ниже, чем у gossip-протоколов, и на 10–30% меньше устаревших блоков в сетях с быстрыми блоками, потому что меньше избыточных передач означает меньше бесполезных проверок блоков, которые никогда не попадут в цепочку.
Вот что щёлкнуло: именно эта же структура и скрывает, откуда на самом деле пришло сообщение.
Поскольку узел общается только с ограниченным набором пиров на конкретных расстояниях, а не рассылает наружу всем подряд, нет единственного момента, когда источник виден всей сети сразу.
Конфиденциальность — это не отдельная «функция приватности», прикрученная к маршрутизации. Это то, как выглядит эффективная маршрутизация, когда тебе нельзя просто заливать всё вокруг.
Вот что я упустил — Kadcast не просто быстрый, он ещё и приватный.
Он приватный потому, что это именно такой тип «быстро», который не требует раскрывать источник, чтобы всё дошло до места.
Два момента, которые я всё ещё обдумываю: создаёт ли структурированная маршрутизация на основе расстояния другой тип поверхности атаки, чем gossip — предсказуемые пути против непредсказуемого «заливания» — даже если сложнее отследить источник? И отражают ли цифры по пропускной способности и устаревшим блокам из whitepaper реальную сеть Dusk в продакшне, или это по-прежнему общие результаты исследований Kadcast, а не измерения, специфичные для Dusk?
$DUSK
Прочитай раздел peer-to-peer в whitepaper дважды на этой неделе.
Сначала я счёл это скучной сантехникой — как именно рассылаются блоки, и там вроде бы нечего разбирать. Но при втором прочтении я понял, что был неправ насчёт того, на что Kadcast на самом деле оптимизируется.
Я относился к «эффективной рассылке» и «приватной рассылке» как к двум разным достижениям, просто упакованным вместе для маркетинга. Они не отдельные. Одно — побочный эффект другого.
Kadcast не «заливает» сообщения на каждый соседний узел, как это делают протоколы сплетен (gossip). Он использует XOR-расстояние из DHT Kademlia, чтобы структурировать распространение: каждый узел пересылает только тем партнёрам, которые находятся на всё возрастающих расстояниях, поэтому сообщение каскадом расходится наружу, а не разом «стреляет» повсюду.
В whitepaper говорится, что расход полосы пропускания на 25–50% ниже, чем у gossip-протоколов, и на 10–30% меньше устаревших блоков в сетях с быстрыми блоками, потому что меньше избыточных передач означает меньше бесполезных проверок блоков, которые никогда не попадут в цепочку.
Вот что щёлкнуло: именно эта же структура и скрывает, откуда на самом деле пришло сообщение.
Поскольку узел общается только с ограниченным набором пиров на конкретных расстояниях, а не рассылает наружу всем подряд, нет единственного момента, когда источник виден всей сети сразу.
Конфиденциальность — это не отдельная «функция приватности», прикрученная к маршрутизации. Это то, как выглядит эффективная маршрутизация, когда тебе нельзя просто заливать всё вокруг.
Вот что я упустил — Kadcast не просто быстрый, он ещё и приватный.
Он приватный потому, что это именно такой тип «быстро», который не требует раскрывать источник, чтобы всё дошло до места.
Два момента, которые я всё ещё обдумываю: создаёт ли структурированная маршрутизация на основе расстояния другой тип поверхности атаки, чем gossip — предсказуемые пути против непредсказуемого «заливания» — даже если сложнее отследить источник? И отражают ли цифры по пропускной способности и устаревшим блокам из whitepaper реальную сеть Dusk в продакшне, или это по-прежнему общие результаты исследований Kadcast, а не измерения, специфичные для Dusk?
$DUSK