#dusk $DUSK @Dusk Что привлекло мое внимание в Dusk, так это не очередное заявление о конфиденциальности. Это было разделение между тем, что нужно скрывать, и тем, что еще должно оставаться видимым.
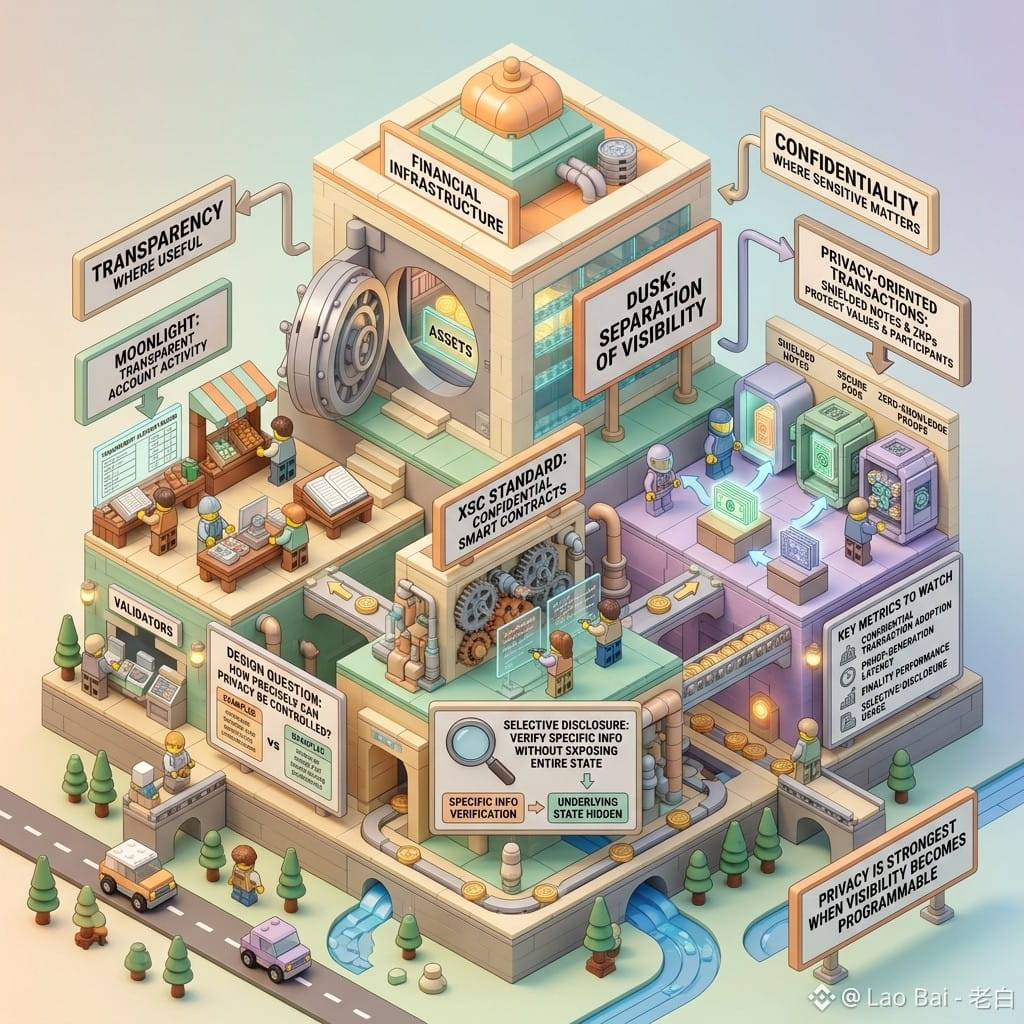
Сначала я предположил, что ориентированный на приватность L1 просто зашифрует всё. Но такая модель неудобна для финансовой инфраструктуры. Хранилище защищает активы внутри. Оно не заставляет исчезнуть целое здание. Dusk выбирает более точный подход: обеспечивает прозрачность там, где она остается полезной, и конфиденциальность там, где чувствительная информация действительно имеет значение.
Moonlight поддерживает прозрачную активность на основе учетных записей, а транзакционные механизмы, ориентированные на приватность, используют скрытые ноты и доказательства с нулевым разглашением, чтобы защищать чувствительные значения и участников. Стандарт XSC расширяет конфиденциальное выполнение на смарт-контракты, а выборочное раскрытие позволяет проверять конкретную информацию, не раскрывая полностью лежащее в основе состояние.
Это ставит другой вопрос проектирования: не «Dusk приватный?», а «Насколько точно можно управлять приватностью?»
Я бы следил за внедрением конфиденциальных транзакций, задержкой генерации доказательств, производительностью и окончательностью (finality)
и использованием выборочного раскрытия.
Приватность не становится самой сильной, когда исчезает абсолютно всё. Она становится самой сильной, когда видимость становится программируемой.
Сначала я предположил, что ориентированный на приватность L1 просто зашифрует всё. Но такая модель неудобна для финансовой инфраструктуры. Хранилище защищает активы внутри. Оно не заставляет исчезнуть целое здание. Dusk выбирает более точный подход: обеспечивает прозрачность там, где она остается полезной, и конфиденциальность там, где чувствительная информация действительно имеет значение.
Moonlight поддерживает прозрачную активность на основе учетных записей, а транзакционные механизмы, ориентированные на приватность, используют скрытые ноты и доказательства с нулевым разглашением, чтобы защищать чувствительные значения и участников. Стандарт XSC расширяет конфиденциальное выполнение на смарт-контракты, а выборочное раскрытие позволяет проверять конкретную информацию, не раскрывая полностью лежащее в основе состояние.
Это ставит другой вопрос проектирования: не «Dusk приватный?», а «Насколько точно можно управлять приватностью?»
Я бы следил за внедрением конфиденциальных транзакций, задержкой генерации доказательств, производительностью и окончательностью (finality)
и использованием выборочного раскрытия.
Приватность не становится самой сильной, когда исчезает абсолютно всё. Она становится самой сильной, когда видимость становится программируемой.