16 августа 2026 года команда Dusk Network обнаружила подозрительную активность, связанную с кошельком, которым она управляла для операций по мосту. Реакция была быстрой: адреса были отключены и перераспределены, сервисы моста приостановлены, в блоклист добавили ограничения, чтобы остановить переводы на известные опасные адреса, а также была проведена прямая координация с Binance после того, как часть цепочки была там прослежена.
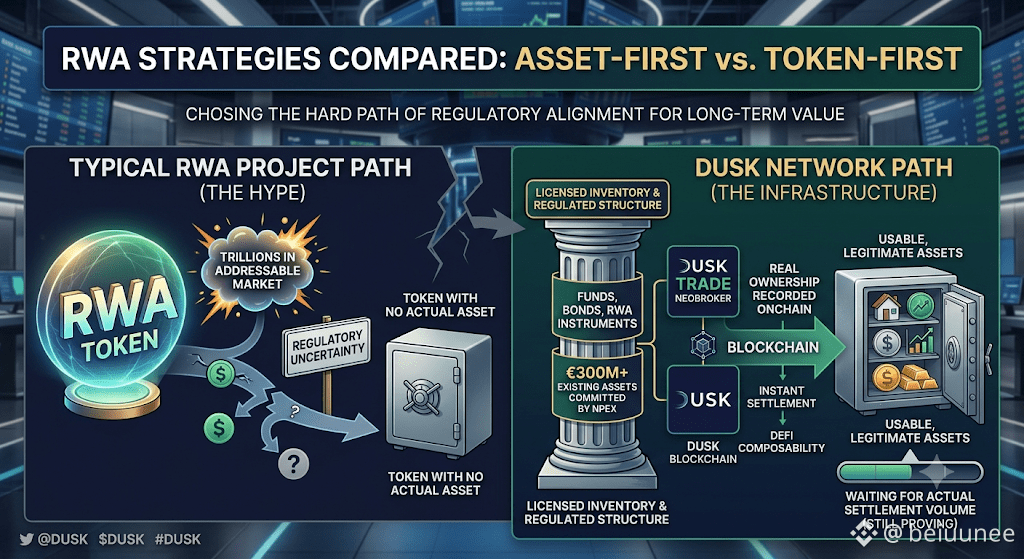
Заявление команды однозначно: это не сбой на уровне протокола; сам DuskDS продолжал работать в обычном режиме; и в настоящий момент не считается, что пострадали средства пользователей. Временное совпадение немного болезненное: инцидент произошёл как раз тогда, когда команда завершала планы вокруг запуска DuskEVM — он должен был перенести конфиденциальные рабочие процессы транзакций в EVM-среду с помощью инструмента под названием Hedger.
Я принимаю это объяснение за чистую монету, потому что техническое различие действительно важно. Компрометация операционного кошелька, используемого для бриджа, — это другой сценарий отказа, чем уязвимость в Succinct Attestation или сбой в базовом слое расчетов, и смешивать эти вещи было бы небрежным анализом. Также я думаю, что это различие менее критично для потенциального институционального партнёра, чем, возможно, надеется команда Dusk. Вся ценность здесь — в доверии: соответствующая требованиям инфраструктура, на которую регулируемые биржи и эмитенты могут опираться именно потому, что она, как предполагается, более дисциплинирована в вопросах безопасности, чем типичный DeFi-протокол.
Инцидент, затронувший управляемый командой кошелёк — даже если он был оперативно ограничен и прозрачно раскрыт, — напоминает, что операционная безопасность и безопасность протокола — это обе части одного и того же уравнения доверия для тех, кто решает направлять реальные расчёты по ценным бумагам через эту цепочку. Dusk здесь отработал раскрытие информации хорошо — это значимый конкретный плюс. Важно ещё доказать, что мост вновь откроется с усиленным дизайном, который действительно закрывает эту брешь, а не просто «латает» конкретное отверстие, найденное в августе.
#dusk $DUSK @Dusk