#dusk $DUSK @Dusk
Прошлой ночью мы с другом делили наши общие расходы. Она сказала простую вещь: "всё между нами остаётся прозрачным, но ни одна из нас не объясняет свои личные траты другой".
Эта фраза засела у меня в голове дольше, чем должна была.
Мы склонны противопоставлять приватность и прозрачность в финансах — либо всё видно, либо ничего. Если присмотреться к @dusk, это разделение оказывается не таким уж чистым.
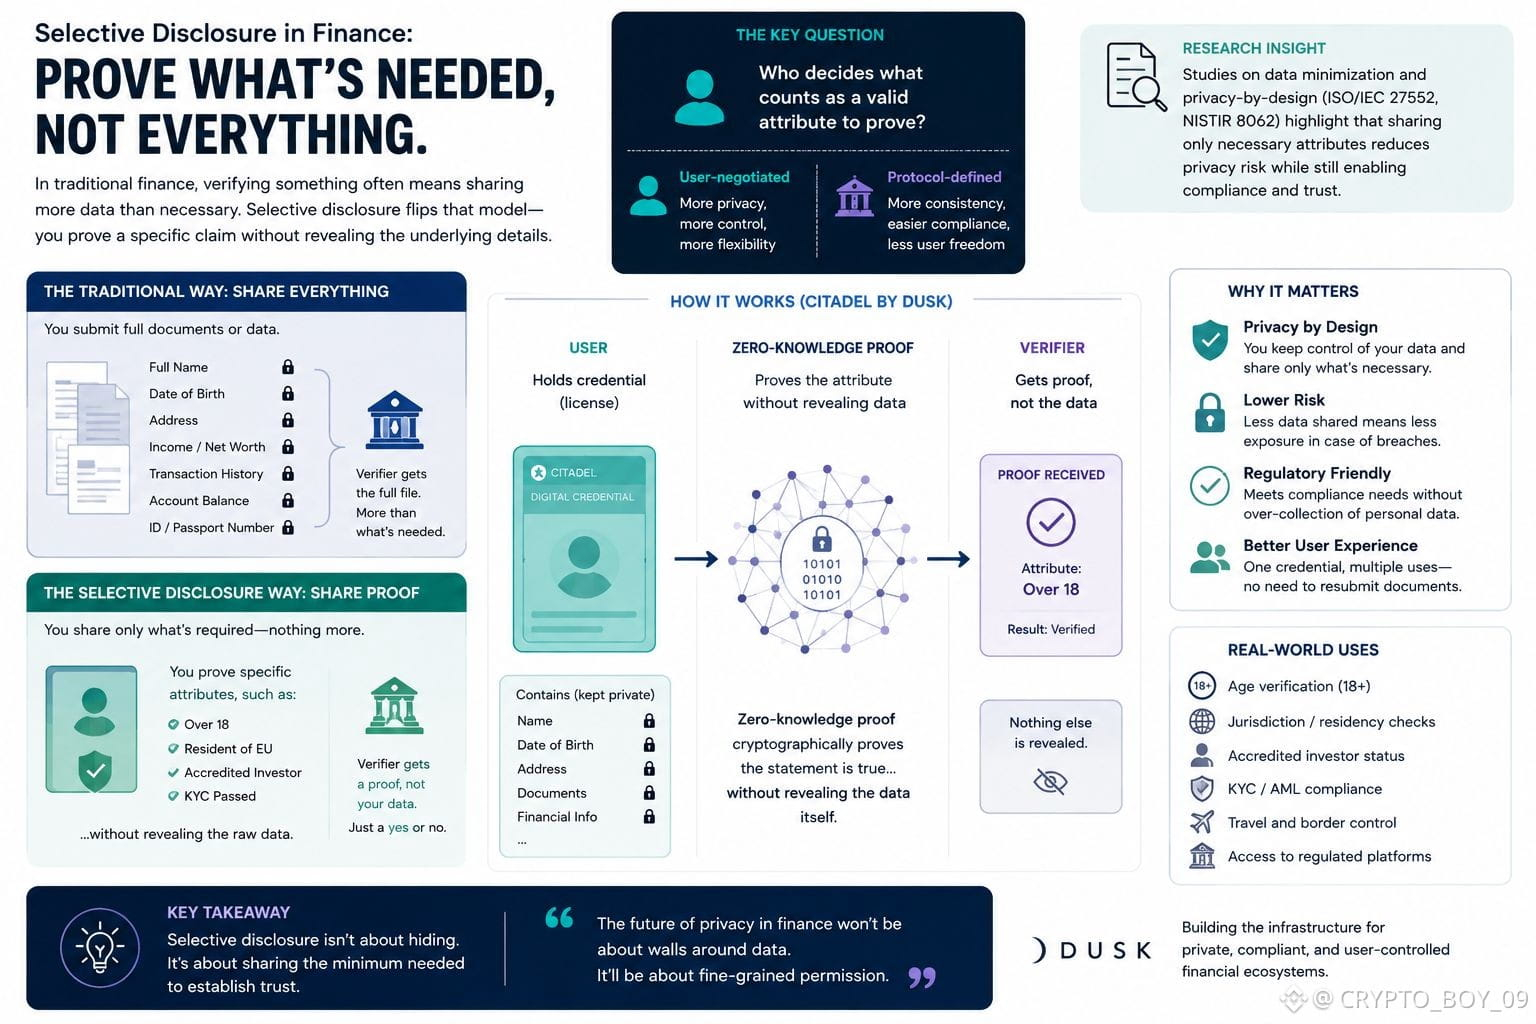
Возьмите Citadel — слой идентификации Dusk. Пользователь запрашивает лицензию один раз, а затем использует её, чтобы доказать конкретный атрибут — например, соответствие возрастному порогу или принадлежность к определённой юрисдикции — не передавая лежащие в основе документы каждый раз. Проверяющему достаётся доказательство, а не файл.
Это другой тип приватности, чем просто скрывать балансы. Это решение, атрибут за атрибутом, что на самом деле должно покинуть ваши руки.
И это подводит меня к реальному вопросу — кто определяет, что считается валидным атрибутом, который вообще нужно доказывать? Это согласовывается с пользователем или фиксируется ещё до того, как у пользователя появится хоть какое-то слово?
Ответ на это важнее, чем то, скрываются данные или показываются. Он определяет, является ли «избирательное раскрытие» действительно избирательным — или это просто разрешение, переодетое во что-то другое.
$TUT $CATI