Я разбирался в инциденте на мосту от 16 августа для Dusk $DUSK #dusk Network @Dusk Foundation — и на этот раз всё обернулось иначе: меньше «как они отреагировали», и больше «почему вообще потребовалось реагировать».
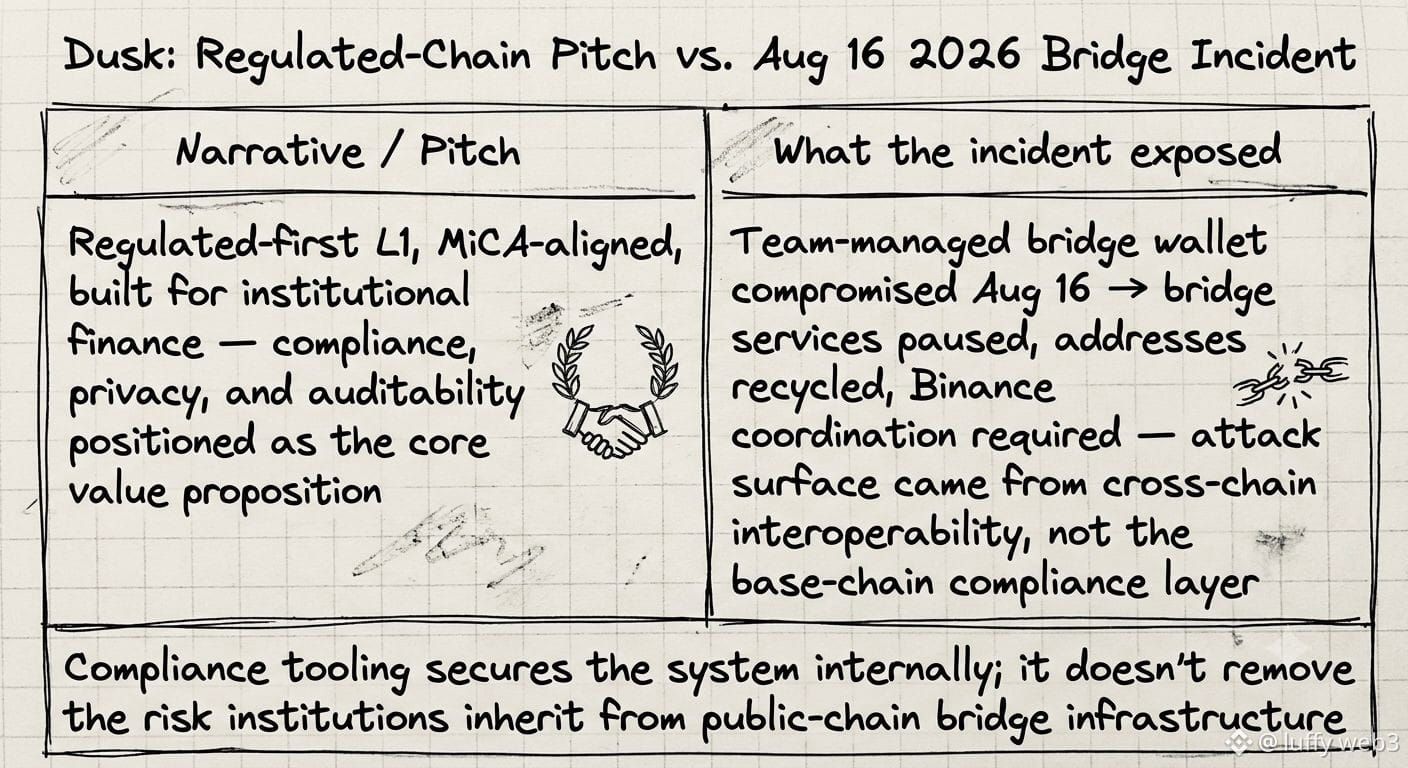
Вот в чём дело: используемый в операциях моста кошелёк, которым управляла команда, оказался скомпрометирован. Это не ошибка пользователя и не эксплуатация смарт-контракта — это кошелёк моста, тот самый тип инфраструктуры, который должен существовать, чтобы публичный чейн мог общаться с другими чейнами. Dusk позиционирует себя как регулируемый-first, соответствующий MiCA, созданный для институций. И всё равно ей пришлось приостановить работу мостов, перераспределить адреса и координироваться с Binance прямо по ходу инцидента.
И вот это зацепило — стоп, держите меня. В традиционных финансах «bridge wallet» не выступает как отдельная поверхность атаки. Бирже не нужен кроссчейновый слой обмена сообщениями, чтобы провести расчёт сделки. Стоит любому институционального уровня чейну подключиться к более широкому многоцепочечному экосистему — и он перенимает профиль рисков всей этой экосистемы, независимо от того, насколько «затянута» комплаенс-надстройка на её собственной базовой цепочке.
По сути, это изменило то, как я воспринимаю весь питч «регулируемый L1». Инструменты комплаенса защищают вас внутри системы. Но они не уменьшают поверхность атаки, которая появляется уже из-за того, что вы публичны и совместимы между цепочками.
Интересно, учитывают ли институции этот trade-off по риску мостов отдельно от тезиса про приватность — или сваливают всё в одну корзину.
Вот в чём дело: используемый в операциях моста кошелёк, которым управляла команда, оказался скомпрометирован. Это не ошибка пользователя и не эксплуатация смарт-контракта — это кошелёк моста, тот самый тип инфраструктуры, который должен существовать, чтобы публичный чейн мог общаться с другими чейнами. Dusk позиционирует себя как регулируемый-first, соответствующий MiCA, созданный для институций. И всё равно ей пришлось приостановить работу мостов, перераспределить адреса и координироваться с Binance прямо по ходу инцидента.
И вот это зацепило — стоп, держите меня. В традиционных финансах «bridge wallet» не выступает как отдельная поверхность атаки. Бирже не нужен кроссчейновый слой обмена сообщениями, чтобы провести расчёт сделки. Стоит любому институционального уровня чейну подключиться к более широкому многоцепочечному экосистему — и он перенимает профиль рисков всей этой экосистемы, независимо от того, насколько «затянута» комплаенс-надстройка на её собственной базовой цепочке.
По сути, это изменило то, как я воспринимаю весь питч «регулируемый L1». Инструменты комплаенса защищают вас внутри системы. Но они не уменьшают поверхность атаки, которая появляется уже из-за того, что вы публичны и совместимы между цепочками.
Интересно, учитывают ли институции этот trade-off по риску мостов отдельно от тезиса про приватность — или сваливают всё в одну корзину.