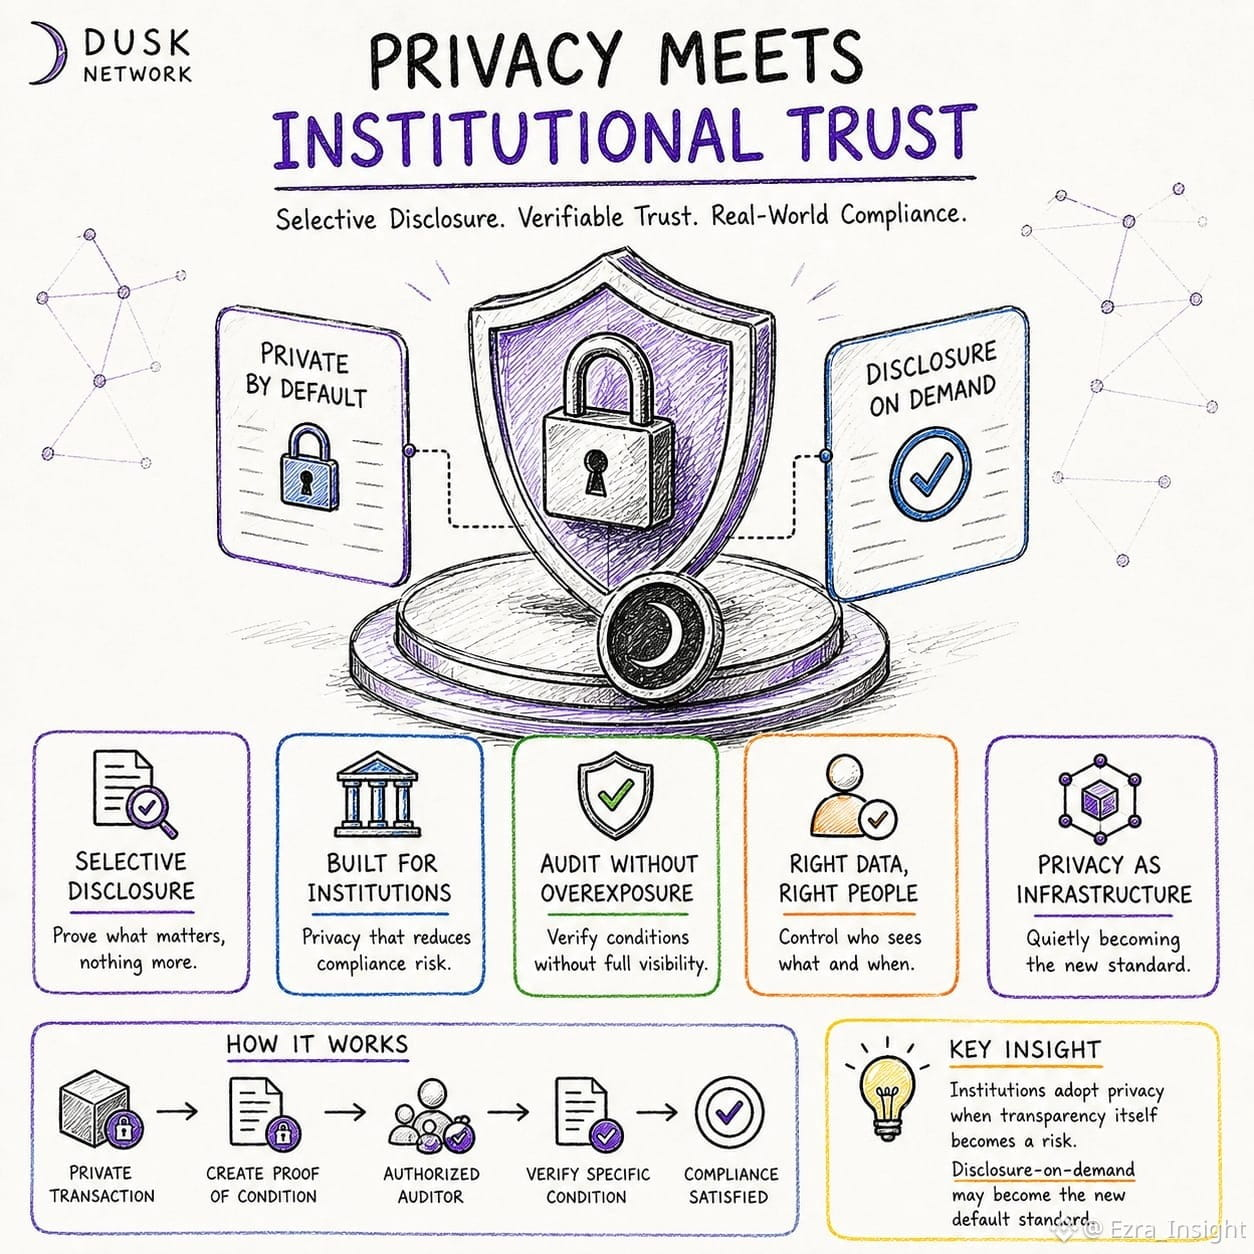
Я постоянно думал о том, как регулируемое финансовое регулирование и технологии приватности словно специально устроены так, чтобы расходиться во взглядах. Одно требует прозрачности, а другое исходит из идеи, что информация по умолчанию не должна быть раскрыта. Сначала я предположил, что это противоречие — просто то, с чем приватность-ориентированным сетям приходится мириться. Но чем больше я вникал в Dusk, тем сильнее начинал подозревать, что именно это противоречие и является тем местом, где сосредоточена ценность. Меня зацепила не только идея сохранения транзакций в тайне, а выборочное раскрытие: аудитор может проверить конкретное условие, не получая при этом всю историю транзакций. Это заставило меня по-новому взглянуть на то, что здесь вообще означает «приватность». Речь не обязательно о том, чтобы скрывать всё; возможно, приватность — это решение о том, что раскрывать, когда раскрывать и кому вообще дано право это видеть. И вот здесь институциональный вопрос становится особенно интересным. Учреждения редко внедряют инфраструктуру приватности только ради приватности. Они начинают действовать тогда, когда сама прозрачность начинает создавать риски. Так, возможно, более сложный тест для Dusk заключается не в том, работает ли криптография. А в том, решат ли в итоге команды комплаенса, что раскрытие по требованию безопаснее, чем раскрытие по умолчанию, и начнут использовать это как обычную инфраструктуру — без особого шума. Если такой сдвиг произойдёт тихо, заметит ли это кто-то, прежде чем станет уже нормой?
@Dusk $DUSK #dusk
@Dusk $DUSK #dusk