#dusk $DUSK @Dusk
Сначала я подумал, что криптографически корректная сессия Citadel 2 — это универсальный пропуск: если доказательство проверяется в блокчейне, сервис должен впустить меня.
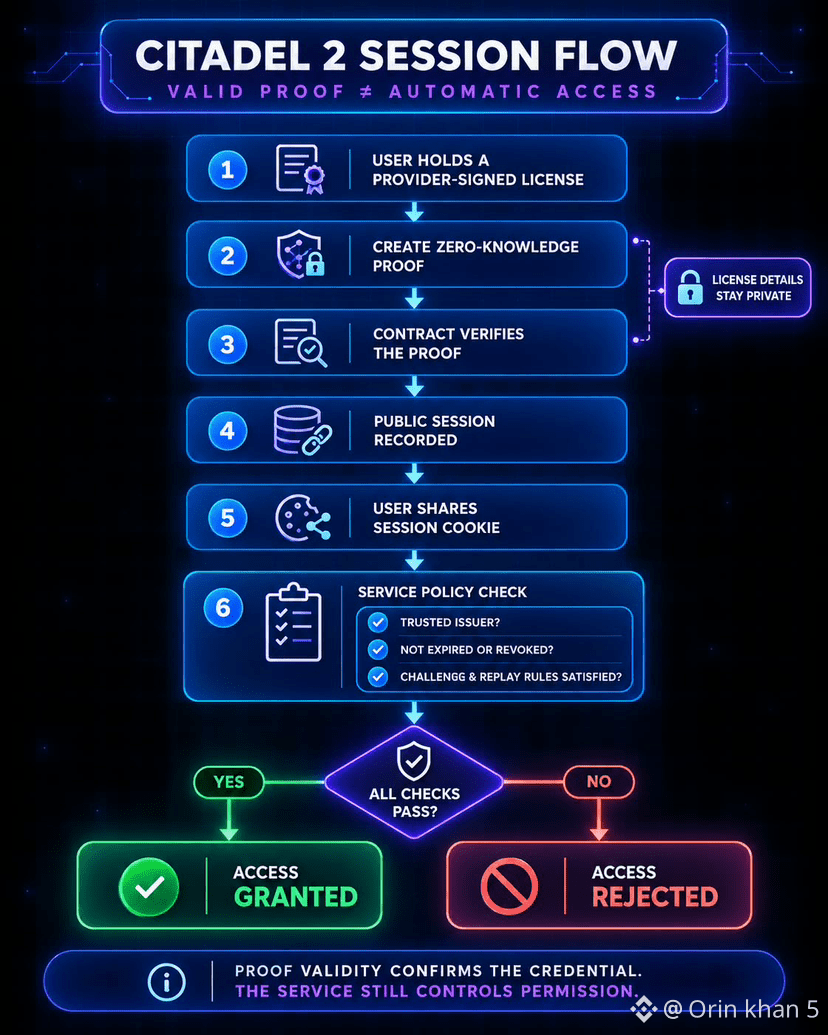
Однако, присмотревшись к @Dusk, я понял: в его дизайне разделены действительность доказательства и разрешение на доступ. Контракт может проверить, что у меня есть зарегистрированная лицензия, подписанная провайдером, и при этом записать сессию, не раскрывая, какую именно лицензию я использовал. Затем я передаю сервису cookie сессии, а сервис сверяет его с этим публичным реестром.
Но окончательное решение всё равно остаётся за сервисом. Он может отклонить меня, если не доверяет эмитенту, если учётная запись просрочена или отозвана, либо если не выполнены условия по челленджу и защите от повторов.
Вот что мне нравится в таком подходе. Конфиденциальность не обязательно должна устранять контроль; она может ограничивать раскрытие информации, сохраняя при этом реальную политику в силе.
Интересно, найдут ли пользователи такое равновесие успокаивающим или, наоборот, запутывающим.
Вы бы предпочли автоматический доступ после проверки доказательства или проверку, специфичную для конкретного сервиса?
Сначала я подумал, что криптографически корректная сессия Citadel 2 — это универсальный пропуск: если доказательство проверяется в блокчейне, сервис должен впустить меня.
Однако, присмотревшись к @Dusk, я понял: в его дизайне разделены действительность доказательства и разрешение на доступ. Контракт может проверить, что у меня есть зарегистрированная лицензия, подписанная провайдером, и при этом записать сессию, не раскрывая, какую именно лицензию я использовал. Затем я передаю сервису cookie сессии, а сервис сверяет его с этим публичным реестром.
Но окончательное решение всё равно остаётся за сервисом. Он может отклонить меня, если не доверяет эмитенту, если учётная запись просрочена или отозвана, либо если не выполнены условия по челленджу и защите от повторов.
Вот что мне нравится в таком подходе. Конфиденциальность не обязательно должна устранять контроль; она может ограничивать раскрытие информации, сохраняя при этом реальную политику в силе.
Интересно, найдут ли пользователи такое равновесие успокаивающим или, наоборот, запутывающим.
Вы бы предпочли автоматический доступ после проверки доказательства или проверку, специфичную для конкретного сервиса?