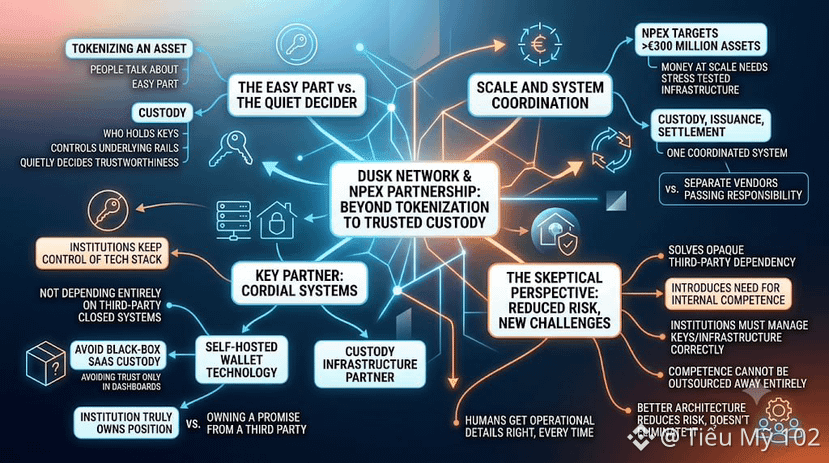
Токенизация актива — это самая простая часть, о которой все говорят. А вот кастодиальный уровень, то есть кто на самом деле держит ключи и управляет базовой инфраструктурой, — это та часть, которая тихо определяет, насколько всё в итоге заслуживает доверия.
Партнёрство Dusk Network с NPEX не ограничивается токенизацией. Оно включает Cordial Systems — партнёра в области кастодиальной инфраструктуры, предоставляющего технологию саморазмещаемых кошельков. Благодаря этому финансовые институты, которые подключают активы к ончейну через NPEX, могут контролировать собственный технологический стек, а не зависеть целиком от закрытой системы третьей стороны, которую они не могут ни инспектировать, ни проверять. Эта деталь важнее, чем может показаться при первом чтении.
Собственная позиция Cordial как раз сосредоточена на том, чтобы избегать кастодиального black-box SaaS — того типа, где организация передаёт свои приватные ключи инфраструктуре вендора и просто вынуждена доверять панели управления. Технология саморазмещаемых кошельков сохраняет этот контроль внутри. Это более требовательная к операционным ресурсам схема, но именно она отличает ситуацию, когда институт действительно владеет своей позицией, от ситуации, когда институт владеет лишь обещанием третьей стороны.
И масштаб тоже делает вопрос кастоди более острым. NPEX нацелен на то, чтобы в конечном итоге перевести на Dusk активы на сумму более 300 миллионов евро, и деньги такого масштаба не стоит проводить через инфраструктуру, которую никто не успел как следует протестировать на устойчивость. Кастоди, выпуск и расчёты должны работать как единая согласованная система, а не как три отдельных вендора, которые перекладывают ответственность друг на друга, когда что-то идёт не так.
Признаюсь, скептическая часть моего мозга и здесь до конца не расслабляется. Саморазмещаемая кастоди решает одну проблему доверия — зависимость от непрозрачной третьей стороны — но при этом вводит другую: теперь институтам нужна реальная внутренняя компетенция, чтобы корректно управлять ключами и инфраструктурой, и эту компетенцию нельзя полностью отдать на аутсорсинг. Более удачная архитектура снижает риск. Но она не отменяет необходимости, чтобы люди, которые это обслуживают, каждый раз точно выполняли операционные детали.
@Dusk $DUSK #dusk
Партнёрство Dusk Network с NPEX не ограничивается токенизацией. Оно включает Cordial Systems — партнёра в области кастодиальной инфраструктуры, предоставляющего технологию саморазмещаемых кошельков. Благодаря этому финансовые институты, которые подключают активы к ончейну через NPEX, могут контролировать собственный технологический стек, а не зависеть целиком от закрытой системы третьей стороны, которую они не могут ни инспектировать, ни проверять. Эта деталь важнее, чем может показаться при первом чтении.
Собственная позиция Cordial как раз сосредоточена на том, чтобы избегать кастодиального black-box SaaS — того типа, где организация передаёт свои приватные ключи инфраструктуре вендора и просто вынуждена доверять панели управления. Технология саморазмещаемых кошельков сохраняет этот контроль внутри. Это более требовательная к операционным ресурсам схема, но именно она отличает ситуацию, когда институт действительно владеет своей позицией, от ситуации, когда институт владеет лишь обещанием третьей стороны.
И масштаб тоже делает вопрос кастоди более острым. NPEX нацелен на то, чтобы в конечном итоге перевести на Dusk активы на сумму более 300 миллионов евро, и деньги такого масштаба не стоит проводить через инфраструктуру, которую никто не успел как следует протестировать на устойчивость. Кастоди, выпуск и расчёты должны работать как единая согласованная система, а не как три отдельных вендора, которые перекладывают ответственность друг на друга, когда что-то идёт не так.
Признаюсь, скептическая часть моего мозга и здесь до конца не расслабляется. Саморазмещаемая кастоди решает одну проблему доверия — зависимость от непрозрачной третьей стороны — но при этом вводит другую: теперь институтам нужна реальная внутренняя компетенция, чтобы корректно управлять ключами и инфраструктурой, и эту компетенцию нельзя полностью отдать на аутсорсинг. Более удачная архитектура снижает риск. Но она не отменяет необходимости, чтобы люди, которые это обслуживают, каждый раз точно выполняли операционные детали.
@Dusk $DUSK #dusk