Посты
--Рост

RED ROSE Crypto
·
--
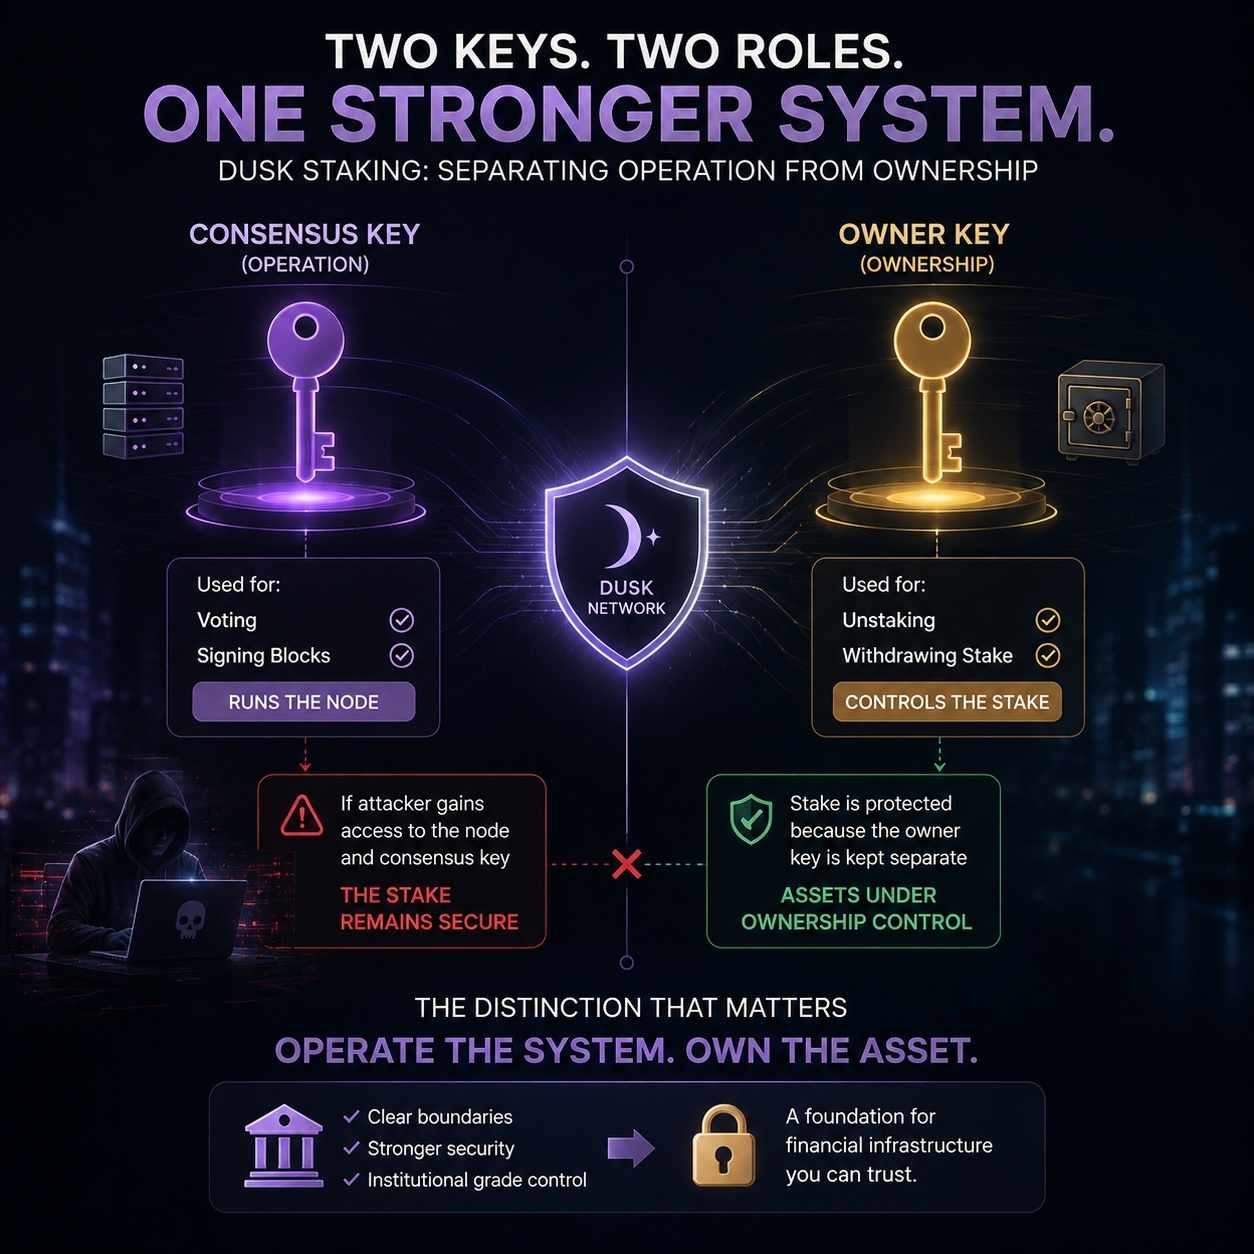
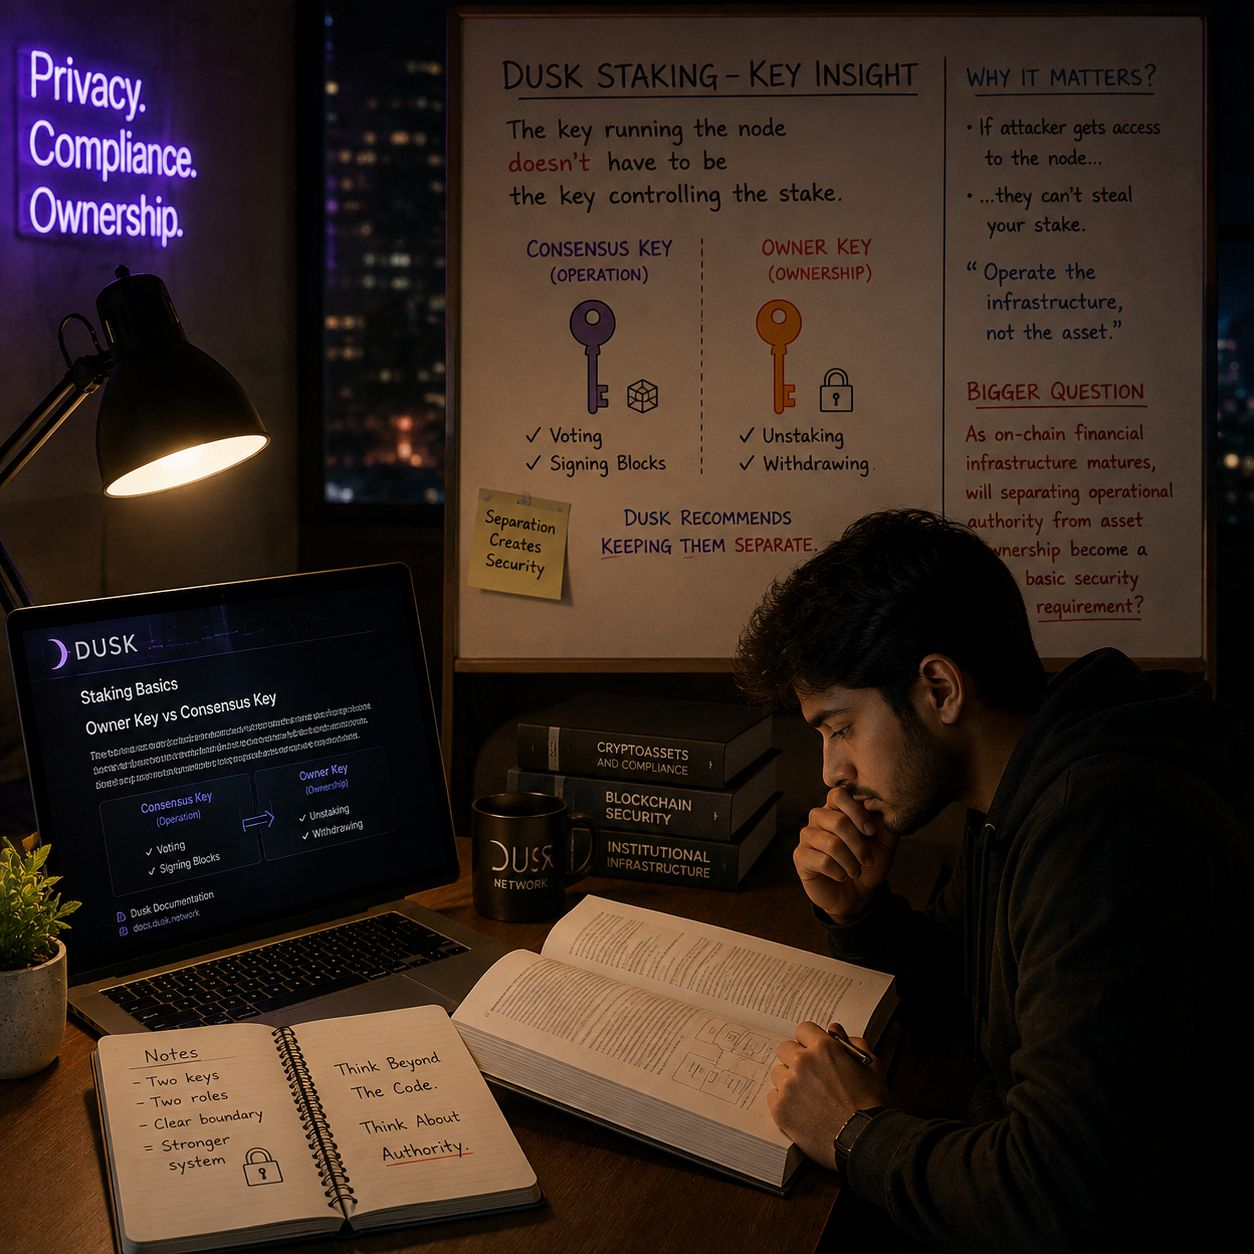
Я смотрел на систему стейкинга Dusk, когда одна небольшая деталь заставила меня остановиться: ключ, который запускает ноду, не обязательно должен быть тем же ключом, который управляет стейком.
Согласовательный ключ используется для голосования и подписи блоков, а ключ владельца выполняет действия вроде анстейкинга и вывода средств. Dusk рекомендует держать их раздельно.
Сначала я относился к этому как к обычному управлению ключами.
Затем я начал думать о том, что это на самом деле означает.
Если злоумышленник получит доступ к машине, на которой работает нода, доступ к согласовательному ключу не дает ему автоматически контроль над лежащим в основе стейком.
Это создает различие, которое я раньше как следует не учитывал:
Эксплуатация инфраструктуры — это не то же самое, что контроль над активом.
Для обычной схемы стейкинга это может звучать как небольшое улучшение безопасности.
Но если Dusk в конечном счете пытается поддерживать финансовую инфраструктуру, это различие становится куда интереснее. Учреждениям нужны не просто системы, которые работают; им нужны четкие границы вокруг того, кто может операционно управлять, подтверждать и контролировать ценные активы.
Я не думаю, что это само по себе доказывает что-то.
Но это заставило меня задуматься:
По мере того как ончейн-финансовая инфраструктура будет развиваться, может ли разделение операционных полномочий и владения активами стать базовым требованием безопасности?
@Dusk $DUSK . #dusk
Согласовательный ключ используется для голосования и подписи блоков, а ключ владельца выполняет действия вроде анстейкинга и вывода средств. Dusk рекомендует держать их раздельно.
Сначала я относился к этому как к обычному управлению ключами.
Затем я начал думать о том, что это на самом деле означает.
Если злоумышленник получит доступ к машине, на которой работает нода, доступ к согласовательному ключу не дает ему автоматически контроль над лежащим в основе стейком.
Это создает различие, которое я раньше как следует не учитывал:
Эксплуатация инфраструктуры — это не то же самое, что контроль над активом.
Для обычной схемы стейкинга это может звучать как небольшое улучшение безопасности.
Но если Dusk в конечном счете пытается поддерживать финансовую инфраструктуру, это различие становится куда интереснее. Учреждениям нужны не просто системы, которые работают; им нужны четкие границы вокруг того, кто может операционно управлять, подтверждать и контролировать ценные активы.
Я не думаю, что это само по себе доказывает что-то.
Но это заставило меня задуматься:
По мере того как ончейн-финансовая инфраструктура будет развиваться, может ли разделение операционных полномочий и владения активами стать базовым требованием безопасности?
@Dusk $DUSK . #dusk