Я предположил, что взлом моста означал: кто-то нашёл ошибку в коде, уязвимость в криптографии, нечто, что не заметили в ходе проверки безопасности. Однако собственное послесловие Dusk о январском инциденте с мостом описывает совсем другое.
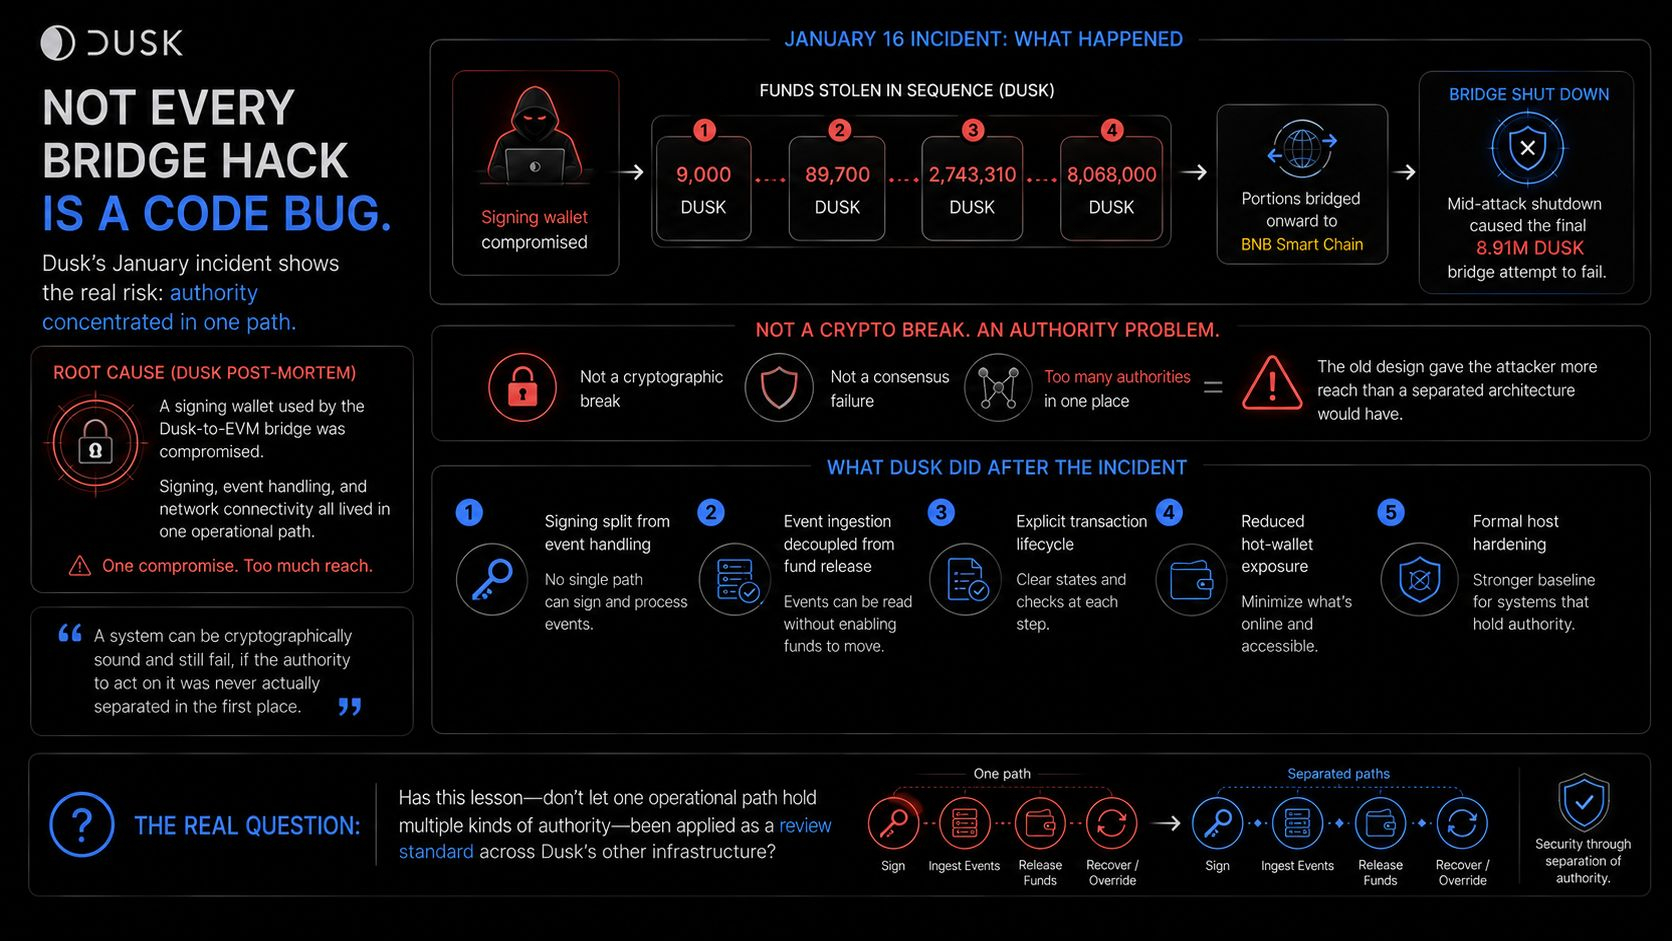
16 января злоумышленник скомпрометировал кошелёк для подписи, используемый мостом Dusk-to-EVM: он переместил средства непосредственно на Dusk, а часть из них далее направил на BNB Smart Chain. Dusk остановил работу моста по ходу атаки — из‑за этого не удалось выполнить финальную попытку перевода примерно 8,9 млн DUSK.
Это не было провалом консенсуса или эксплуатацией протокола. Dusk утверждает, что непосредственная причина — компрометация ключа, и что старая конструкция позволяла кошельку для подписи, обработке событий и сетевому подключению работать в рамках одного и того же пути. Слабость была сосредоточена в чрезмерных полномочиях, а не в слабой криптографии.
Последующий редизайн сводится к одной фразе, спрятанной в послесловии: "ingestion is no longer equivalent to spending." Поскольку раньше само событие и наличие полномочий для выпуска средств из‑за него были одним и тем же шагом, теперь это не так. Поступление событий переводится в контрольные точки и ставится в очередь как задание; отдельный, явный процесс действительно перемещает средства.
"Протокол может работать так, как задумано, в то время как операционный слой вокруг него предоставляет одному скомпрометированному пути слишком много полномочий."
Вот чего я бы хотел добиться на практике: подтверждения, что переработанный мост действительно держит поступление событий и выпуск средств на отдельных путях, а не только в описании новой архитектуры из послесловия.
#dusk $DUSK @Dusk
16 января злоумышленник скомпрометировал кошелёк для подписи, используемый мостом Dusk-to-EVM: он переместил средства непосредственно на Dusk, а часть из них далее направил на BNB Smart Chain. Dusk остановил работу моста по ходу атаки — из‑за этого не удалось выполнить финальную попытку перевода примерно 8,9 млн DUSK.
Это не было провалом консенсуса или эксплуатацией протокола. Dusk утверждает, что непосредственная причина — компрометация ключа, и что старая конструкция позволяла кошельку для подписи, обработке событий и сетевому подключению работать в рамках одного и того же пути. Слабость была сосредоточена в чрезмерных полномочиях, а не в слабой криптографии.
Последующий редизайн сводится к одной фразе, спрятанной в послесловии: "ingestion is no longer equivalent to spending." Поскольку раньше само событие и наличие полномочий для выпуска средств из‑за него были одним и тем же шагом, теперь это не так. Поступление событий переводится в контрольные точки и ставится в очередь как задание; отдельный, явный процесс действительно перемещает средства.
"Протокол может работать так, как задумано, в то время как операционный слой вокруг него предоставляет одному скомпрометированному пути слишком много полномочий."
Вот чего я бы хотел добиться на практике: подтверждения, что переработанный мост действительно держит поступление событий и выпуск средств на отдельных путях, а не только в описании новой архитектуры из послесловия.
#dusk $DUSK @Dusk