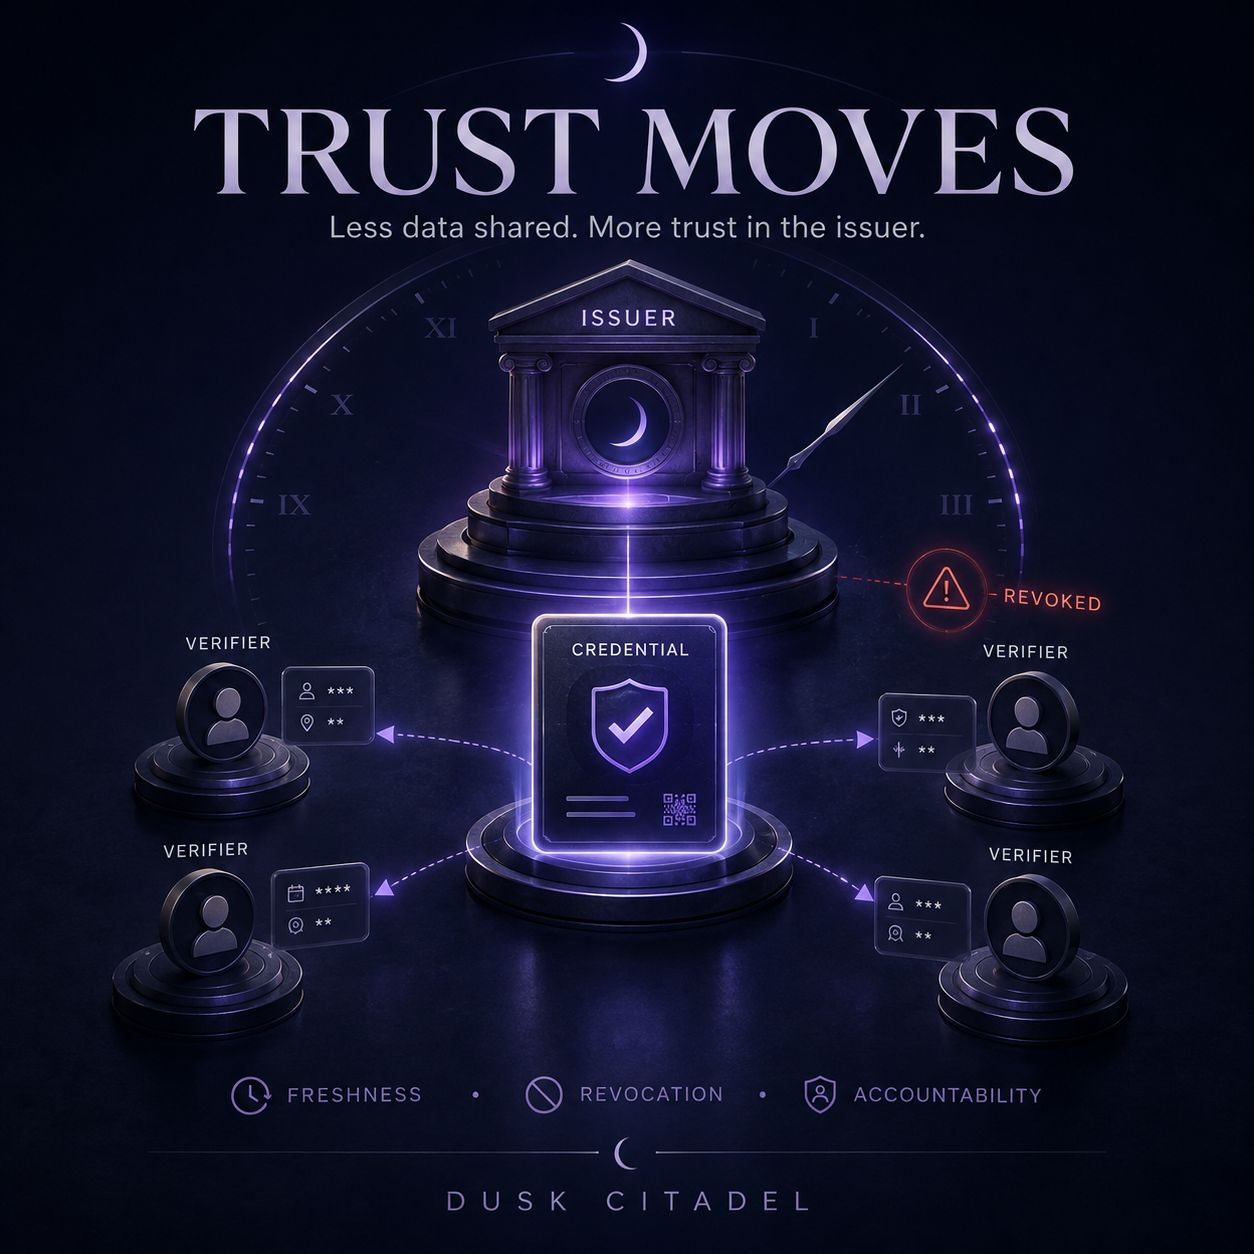
Citadel снижает необходимость делиться данными, но при этом заставляет меня больше внимания уделять человеку, который выдает credential
То, что мне понравилось в Citadel, — пользователям не нужно передавать весь пакет KYC-данных для каждой стороны, которая хочет подтвердить, что это я.
После проверки credential можно использовать для подтверждения конкретных вещей — например, юрисдикции, статуса инвестора или того, что выполнено определенное требование compliance. Сторона, которая проверяет, получает ровно ту информацию, которая нужна, а не весь массив идентификационных данных.
Сначала мне казалось, что это просто способ уменьшить доверие.
Но если присмотреться, доверие фактически лишь перемещается в другое место.
Если несколько организаций одновременно принимают один и тот же credential, то первоначальное решение issuer становится еще более значимым. Один раз проведенная оценка может использоваться многократно, поэтому ошибка на этапе выдачи credential способна распространиться шире — и повлиять не только на одну транзакцию.
А время усложняет задачу. Тот credential, который был корректен сегодня, не обязательно останется корректным через несколько месяцев. Санкционный статус, юрисдикция или право на участие (eligibility) могут измениться.
Поэтому для меня важная часть Citadel — это не только selective disclosure. Она еще и в актуальности (freshness), отзываемости (revocation) и ответственности issuer, когда исходные данные меняются.
Я также буду интересоваться тем, сколько credential реально повторно используется, а не только количеством опубликованных integration.
Поскольку privacy отвечает лишь на вопрос «сколько данных нужно показать стороне, которая проверяет».
А когда credential неверный или устаревший, сложный вопрос остается прежним: кто несет ответственность за решение, которому доверяет вся система?
@Dusk $DUSK #dusk
$APR $BNB
То, что мне понравилось в Citadel, — пользователям не нужно передавать весь пакет KYC-данных для каждой стороны, которая хочет подтвердить, что это я.
После проверки credential можно использовать для подтверждения конкретных вещей — например, юрисдикции, статуса инвестора или того, что выполнено определенное требование compliance. Сторона, которая проверяет, получает ровно ту информацию, которая нужна, а не весь массив идентификационных данных.
Сначала мне казалось, что это просто способ уменьшить доверие.
Но если присмотреться, доверие фактически лишь перемещается в другое место.
Если несколько организаций одновременно принимают один и тот же credential, то первоначальное решение issuer становится еще более значимым. Один раз проведенная оценка может использоваться многократно, поэтому ошибка на этапе выдачи credential способна распространиться шире — и повлиять не только на одну транзакцию.
А время усложняет задачу. Тот credential, который был корректен сегодня, не обязательно останется корректным через несколько месяцев. Санкционный статус, юрисдикция или право на участие (eligibility) могут измениться.
Поэтому для меня важная часть Citadel — это не только selective disclosure. Она еще и в актуальности (freshness), отзываемости (revocation) и ответственности issuer, когда исходные данные меняются.
Я также буду интересоваться тем, сколько credential реально повторно используется, а не только количеством опубликованных integration.
Поскольку privacy отвечает лишь на вопрос «сколько данных нужно показать стороне, которая проверяет».
А когда credential неверный или устаревший, сложный вопрос остается прежним: кто несет ответственность за решение, которому доверяет вся система?
@Dusk $DUSK #dusk
$APR $BNB