#termmax @TermMax
Я немного по-другому посмотрел на безопасность TermMax.
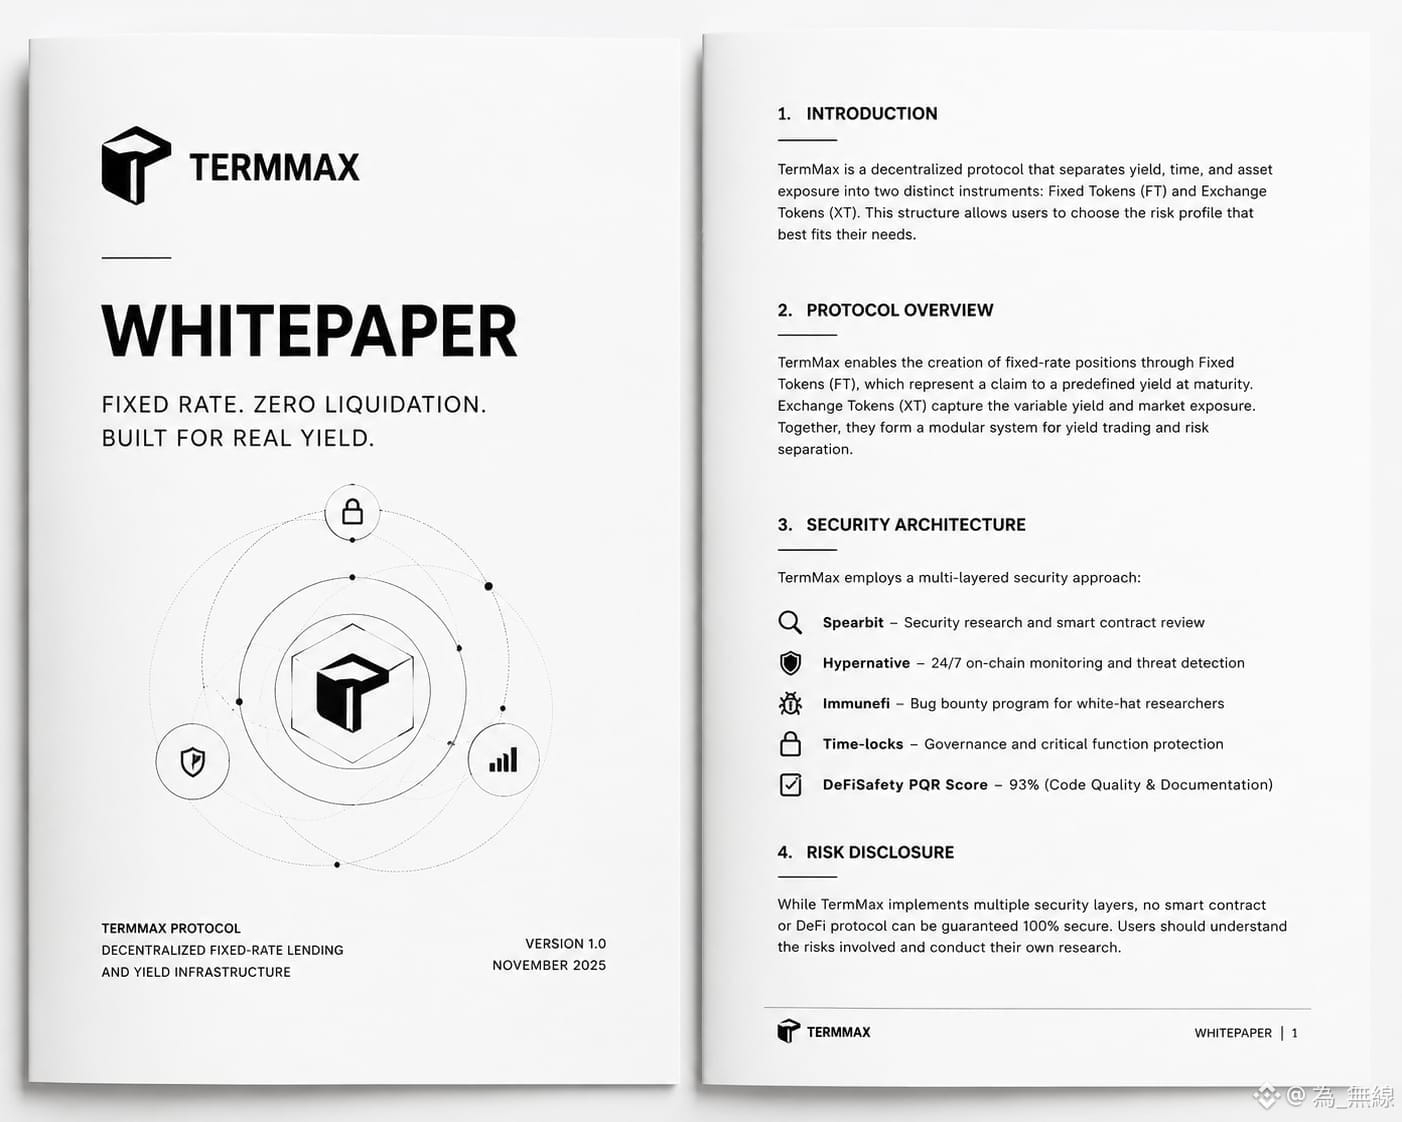
Меня в первую очередь впечатляет то, что подход не строится на одном-единственном аудите. TermMax упоминала работы по безопасности с участием Spearbit, мониторинг в реальном времени через Hypernative, программу bug bounty от Immunefi, защиту с помощью time-lock, а также оценку DeFiSafety PQR в размере 93%.
Для меня это важно, потому что одного аудита недостаточно, чтобы гарантировать, что DeFi-протокол никогда не будет использован во вред.
Хорошая система безопасности требует большего, чем разовый обзор. Мониторинг помогает выявлять необычную активность, а bug bounties дают независимым исследователям повод искать проблемы.
При этом, я думаю, важно сохранять реалистичные ожидания. Я не смог подтвердить публично доступный итоговый отчет Spearbit по аудиту для TermMax на основании той информации, которую нашёл, поэтому я бы не считал само партнерство доказательством того, что всё полностью безопасно.
По моему мнению, TermMax применяет многоуровневый подход к безопасности.
Это хороший старт.
Но в DeFi реальная проверка всегда в том, насколько эти уровни справляются, когда протокол находится под реальной нагрузкой.
$GIGGLE
$BTC
$ETH