
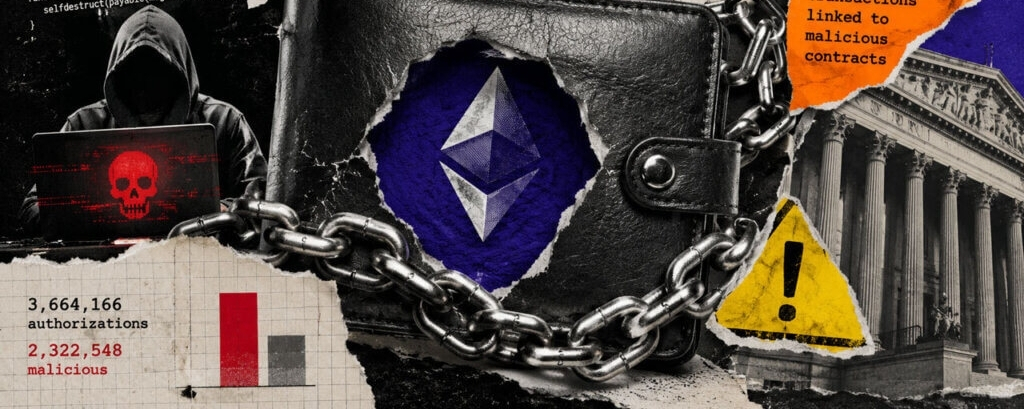
Исследователи связали 63% исторических транзакций авторизации Ethereum с контрактами, связанными с атакующими, и оценили потери в 2,36 млн долларов.
Ethereum's shortcut к умному кошельку привёл к новой проблеме доверия: кошелёк может сделать обычный адрес программируемым без перемещения активов пользователя, при этом делегированный код получает возможность действовать с авторитетом этого аккаунта.
В рецензируемом исследовании, выпущенном для USENIX Security '26, установлено, что контрактам, связанным с атакующими, соответствовали 2 322 548 из 3 664 166 транзакций авторизации EIP-7702, которые они наблюдали на семи блокчейнах по 15 июля 2025 года. Это 63% от исторического объёма транзакций в наборе данных исследователей.
Авторы связали относительно небольшой набор вредоносных контрактов с повторяющимися авторизациями и описали некоторые действия, контролируемые атакующим, как вероятную практику или тестирование в формате proof-of-concept на ранней, исследовательской стадии.
Адрес остаётся тем же, исходный приватный ключ сохраняет контроль, и вызовы в аккаунт могут выполнять делегированный код в контексте аккаунта.
Такой дизайн может дать обычному кошельку функции, связанные с смарт-аккаунтами, включая пакетные вызовы и спонсируемые транзакции, не заставляя пользователя мигрировать на новый адрес. Он также превращает цель делегирования в инфраструктуру кошелька.
Затем кошелёк может выбрать EIP-7702, ERC-4337 или другую систему аккаунтов, не запрашивая у пользователя одобрение низкоуровневого делегирующего кода, выбранного приложением.
Текущие рекомендации предлагают подписывать параметры инициализации или ограничивать настройку только ERC-4337 EntryPoint, перекрывая путь для фронтраннинга, при котором атакующий подставляет свои значения.
Благополучный текущий указатель не может стереть вредоносную историю, а цель без кода может приобрести поведение позже. Кошелькам нужны долговечные записи авторизации, понятные оповещения при изменении делегирования и путь удаления, который пользователи смогут понять.
Чтобы программируемость кошелька EIP-7702 была безопасной по умолчанию, кошелькам нужно рассматривать делегирование как установку управляющей плоскости аккаунта: ограничивать, кто может запрашивать делегирование, показывать ровно то, что будет управлять аккаунтом, проверять, как он инициализируется, и продолжать наблюдение после изменения указателя. Siyam