Вчера спорил с кем-то в групповом чате из‑за $DUSK . Он всё время твердил: «2,8 миллисекунды on-chain верификация, больше ничего не сравнится». Я же спрашивал, куда в этом расчёте уходит время генерации доказательств.
Ответа у него не было.
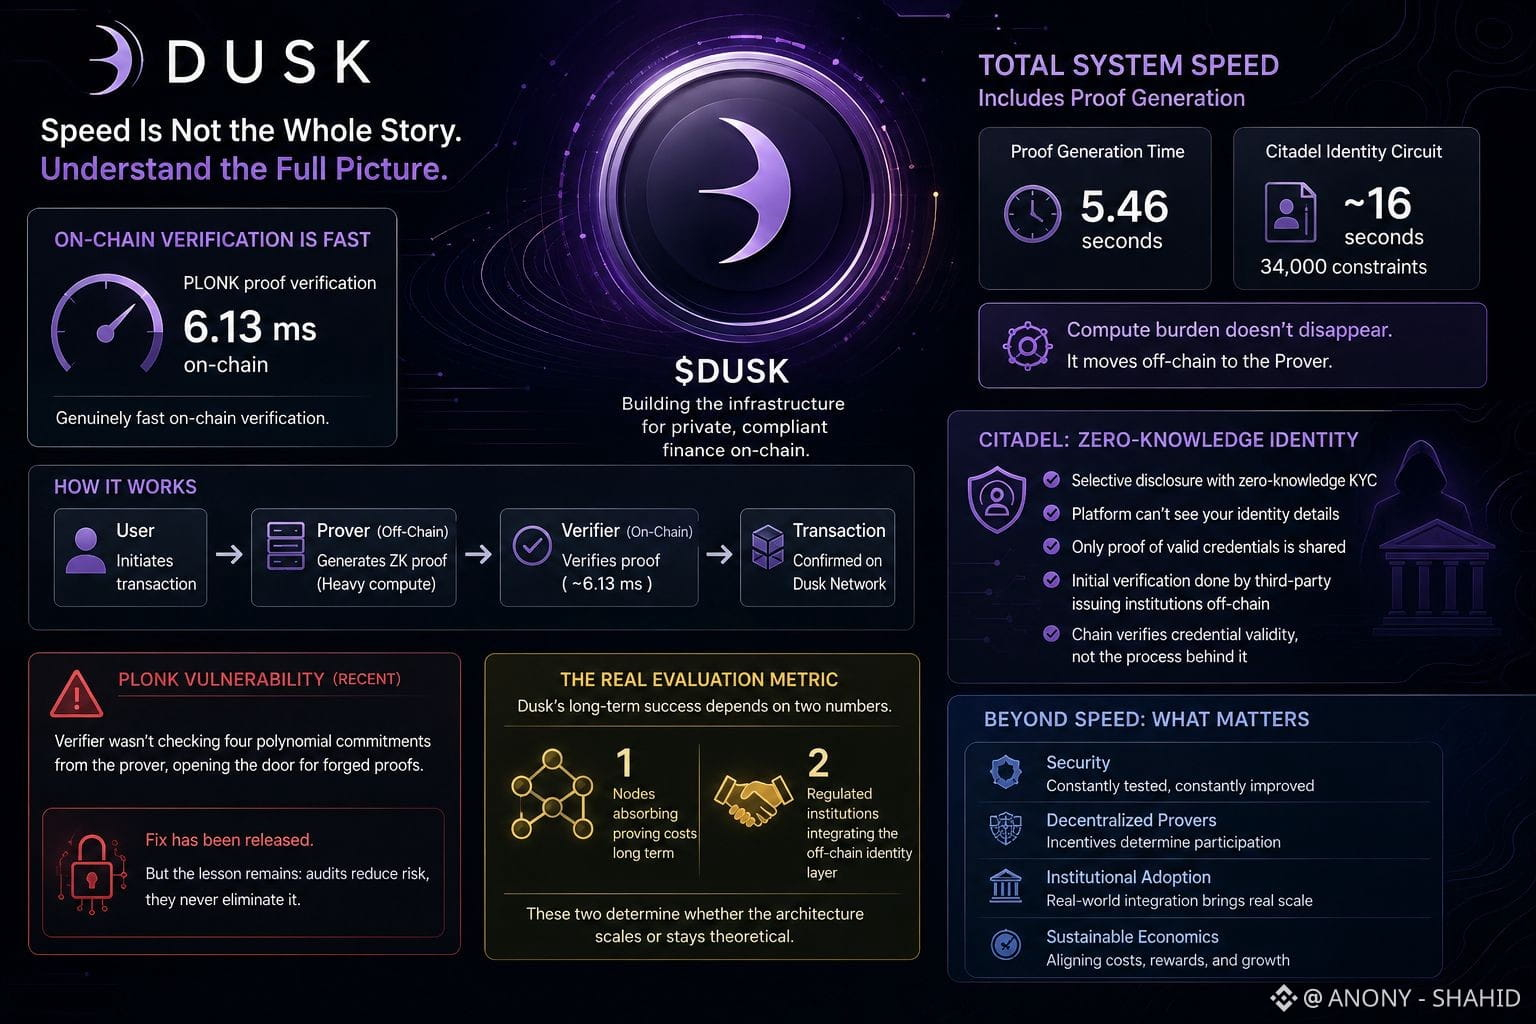
Скорость on-chain верификации и общая скорость всей системы — это разные величины. Верификация доказательств PLONK в Dusk занимает около 6,13 миллисекунды. Это действительно быстро. Но генерация самого доказательства занимает 5,46 секунды. Идентификационная схема Citadel специально требует примерно 16 секунд на доказательство, с участием 34 000 ограничений.
Вычислительная нагрузка никуда не исчезает. Она переносится off-chain на того, кто запускает Prover. On-chain выглядит лёгким, потому что тяжёлую работу до него поглотил кто-то другой. Главный вопрос — кто запускает эти узлы Prover и что их мотивирует продолжать делать это в масштабе.
Дизайн Citadel с селективным раскрытием впечатляет на бумаге. Zero-knowledge KYC означает, что платформа не может видеть ваши данные личности, а только подтверждение того, что вы прошли проверку по документам. Но первоначальная верификация всё равно проходит через стороннюю организацию-эмитента вне цепочки. Цепочка подтверждает, что учётная запись/документ действителен. Она не может подтвердить, что эмитент вёл себя корректно во время процесса верификации.
Недавно всплывшая уязвимость PLONK стоит того, чтобы разобраться. Верификатор не проверял четыре полиномиальных коммитмента от prover-а, что теоретически позволяло злоумышленнику подделывать доказательства. Исправление выпущено. Но инцидент иллюстрирует то, что согласуется с любыми системами ZK: аудиты снижают риск, но не устраняют его полностью.
Реальная метрика оценки Dusk — это не скорость on-chain верификации. Важно, сколько узлов в долгую поглощают затраты на доказательства, и сколько регулируемых организаций интегрируют off-chain слой идентификации.
Эти два числа определяют, будет ли архитектура масштабироваться или останется теоретической.
#dusk @Dusk #Binance
Ответа у него не было.
Скорость on-chain верификации и общая скорость всей системы — это разные величины. Верификация доказательств PLONK в Dusk занимает около 6,13 миллисекунды. Это действительно быстро. Но генерация самого доказательства занимает 5,46 секунды. Идентификационная схема Citadel специально требует примерно 16 секунд на доказательство, с участием 34 000 ограничений.
Вычислительная нагрузка никуда не исчезает. Она переносится off-chain на того, кто запускает Prover. On-chain выглядит лёгким, потому что тяжёлую работу до него поглотил кто-то другой. Главный вопрос — кто запускает эти узлы Prover и что их мотивирует продолжать делать это в масштабе.
Дизайн Citadel с селективным раскрытием впечатляет на бумаге. Zero-knowledge KYC означает, что платформа не может видеть ваши данные личности, а только подтверждение того, что вы прошли проверку по документам. Но первоначальная верификация всё равно проходит через стороннюю организацию-эмитента вне цепочки. Цепочка подтверждает, что учётная запись/документ действителен. Она не может подтвердить, что эмитент вёл себя корректно во время процесса верификации.
Недавно всплывшая уязвимость PLONK стоит того, чтобы разобраться. Верификатор не проверял четыре полиномиальных коммитмента от prover-а, что теоретически позволяло злоумышленнику подделывать доказательства. Исправление выпущено. Но инцидент иллюстрирует то, что согласуется с любыми системами ZK: аудиты снижают риск, но не устраняют его полностью.
Реальная метрика оценки Dusk — это не скорость on-chain верификации. Важно, сколько узлов в долгую поглощают затраты на доказательства, и сколько регулируемых организаций интегрируют off-chain слой идентификации.
Эти два числа определяют, будет ли архитектура масштабироваться или останется теоретической.
#dusk @Dusk #Binance