$ETH я всю неделю читаю про регулируемые активы, и вот что постоянно меня цепляет: что конфиденциальность и комплаенс обычно рассматривают как противоположности 🤔
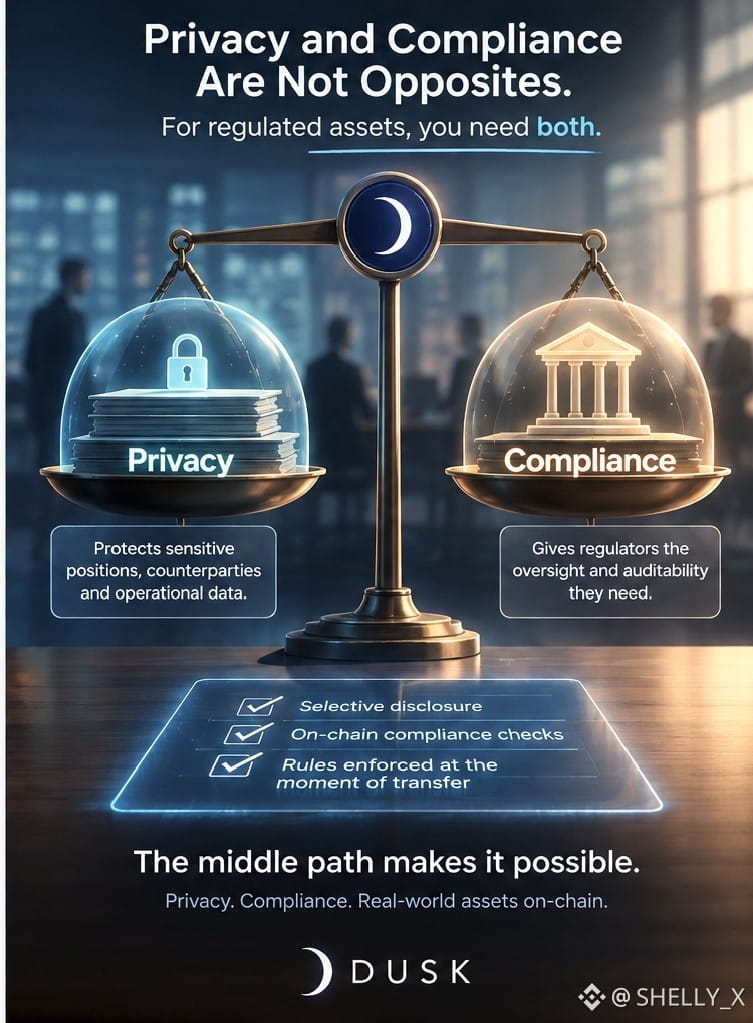
но это не так. для регулируемых активов нужны оба сразу, иначе актив вообще не сможет существовать в ончейне
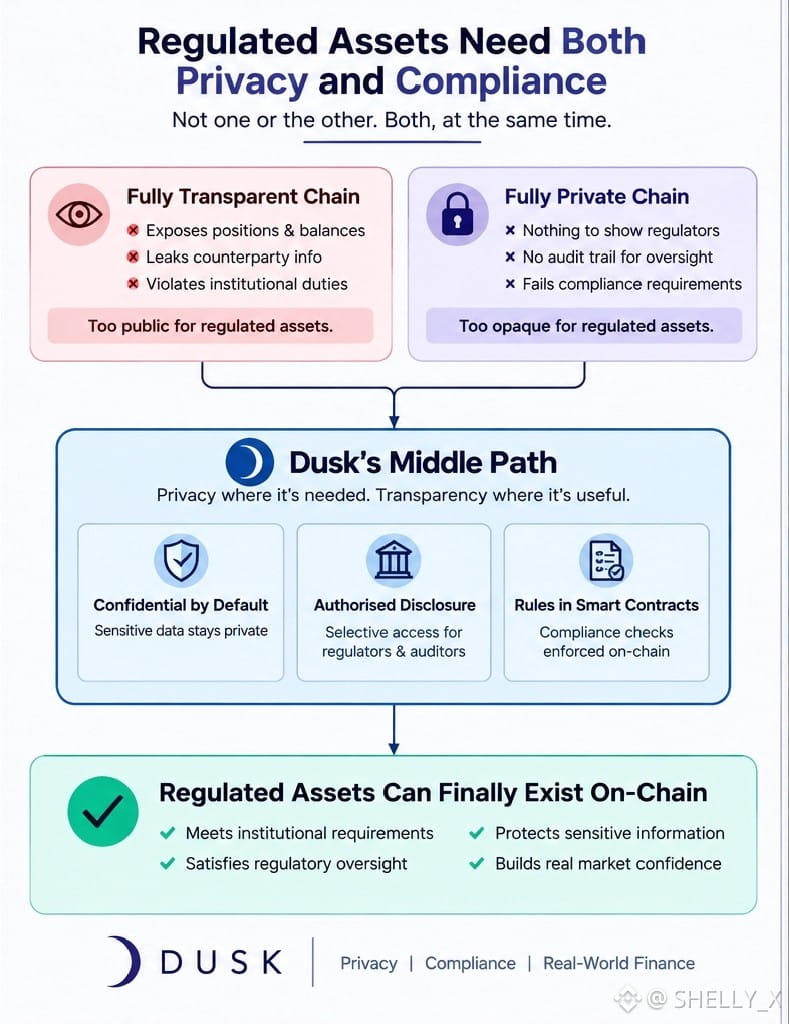
вот проблема. полностью прозрачная цепочка раскрывает позиции, контрагентов, балансы и операционные данные. ни одно регулируемое учреждение не может это публиковать — это не вопрос предпочтений, это вопрос фидуциарной ответственности. но и полностью приватная цепочка не может удовлетворить регулятора, потому что нечего показать, когда кто-то спрашивает$RE
значит, обе крайности не подходят для одного и того же актива — просто с разных сторон
Dusk всё время описывает середину: конфиденциальность там, где она нужна, прозрачность там, где она полезна, и выборочное раскрытие для авторизованной проверки. третья часть — это то, чего у большинства чейнов вообще нет
и комплаенс-сторона не “прикручивается” потом. в документах описано, что проверки комплаенса исполняются смарт-контрактами, а не ручными процессами back office. поэтому правило применяется именно в момент передачи, а не когда через неделю кто-то, читая записи, пересматривает всё
правило, проверенное позже — это правило, которое уже было нарушено один раз
как ты смотришь: комплаенс должен быть в контракте или в процессе
@Dusk #dusk $DUSK
но это не так. для регулируемых активов нужны оба сразу, иначе актив вообще не сможет существовать в ончейне
вот проблема. полностью прозрачная цепочка раскрывает позиции, контрагентов, балансы и операционные данные. ни одно регулируемое учреждение не может это публиковать — это не вопрос предпочтений, это вопрос фидуциарной ответственности. но и полностью приватная цепочка не может удовлетворить регулятора, потому что нечего показать, когда кто-то спрашивает$RE
значит, обе крайности не подходят для одного и того же актива — просто с разных сторон
Dusk всё время описывает середину: конфиденциальность там, где она нужна, прозрачность там, где она полезна, и выборочное раскрытие для авторизованной проверки. третья часть — это то, чего у большинства чейнов вообще нет
и комплаенс-сторона не “прикручивается” потом. в документах описано, что проверки комплаенса исполняются смарт-контрактами, а не ручными процессами back office. поэтому правило применяется именно в момент передачи, а не когда через неделю кто-то, читая записи, пересматривает всё
правило, проверенное позже — это правило, которое уже было нарушено один раз
как ты смотришь: комплаенс должен быть в контракте или в процессе
@Dusk #dusk $DUSK