#ColdcardTheftInvestigationAdvances
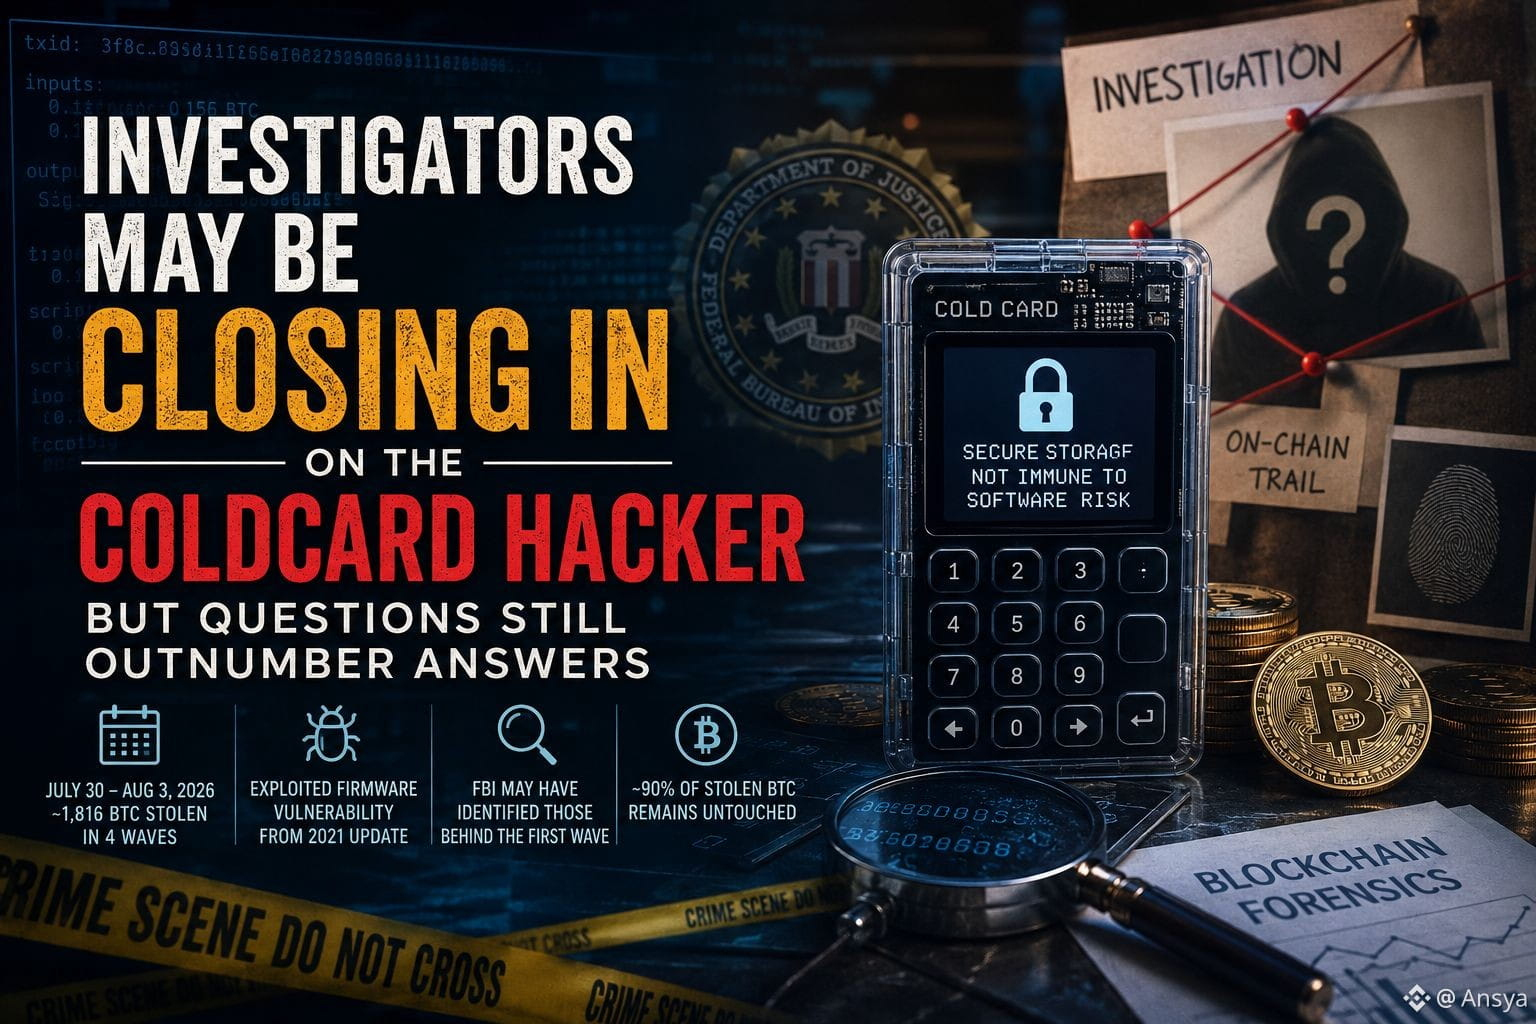
🔍 Следователи, возможно, приближаются к хакеру Coldcard — но вопросов по-прежнему больше, чем ответов
Через несколько недель после того, как пользователи Coldcard увидели, как миллионы в Bitcoin исчезают, история смещается с «как это произошло?» на «кто был за этим?»
Между 30 июля и 3 августа, как сообщается, было похищено около 1 816 BTC в четырех «волнах». Атаки связали с уязвимостью прошивки, которая восходит к обновлению 2021 года и могла сделать затронутые приватные ключи предсказуемыми без физического доступа злоумышленников к устройствам.
По данным репортажа Bitcoin Magazine, ФБР, возможно, установило фигурантов, стоявших за первой волной, в ходе которой было выведено BTC примерно на $11,8 млн. Как сообщается, следователи отследили ончейн-активность нападавшего до оплаченного аккаунта у крупного провайдера данных блокчейна; внутренние логи, по заявлениям, якобы совпадают с паттерном кражи с необычной точностью.
Но это далеко не завершено.
ФБР публично не подтвердило подозреваемого, арест или возвращение украденных средств. Так что пока расследование следует рассматривать как продолжающееся.
Почему это важно: это не просто история про Coldcard. Это напоминание о том, что аппаратные кошельки все еще могут сталкиваться с рисками уровня ПО — и что блокчейн-форензика иногда может дать следователям мощные зацепки даже тогда, когда транзакции псевдонимны.
Еще одна деталь, за которой стоит следить: по сообщениям, большая часть украденного BTC с момента атак не трогалась.
Если эти средства начнут двигаться, это может дать следователям еще один важный след.
Станет ли это прорывом, в котором нуждается это дело, или лишь началом намного более долгой погони?
$RED $MAGMA $SKYAI