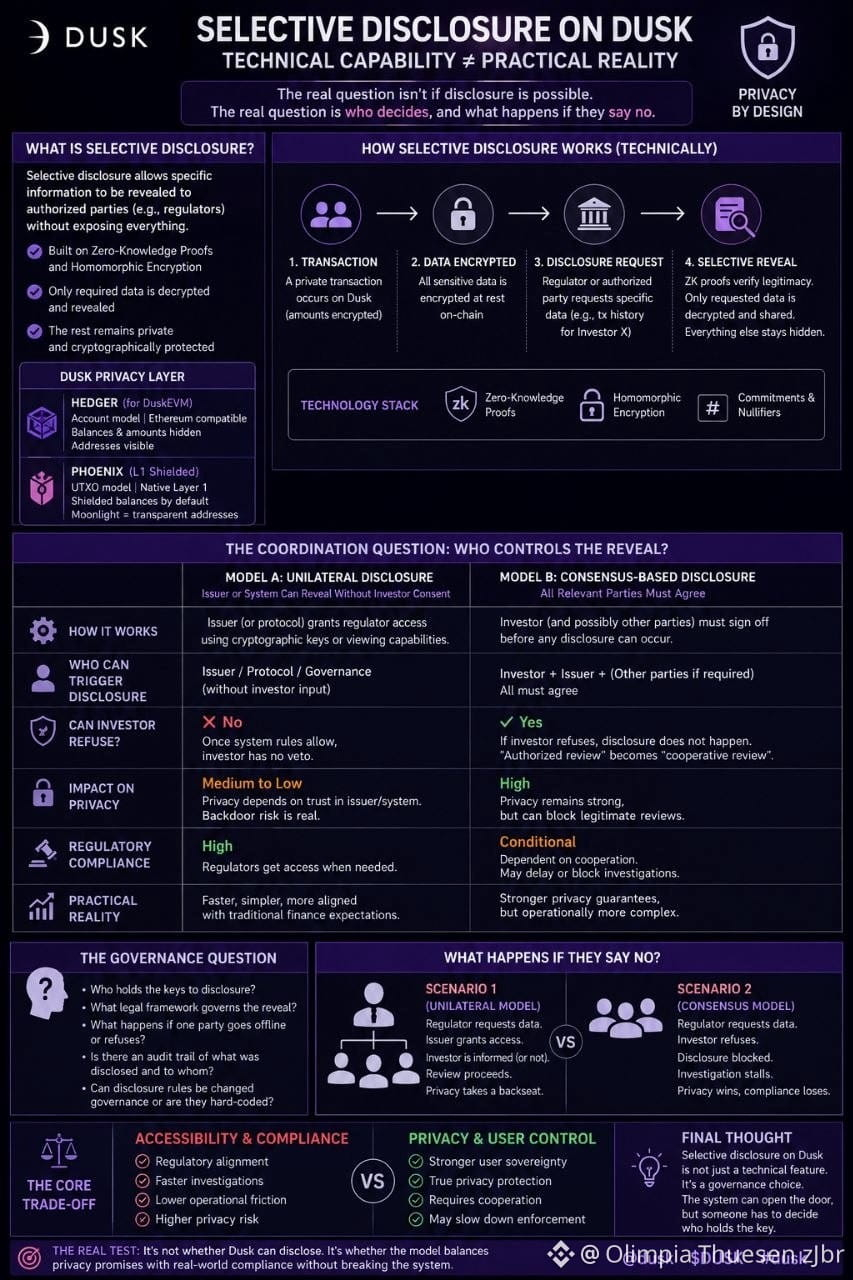
#dusk $DUSK @Dusk Вчера ночью я пошёл посмотреть, как на Dusk на самом деле работает селективное раскрытие, ожидая, что это будет чистой функцией: регуляторы увидят то, что нужно, а приватность сохранится. Оказалось, механика устроена куда сложнее.
Есть разница между системой, которая технически может раскрывать информацию регуляторам, и системой, где это раскрытие действительно происходит на практике, не превращая всё в сплошную «тормозилку».
Больше всего меня зацепила часть про координацию. Если я — эмитент, и регулятор просит показать историю транзакций для конкретного инвестора, могу ли я единолично предоставить доступ? Или сначала должен дать согласие сам инвестор, чьи транзакции запрашивают? Если он может отказать, означает ли «авторизованный просмотр» просто «просмотр, требующий сотрудничества»? А если он отказаться не может, что это на самом деле значит для обещания приватности, которое даёт Dusk?
Потому что есть реальная разница между «приватностью с лазейкой для регуляторов» и «приватностью, которая открывается только если все участники транзакции согласны». Одно — это регуляторное соответствие. Другое — доверенность/разрешение, которое должны подписать все.
Я поймал себя на мысли, что воспринимаю селективное раскрытие как нечто уже решённое: мол, система сама всё улаживает. Но реальный вопрос управления — кто контролирует раскрытие и что происходит, если они говорят «нет» — всё ещё висит где-то на заднем плане и не решается одним только техническим слоем.
Интересно, отвечает ли реальная реализация Dusk на это так, как, по моему мнению, должно быть, или есть человеческий слой, которого я не учитываю, где «авторизованный» делает больше работы, чем люди думают.
@Dusk $DUSK #dusk