#ColdcardWalletLossesExceed$115M
Устройство, которое никогда не подключалось к интернету, недавно доказало, что «офлайн» не всегда означает «неуязвимое».
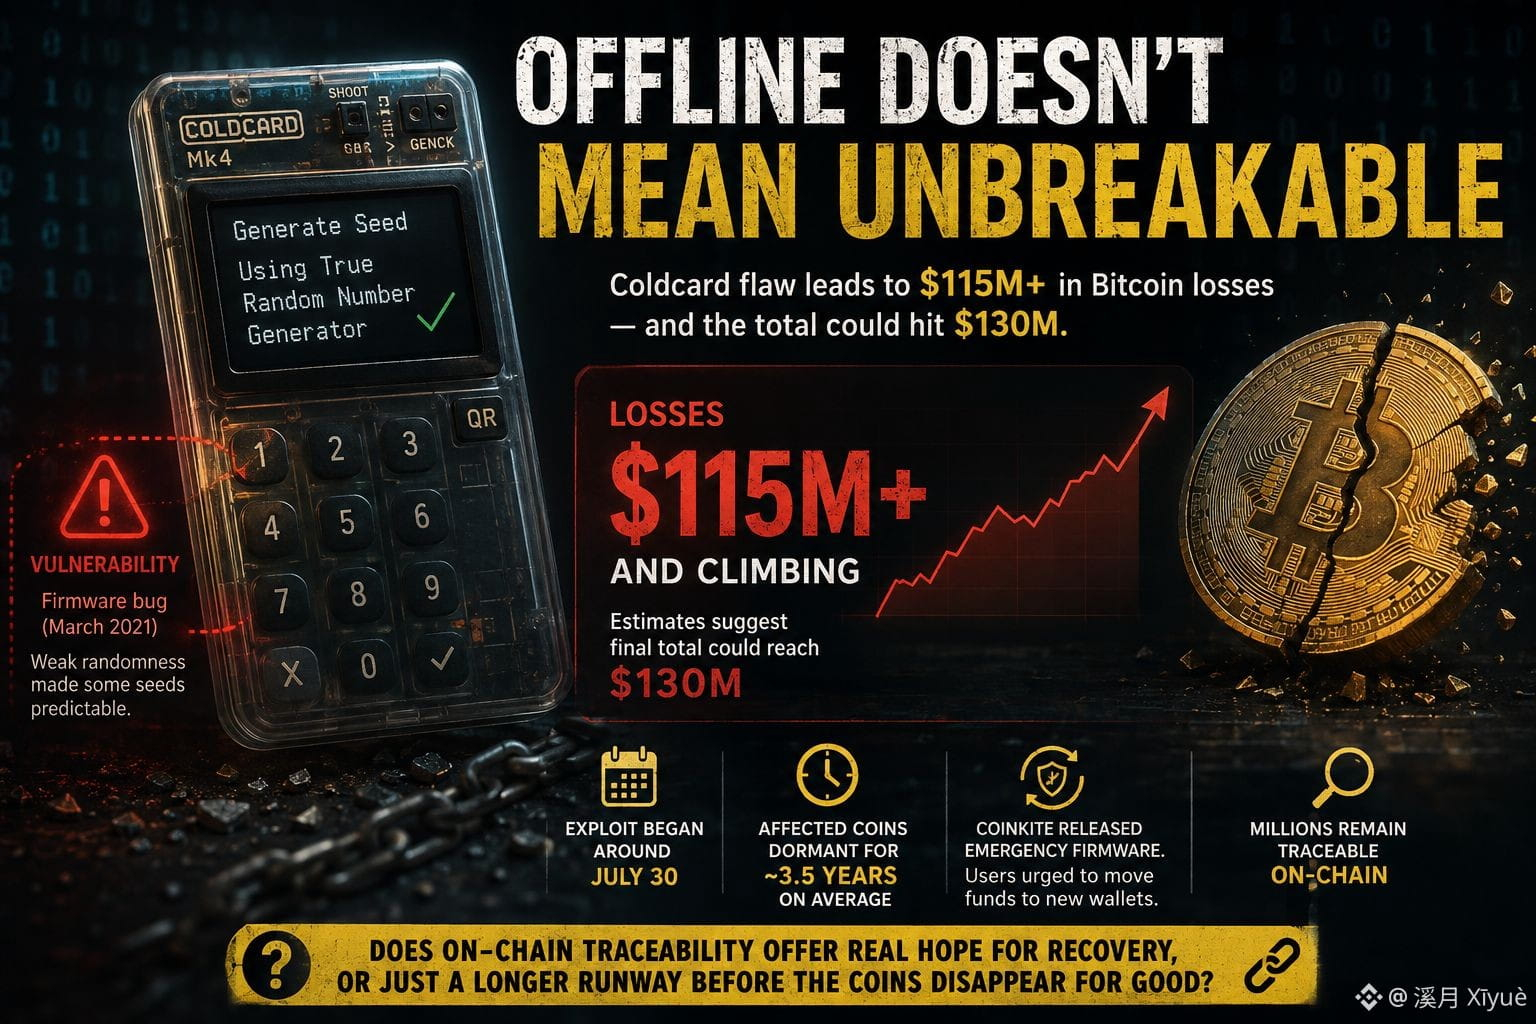
Убытки, связанные с уязвимостью безопасности в Coldcard — популярном биткоин-аппаратном кошельке от Coinkite, — превысили 115 миллионов долларов и продолжают расти, сообщает Galaxy Research. Некоторые оценки предполагают, что итоговая сумма может достигнуть 130 миллионов, пока расследование продолжается. Эксплойт начался примерно 30 июля и восходит к ошибке в прошивке, которой уже около пяти лет: в марте 2021 года программная оплошность приводила к тому, что некоторые устройства генерировали seed-фразы кошелька, используя более слабый и предсказуемый источник случайности вместо встроенного аппаратного генератора. Это сделало некоторые приватные ключи математически угадываемыми, а не похищаемыми через фишинг или вредоносное ПО. Примечательно, что атака в основном затронула кошельки, которые долгое время бездействовали: затронутые монеты в среднем пролежали нетронутыми около трех с половиной лет. С тех пор Coinkite выпустила экстренную прошивку и призывает пользователей, которые пострадали, перевести средства в только что сгенерированные кошельки.
Это важно не только для одного устройства. Холодное хранение давно считается эталоном безопасности для самостоятельного хранения средств — именно потому, что оно отключено от онлайн-поверхностей атаки. Этот инцидент напоминает: случайность, лежащая в основе генерации ключей, имеет значение так же, как и изоляция от интернета. Ошибка, заложенная на уровне прошивки, может подорвать безопасность независимо от того, насколько «офлайн» устройство.
Когда исследователи отмечают, что значительная доля похищенных монет остается отслеживаемой в блокчейне, дает ли это реальный шанс на восстановление, или лишь более длинную взлетную полосу, прежде чем средства в итоге будут перемещены за пределы досягаемости?
$EDEN $HEMI
$RED