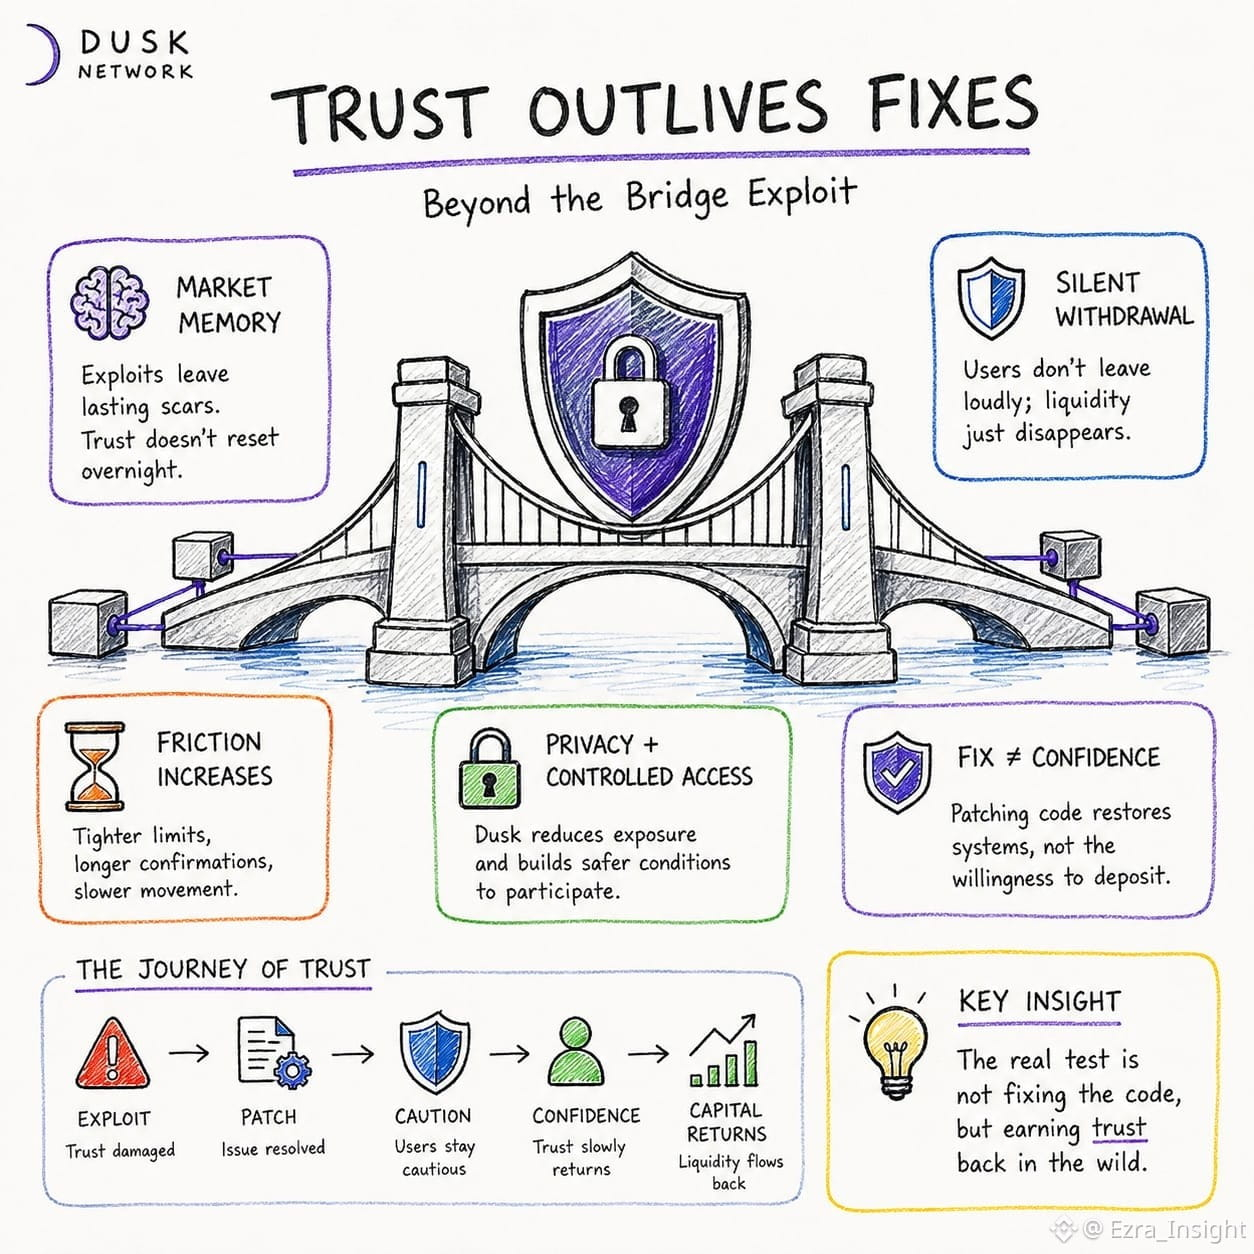
Я всё думал о том, как обычно воспринимают постмортемы после аварий на мостах: будто это конец сбоя. Прочитал отчёт, исправил баг — и пошёл дальше. Но чем больше я смотрю на то, что происходит после, тем менее окончательным всё это кажется. Прошлая уязвимость оставляет в рынке некий «след памяти». Ликвидность начинает двигаться осторожнее, лимиты — ужесточаться, подтверждения — занимать больше времени, а пользователи редко объявляют, что больше не доверяют маршруту; они просто перестают по нему ходить. Именно в этом месте меня и зацепил Dusk. Его фокус на приватности и контролируемом доступе заставил меня посмотреть на доверие с другой стороны: защита чувствительной активности важна, но так же важны условия, в которых пользователи могут участвовать, не ощущая, что каждое их действие раскрывает больше, чем им бы хотелось. Приватность может снизить один вид риска, но уверенность всё равно должна выдержать реальное использование. Техническое исправление может вернуть код в рабочее состояние. Но оно не возвращает автоматически готовность вносить средства. Может, реальный тест надёжности — это возвращается ли капитал после того, как он уже научился бояться?
@Dusk $DUSK #dusk
@Dusk $DUSK #dusk