Я начал по‑другому смотреть на работу Dusk по безопасности: не просто на то, существуют ли уязвимости, а на то, насколько эффективно сеть может превращать результаты проверок безопасности в структурные улучшения.
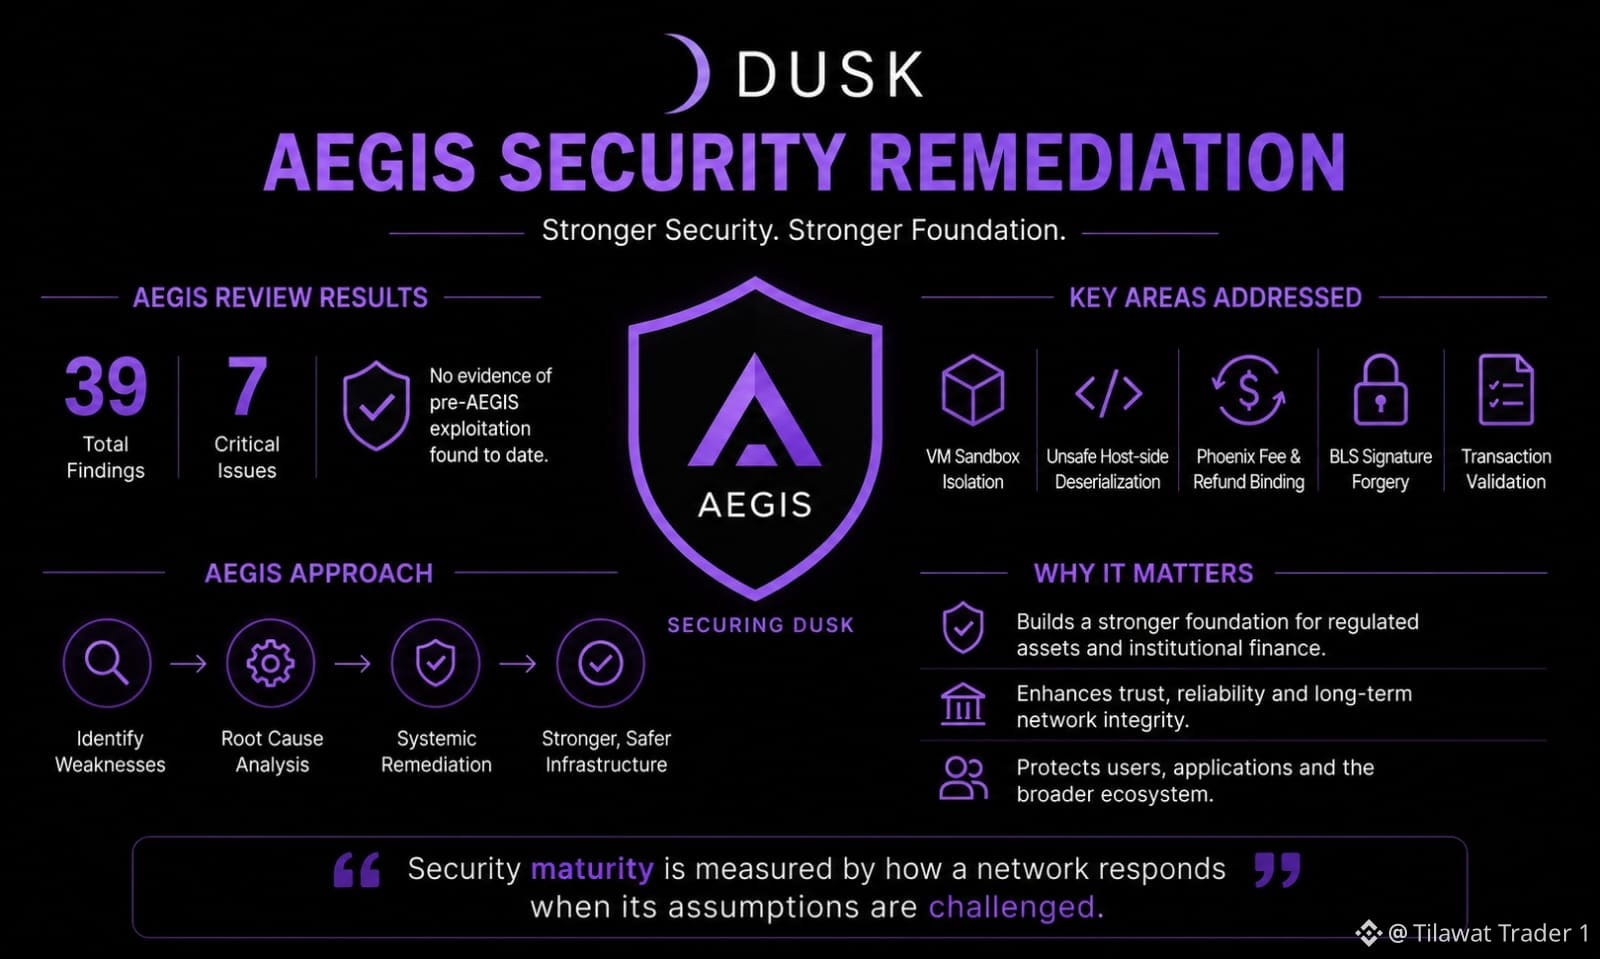
В этом контексте интересно решение Dusk под названием AEGIS. Обзор выявил 39 замечаний, включая 7 критических проблем, в таких областях, как песочница для VM, десериализация, валидация транзакций, работа с криптографией и логика комиссий, связанная с Phoenix. Dusk говорит, что исправления устранили эти проблемы на корневом уровне, а не ограничились изолированными заплатками.
Эта разница особенно важна для финансовой инфраструктуры.
Протокол, предназначенный для поддержки регулируемых активов, не может рассматривать безопасность как одноразовую веху аудита. Его среда исполнения, валидация консенсуса и логика транзакций должны оставаться устойчивыми по мере усложнения системы.
Поэтому сигнал, за которым я бы следил, — что произойдет после проведенной ремедиации.
Сохранятся ли более жесткие границы безопасности при будущих обновлениях? Будет ли сеть поддерживать строгие тесты, когда появятся новые среды исполнения и приложения? И сможет ли Dusk показать, что ее процесс безопасности масштабируется вместе с протоколом, а не реагирует только после того, как проблемы уже обнаружены?
Есть и важное ограничение: исправление выявленных уязвимостей не доказывает, что весь протокол будет постоянно безопасным. Новые поверхности атак могут возникать по мере изменения архитектуры, интеграций и сценариев использования.
«Зрелость в области безопасности измеряется тем, как сеть отвечает, когда ее предположения подвергаются сомнению».
Для Dusk AEGIS в итоге может оказаться менее важным как перечень уязвимостей и более важным как проверка того, сможет ли инженерная дисциплина компании не отставать от ее амбиций — стать финансовой инфраструктурой.
#dusk $DUSK @Dusk $GPS $TUT
В этом контексте интересно решение Dusk под названием AEGIS. Обзор выявил 39 замечаний, включая 7 критических проблем, в таких областях, как песочница для VM, десериализация, валидация транзакций, работа с криптографией и логика комиссий, связанная с Phoenix. Dusk говорит, что исправления устранили эти проблемы на корневом уровне, а не ограничились изолированными заплатками.
Эта разница особенно важна для финансовой инфраструктуры.
Протокол, предназначенный для поддержки регулируемых активов, не может рассматривать безопасность как одноразовую веху аудита. Его среда исполнения, валидация консенсуса и логика транзакций должны оставаться устойчивыми по мере усложнения системы.
Поэтому сигнал, за которым я бы следил, — что произойдет после проведенной ремедиации.
Сохранятся ли более жесткие границы безопасности при будущих обновлениях? Будет ли сеть поддерживать строгие тесты, когда появятся новые среды исполнения и приложения? И сможет ли Dusk показать, что ее процесс безопасности масштабируется вместе с протоколом, а не реагирует только после того, как проблемы уже обнаружены?
Есть и важное ограничение: исправление выявленных уязвимостей не доказывает, что весь протокол будет постоянно безопасным. Новые поверхности атак могут возникать по мере изменения архитектуры, интеграций и сценариев использования.
«Зрелость в области безопасности измеряется тем, как сеть отвечает, когда ее предположения подвергаются сомнению».
Для Dusk AEGIS в итоге может оказаться менее важным как перечень уязвимостей и более важным как проверка того, сможет ли инженерная дисциплина компании не отставать от ее амбиций — стать финансовой инфраструктурой.
#dusk $DUSK @Dusk $GPS $TUT