Я начал смотреть на работу Dusk в области безопасности с другого ракурса: не просто существуют ли уязвимости, а насколько эффективно сеть может превращать результаты проверок безопасности в структурные улучшения.
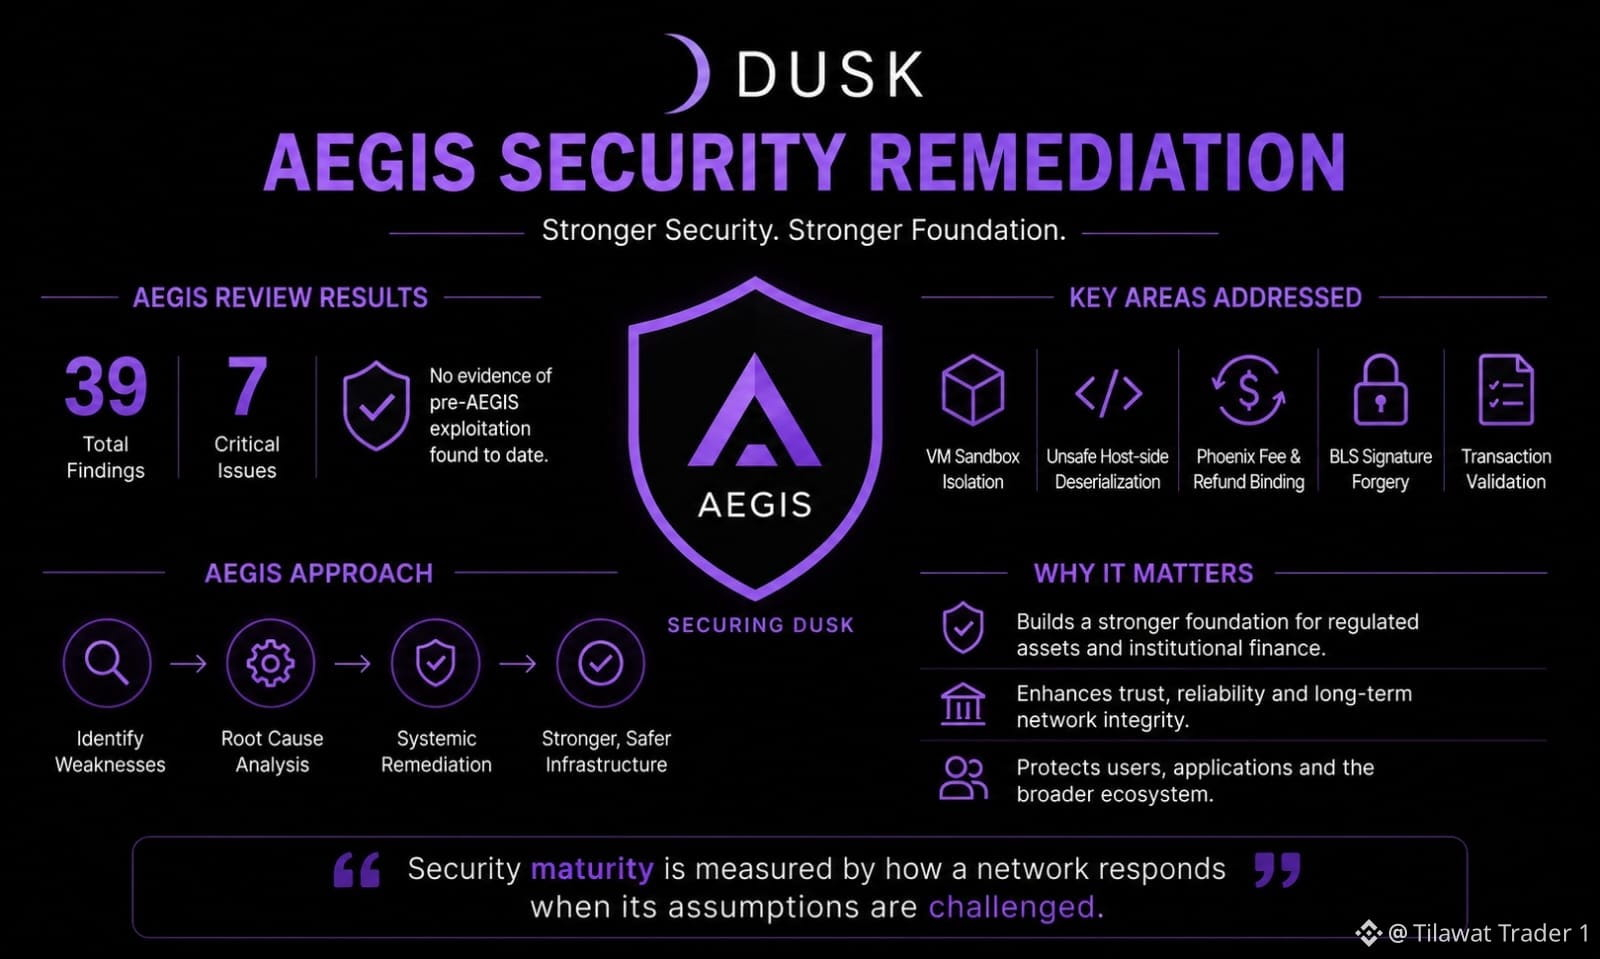
Средство устранения AEGIS от Dusk интересно в этом контексте. В ходе обзора было выявлено 39 замечаний, включая 7 критических проблем, в таких областях, как изоляция в VM (sandboxing), десериализация, валидация транзакций, обращение с криптографией и логика комиссий, связанная с Phoenix. Dusk утверждает, что устранение этих проблем было выполнено на корневом уровне, а не ограничивалось тем, чтобы рассматривать их лишь как отдельные точечные заплатки.
Эта разница особенно важна для финансовой инфраструктуры.
Протокол, предназначенный для поддержки регулируемых активов, не может относиться к безопасности как к разовой вехе в виде аудита. Его среда исполнения, валидация консенсуса и логика транзакций должны сохранять устойчивость по мере того, как система становится сложнее.
Поэтому сигнал, за которым я бы следил, — что происходит после устранения.
Сохраняются ли более строгие границы безопасности при будущих обновлениях? Поддерживает ли сеть строгие практики тестирования по мере появления новых сред исполнения и приложений? И может ли Dusk показать, что его процесс безопасности масштабируется вместе с протоколом, а не реагирует только после того, как проблемы уже обнаружены?
Есть и важное ограничение: исправление выявленных уязвимостей не доказывает, что весь протокол будет постоянно безопасным. Новые поверхности атаки могут возникать по мере развития архитектуры, интеграций и способов использования.
«Зрелость в области безопасности измеряется тем, как сеть реагирует, когда ее допущения подвергаются сомнению».
Для Dusk AEGIS в итоге может оказаться менее значимым как список уязвимостей и больше — как проверка того, способна ли инженерная дисциплина компании не отставать от ее амбиций стать финансовой инфраструктурой.
#dusk $DUSK @Dusk $GPS $TUT
Средство устранения AEGIS от Dusk интересно в этом контексте. В ходе обзора было выявлено 39 замечаний, включая 7 критических проблем, в таких областях, как изоляция в VM (sandboxing), десериализация, валидация транзакций, обращение с криптографией и логика комиссий, связанная с Phoenix. Dusk утверждает, что устранение этих проблем было выполнено на корневом уровне, а не ограничивалось тем, чтобы рассматривать их лишь как отдельные точечные заплатки.
Эта разница особенно важна для финансовой инфраструктуры.
Протокол, предназначенный для поддержки регулируемых активов, не может относиться к безопасности как к разовой вехе в виде аудита. Его среда исполнения, валидация консенсуса и логика транзакций должны сохранять устойчивость по мере того, как система становится сложнее.
Поэтому сигнал, за которым я бы следил, — что происходит после устранения.
Сохраняются ли более строгие границы безопасности при будущих обновлениях? Поддерживает ли сеть строгие практики тестирования по мере появления новых сред исполнения и приложений? И может ли Dusk показать, что его процесс безопасности масштабируется вместе с протоколом, а не реагирует только после того, как проблемы уже обнаружены?
Есть и важное ограничение: исправление выявленных уязвимостей не доказывает, что весь протокол будет постоянно безопасным. Новые поверхности атаки могут возникать по мере развития архитектуры, интеграций и способов использования.
«Зрелость в области безопасности измеряется тем, как сеть реагирует, когда ее допущения подвергаются сомнению».
Для Dusk AEGIS в итоге может оказаться менее значимым как список уязвимостей и больше — как проверка того, способна ли инженерная дисциплина компании не отставать от ее амбиций стать финансовой инфраструктурой.
#dusk $DUSK @Dusk $GPS $TUT