Я ожидал, что «проверки соответствия» за Dusk Trade окажутся чем-то, специально созданным для трейдинга. Модуль комплаенса, «прикрученный» поверх слоя биржи — так, как большинство брокеров встраивают KYC прямо в платформу.
Но дело обстоит не так.
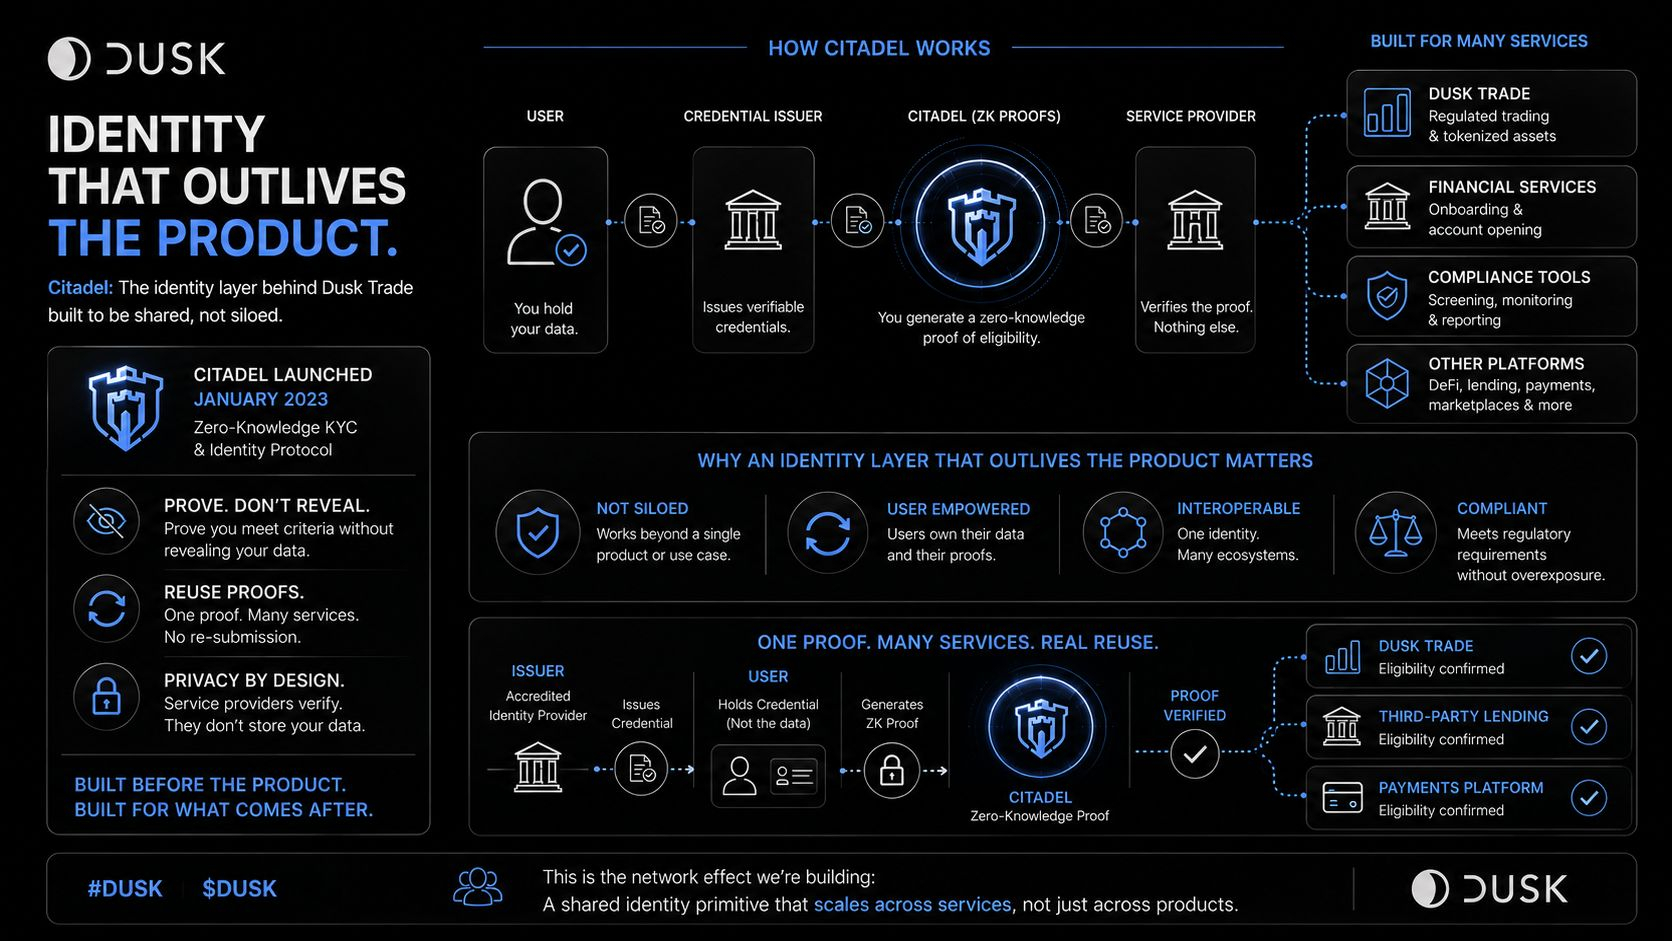
Слой идентификации, на который опирается Dusk Trade, называется Citadel, и он не начинался как торговая функция. Dusk запустила его в январе 2023 года как протокол KYC/идентификации с нулевым разглашением: вы доказываете, что у вас есть действительный аттестат, не раскрывая содержимое, а затем используете это доказательство в разных сервисах вместо того, чтобы каждый раз заново отправлять свои данные.
Это время заставляет меня иначе читать в документации формулировку «проверки соответствия». Похоже не на индивидуально разработанный комплаенс под один продукт, а на базовый примитив идентичности, который появился раньше самого продукта и используется им.
Самое интересное, что Citadel был спроектирован для провайдеров услуг за пределами единственного торгового сценария. Dusk описывала его как слой идентификации, к которому компании могут подключаться, чтобы проверять, соответствует ли человек своим критериям, не получая в распоряжение все лежащие в основе данные идентичности.
«Проверка соответствия, созданная для одного продукта, и слой идентификации, рассчитанный пережить этот продукт, — это разные типы инфраструктуры, даже если пользователи воспринимают их как „доказательство того, кто вы есть“».
Что бы я на самом деле хотел увидеть: один и тот же аттестат, подтверждённый через Citadel и принятый другим провайдером услуг за пределами Dusk Trade — те самые свидетельства, которые превращают «общий примитив идентичности» из архитектурного описания в продемонстрированное повторное использование между сервисами.
#dusk $DUSK @Dusk
Но дело обстоит не так.
Слой идентификации, на который опирается Dusk Trade, называется Citadel, и он не начинался как торговая функция. Dusk запустила его в январе 2023 года как протокол KYC/идентификации с нулевым разглашением: вы доказываете, что у вас есть действительный аттестат, не раскрывая содержимое, а затем используете это доказательство в разных сервисах вместо того, чтобы каждый раз заново отправлять свои данные.
Это время заставляет меня иначе читать в документации формулировку «проверки соответствия». Похоже не на индивидуально разработанный комплаенс под один продукт, а на базовый примитив идентичности, который появился раньше самого продукта и используется им.
Самое интересное, что Citadel был спроектирован для провайдеров услуг за пределами единственного торгового сценария. Dusk описывала его как слой идентификации, к которому компании могут подключаться, чтобы проверять, соответствует ли человек своим критериям, не получая в распоряжение все лежащие в основе данные идентичности.
«Проверка соответствия, созданная для одного продукта, и слой идентификации, рассчитанный пережить этот продукт, — это разные типы инфраструктуры, даже если пользователи воспринимают их как „доказательство того, кто вы есть“».
Что бы я на самом деле хотел увидеть: один и тот же аттестат, подтверждённый через Citadel и принятый другим провайдером услуг за пределами Dusk Trade — те самые свидетельства, которые превращают «общий примитив идентичности» из архитектурного описания в продемонстрированное повторное использование между сервисами.
#dusk $DUSK @Dusk