


Основные выводы
Преступники, осуществляющие атаки на отравление адресов, используют обычную привычку пользователей копировать адреса из историй транзакций и ограничение интерфейса пользователя, показывающего "сокращенные адреса".
Используя генераторы "ванити"-адресов, злоумышленники создают адреса, которые имитируют первые и последние символы часто используемых адресатов жертв; затем они используют поддельные токены, нулевые переводы или даже небольшие реальные суммы, чтобы обойти фильтры кошелька и загрязнить вашу историю.
Используйте умные кошельки, такие как Binance Wallet, которые фильтруют спам и предупреждают о похожих адресах, используйте адресную книгу и никогда не доверяйте только первым/последним символам адреса при выполнении транзакции.

Экосистема криптовалют продолжает сталкиваться с постоянно развивающимися проблемами безопасности. Среди них атаки отравления адресов стали серьезной угрозой, целью которой является обман пользователей, чтобы они отправляли средства на вредоносные или неправильные адреса. Для Binance защита ваших активов является высшим приоритетом. Читайте дальше, чтобы узнать, как развиваются эти атаки, как Binance Wallet проактивно защищает вас от них и какие лучшие практики помогут вам не попасть в этот тип вредоносной схемы.
Почему это работает
Большинство пользователей Web3 или людей в целом не запоминают шестнадцатеричные строки из 42 символов. Вместо этого они полагаются на визуальные подсказки. Из-за ограничений пользовательского интерфейса в блокчейн-эксплорерах (таких как Etherscan) и кошельках адреса обычно отображаются укороченными так: 0x1234...abcd.
Атакующие используют это, используя сервисы, называемые генераторами "ванити"-адресов, инструменты, которые создают персонализированные адреса кошелька с выбранными начальными и конечными символами, чтобы произвести вредоносную цепочку, совпадающую с префиксом и суффиксом законного получателя. Поскольку создание адресов стоит почти ничего, они могут принудительно создавать совпадения, которые на глаз кажутся идентичными.
Когда вы начинаете новую транзакцию к получателю, с которым вы недавно взаимодействовали, вы можете посмотреть свою историю, увидеть адрес, который начинается и заканчивается одинаково, и нажать "копировать". В этот момент вы неосознанно скопировали адрес атакующего.
Как атакующие "отравляют" вашу историю: 3 распространенных метода
Чтобы вставить свой вредоносный адрес в вашу историю транзакций, атакующие в основном прибегают к трем техникам.
1. Фальшивые токен-контракты (эмуляция событий)
В этом случае атакующие разворачивают нестандартный токен-контракт (например, фальшивый токен под названием "U5DC"). Эти контракты программируются для запуска событий "Перевод", которые, кажется, происходят из вашего адреса в вредоносный адрес.
Они даже могут подделать точную сумму вашего последнего законного перевода. Если вы только что отправили 1.000 USDC, они могут сделать так, чтобы в вашей истории появился запись о том, что вы "отправили" 1.000 U5DC на их отравленный адрес.
2. Переводы на нулевую сумму
Некоторые основные токен-контракты (включая определенные версии USDC) позволяют функцию "Transfer From" с нулевой суммой без необходимости подписи закрытым ключом отправителя.
Атакующий может инициировать перевод 0 USDC из вашего кошелька на свой "ванити"-адрес. Поскольку это "реальное" взаимодействие с контрактом USDC, оно появляется в вашей истории как законная запись (хотя на $0), готовая к копированию.
3. Реальные переводы на небольшую сумму
Чтобы избежать современных кошельков, которые уже фильтруют транзакции нулевой стоимости, атакующие начали "инвестировать" в свои атаки.
Они могут отправить вам небольшую реальную сумму криптовалюты (например, 0,01 USDC) на ваш кошелек. Поскольку это настоящая передача с ценностью, она часто проходит фильтры спама и появляется вверху вашего списка "Полученные" или "Недавние".
Как защитить свои активы
Хотя вы не можете предотвратить, чтобы кто-то отправил вам "пыль" или подделал транзакцию на вашем адресе в цепочке, вы можете контролировать, как вы взаимодействуете с этими данными.
1. Используйте кошелек, ориентированный на безопасность (например, Binance Wallet)
Ваша первая линия защиты — интерфейс вашего кошелька. Binance Wallet разработан для уменьшения рисков отравления адресов по умолчанию:
Расширенная фильтрация спама и пыли: Binance Wallet автоматически идентифицирует и подавляет записи, поступающие от вредоносных или нестандартных контрактов. Это включает в себя надежную систему фильтрации для переводов нулевой суммы и транзакций "пыль" с очень низкой стоимостью, специально предназначенных для отравления вашей истории. Обеспечивая, чтобы ваш интерфейс отображал только законную и актуальную активность, мы устраняем угрозу до того, как у вас появится возможность скопировать вредоносный адрес.
Предупреждения о сходстве: Если вы попытаетесь отправить средства на адрес, который кажется подозрительно похожим на частый контакт, но не является точным совпадением, Binance Wallet покажет вам предупреждение о высоком риске.
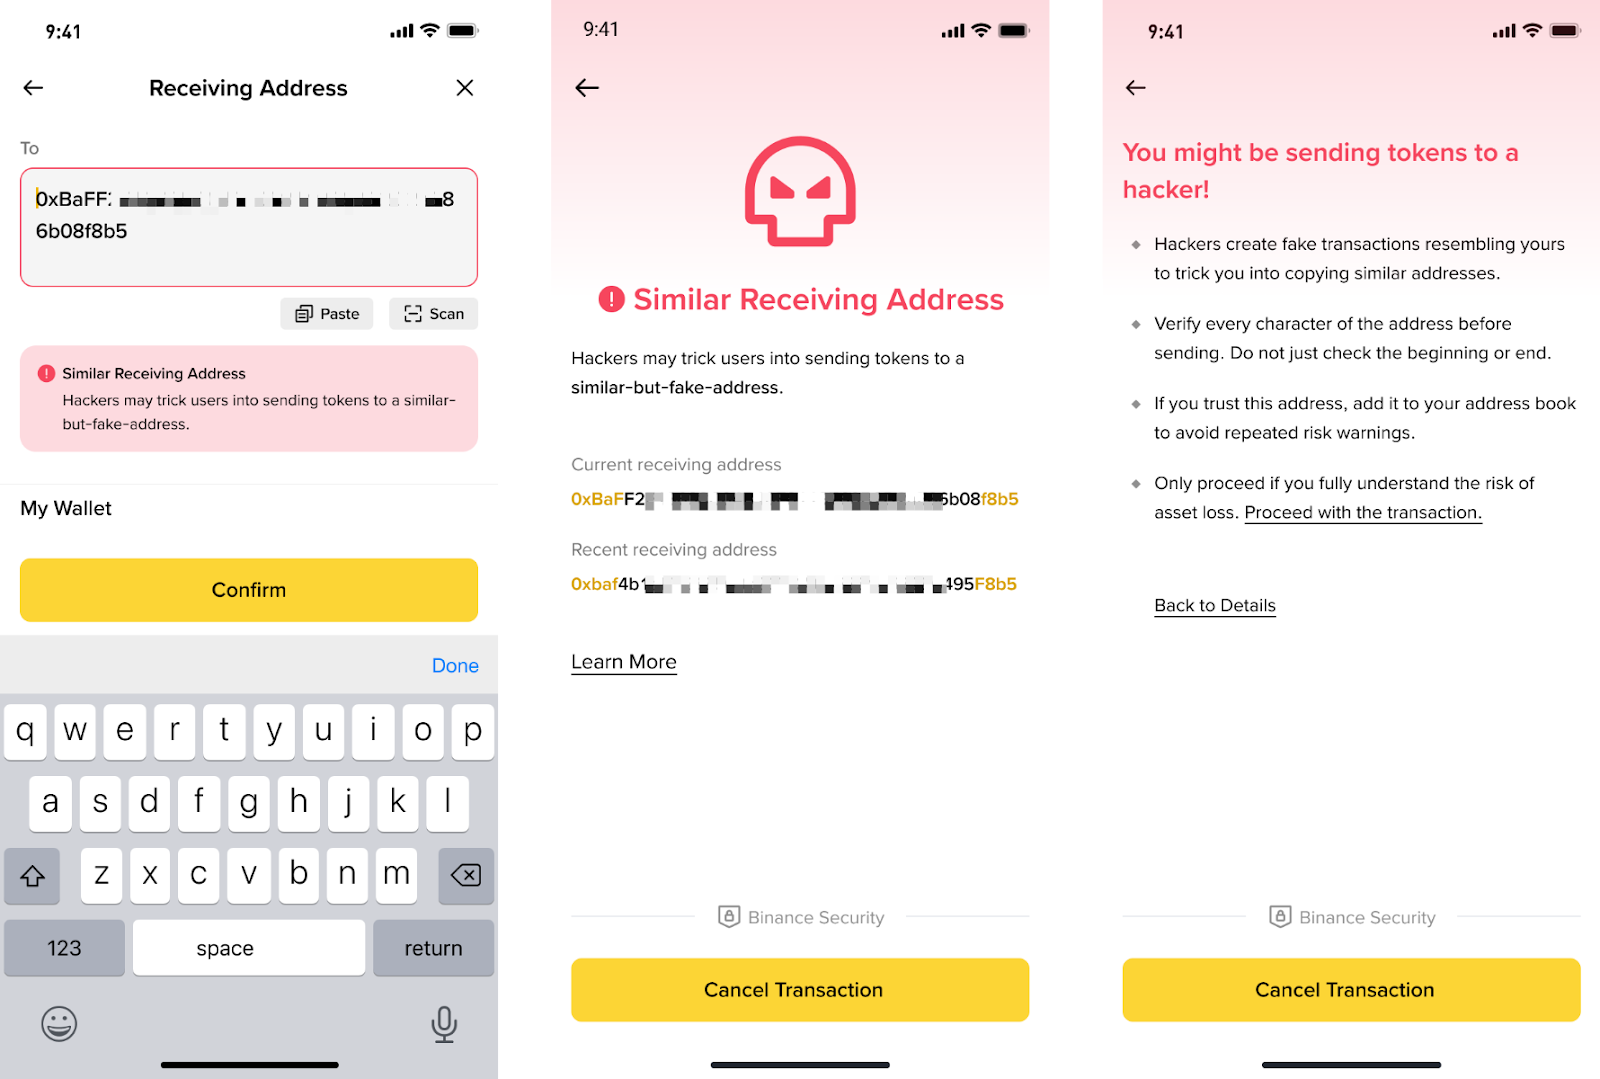
2. Используйте адресную книгу
Перестаньте копировать из истории транзакций.
Для любого адреса, с которым вы взаимодействуете более одного раза (биржи, друзья или ваше собственное холодное хранение), сохраните его в адресной книге вашего кошелька и присвойте ему четкий псевдоним.
При отправке средств выбирайте контакт по имени, а не копируя строку символов.

3. Правило "средних символов"
Никогда не проверяйте адрес только по первым 4 и последним 4 символам.
Проверьте первые 4, 4 в середине и последние 4.
Атакующие почти никогда не совпадают с центральным сегментом, так как вычислительная мощность, необходимая для совпадения всей цепочки из 42 символов, в настоящее время делает это слишком дорогим.
4. Проведите тестовую транзакцию
Для крупных сумм всегда сначала отправляйте небольшую "тестовую" сумму. Проверьте получение на другом конце и только тогда продолжайте с общей суммой, используя тот же уже подтвержденный адрес.
Заключительные размышления
В Web3 нет кнопки "отменить", и атакующие рассчитывают на то, что вы доверитесь знакомому фрагменту, а не проверите полный адрес. Хорошая новость заключается в том, что отравление адресов — это атака, основанная на привычках, что означает, что это также можно предотвратить: рассматривайте историю транзакций как ненадежную, используйте адресную книгу или проверенные контакты и выбирайте кошелек, ориентированный на безопасность, такой как Binance Wallet, который фильтрует спам и помечает подозрительные адреса. Не торопитесь, подтвердите полный адрес (включая средний сегмент), и если сумма значима, сначала проведите тестовый перевод; потому что несколько дополнительных секунд проверки могут предотвратить необратимые потери.
Чтобы узнать больше
Защитите себя от смс-фишинга: активируйте свой антифишинг-код сегодня
Не позволяйте спам-токенам занимать место в вашем Web3-кошельке | Блог Binance
Безопасность в Web3-кошельках: как мошенничество с ложным одобрением использует функцию отзыва
Обратите внимание: могут быть расхождения между этим оригинальным контентом на английском языке и любой переведенной версией (эти версии могут быть сгенерированы ИИ). Пожалуйста, обратитесь к оригинальной версии на английском языке, чтобы получить наиболее точную информацию в случае возникновения расхождений.