#dusk @Dusk $DUSK
А что если приватность и проверяемость никогда на самом деле не были противоположностями — просто их плохо свели вместе?
Я наткнулся на XSC, когда разбирался в конфиденциальных вычислениях для смарт-контрактов и пытался понять, почему «приватное» и «аудируемое» почти никогда не встречаются в одном предложении. Меня зацепило не столько криптография сама по себе, сколько то, насколько беззаботно отрасль приняла необходимость выбирать что-то одно.
Это тот компромисс, который никто не оспаривает: прозрачность ради доверия или приватность ради защиты. Выбери сторону.
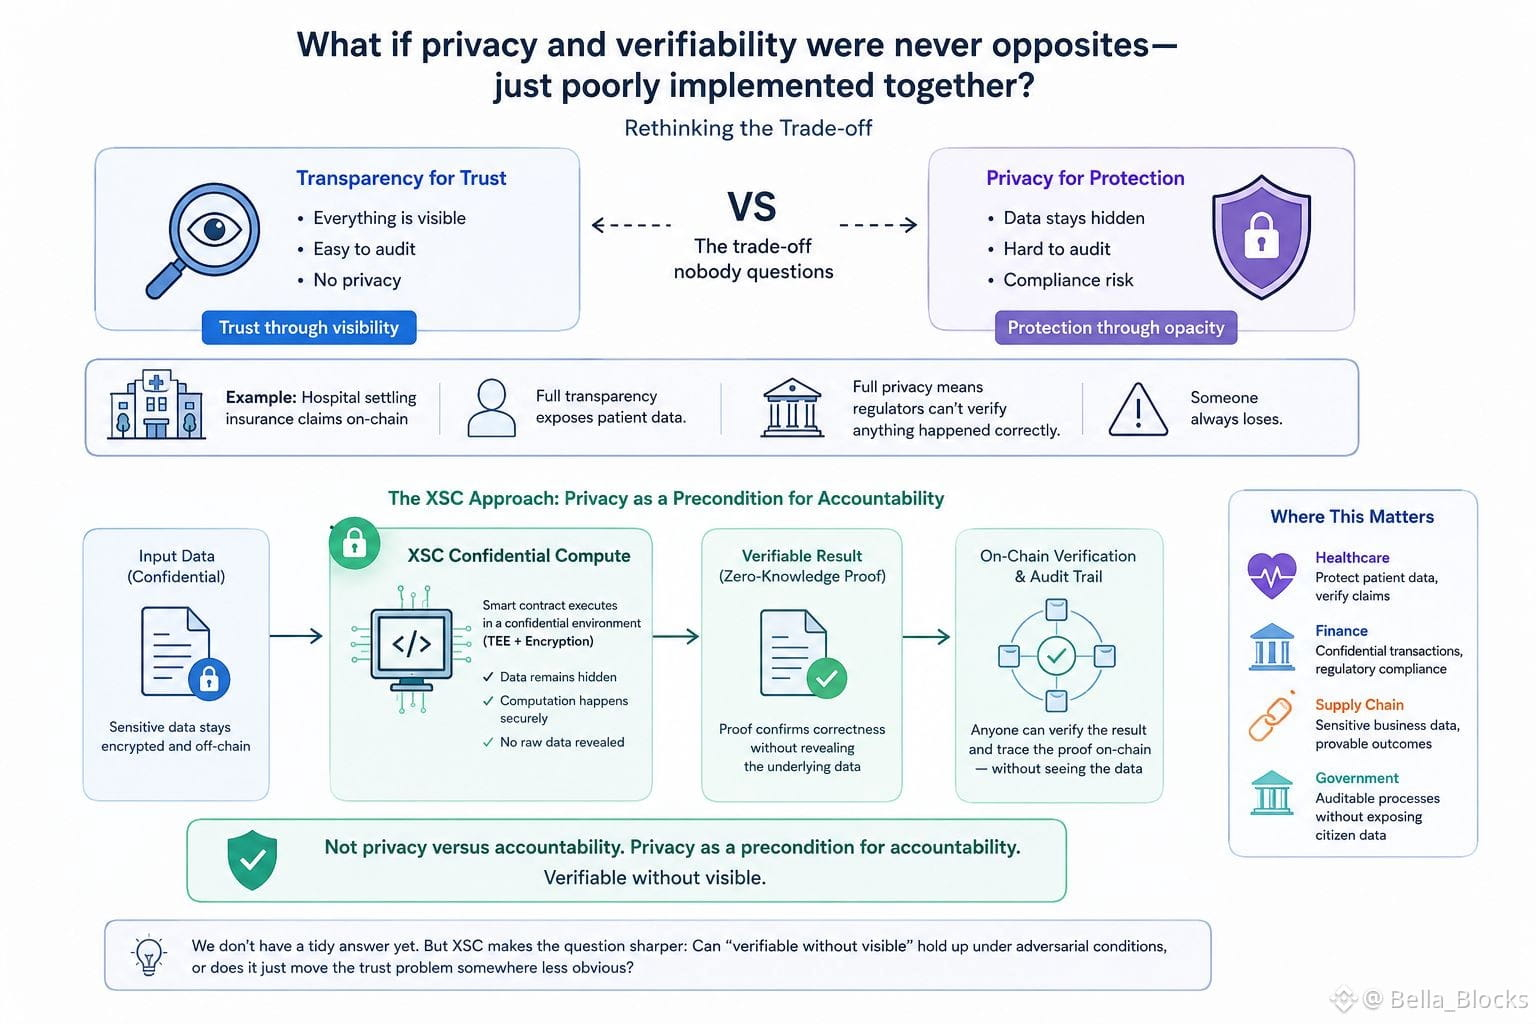
Представьте больницу, которая урегулирует страховые претензии в ончейне. Полная прозрачность вскрывает данные пациентов. Полная приватность означает, что регуляторы не смогут проверить, что всё было сделано корректно. Всегда кто-то проигрывает.
Подход XSC — дать контрактам доказывать корректность, не раскрывая лежащие в основе данные: вычисления происходят конфиденциально, но результат несёт проверяемый след. Не «приватность против подотчётности». Приватность как предварительное условие подотчётности.
Это небольшая переориентация, но она выбивает почву из стандартной установки, которую считали чем-то вроде физики, а не осознанным дизайнерским выбором.
И это проявляется везде в технологиях, не только в крипто: мы продолжаем строить системы, которые заставляют бинарно выбирать между видимостью и защитой, а потом удивляемся, что ни одна сторона не остаётся довольна.
Так где тогда остаётся типовой сценарий — общий реестр между сторонами, которые друг другу не доверяют полностью, но при этом не хотят раскрывать всё подряд? Верно ли утверждение «проверяемо, но не видно» в условиях противодействия злоумышленника, или оно просто перекладывает проблему доверия туда, где она менее заметна?
У меня нет аккуратного ответа. Но XSC сделала этот вопрос точнее, чем раньше.
$KII
$AIO
А что если приватность и проверяемость никогда на самом деле не были противоположностями — просто их плохо свели вместе?
Я наткнулся на XSC, когда разбирался в конфиденциальных вычислениях для смарт-контрактов и пытался понять, почему «приватное» и «аудируемое» почти никогда не встречаются в одном предложении. Меня зацепило не столько криптография сама по себе, сколько то, насколько беззаботно отрасль приняла необходимость выбирать что-то одно.
Это тот компромисс, который никто не оспаривает: прозрачность ради доверия или приватность ради защиты. Выбери сторону.
Представьте больницу, которая урегулирует страховые претензии в ончейне. Полная прозрачность вскрывает данные пациентов. Полная приватность означает, что регуляторы не смогут проверить, что всё было сделано корректно. Всегда кто-то проигрывает.
Подход XSC — дать контрактам доказывать корректность, не раскрывая лежащие в основе данные: вычисления происходят конфиденциально, но результат несёт проверяемый след. Не «приватность против подотчётности». Приватность как предварительное условие подотчётности.
Это небольшая переориентация, но она выбивает почву из стандартной установки, которую считали чем-то вроде физики, а не осознанным дизайнерским выбором.
И это проявляется везде в технологиях, не только в крипто: мы продолжаем строить системы, которые заставляют бинарно выбирать между видимостью и защитой, а потом удивляемся, что ни одна сторона не остаётся довольна.
Так где тогда остаётся типовой сценарий — общий реестр между сторонами, которые друг другу не доверяют полностью, но при этом не хотят раскрывать всё подряд? Верно ли утверждение «проверяемо, но не видно» в условиях противодействия злоумышленника, или оно просто перекладывает проблему доверия туда, где она менее заметна?
У меня нет аккуратного ответа. Но XSC сделала этот вопрос точнее, чем раньше.
$KII
$AIO