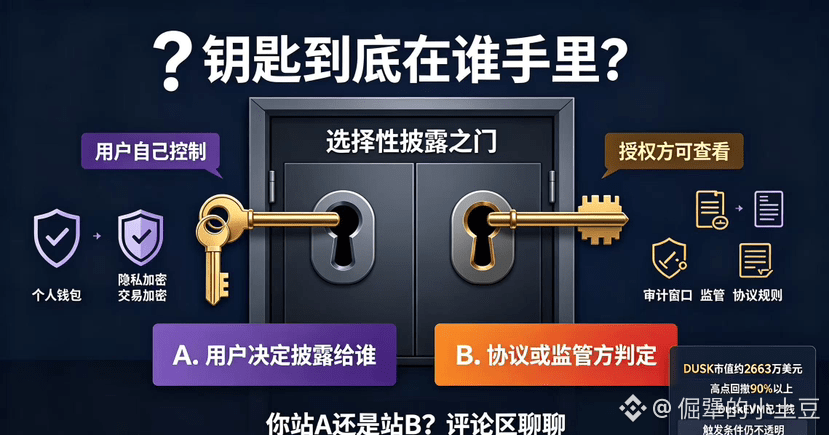
Совсем недавно CTO Dusk подтвердил одну вещь: по умолчанию переводы DUSK являются приватными. В протоколе предусмотрен механизм выборочного раскрытия данных — уполномоченная сторона может просматривать детали транзакций.
Когда я увидел эту фразу, первая реакция в моей голове была не «хорошая приватность», а другой вопрос — кто именно является уполномоченной стороной?
Это не вопрос, на который можно ответить вскользь.
Если пользователь сам контролирует разрешения на раскрытие — тогда дизайн нормальный. Хочешь — показываешь, не хочешь — закрываешь. Это и есть настоящая защита приватности. Но если «уполномоченная сторона» — уровень протокола или регулятор, то при определённых условиях она может в одностороннем порядке открыть доступ. Тогда приватный режим по умолчанию — это настройка, которую можно обойти, а не подлинная приватность.
Dusk с первого дня заложил в архитектуру соответствие MiCA. Его целевая аудитория — институциональные финансовые рынки Европы. Соответствие — его ключевой аргумент, и это понятно. Но грань между комплаенсом и приватностью уже, чем думает большинство людей. Требования регуляторов: «при необходимости» можно просматривать транзакции. Потребность пользователей в приватности: «только я решаю, кто может видеть». Dusk заявляет, что может обеспечить и то и другое, но «когда именно необходимость» — кто это определяет? Что является триггером? Есть ли у пользователей право отказа (вето)?
Я просмотрел документацию, но не нашёл конкретных разъяснений.
Когда механизм выборочного раскрытия не активирован, приватность действительно полная. Вопрос в другом: где прописаны условия срабатывания, кто их исполняет, и знает ли пользователь об этом. Если ключ от той двери находится в руках пользователя — это auditable privacy. Если ключ у другой стороны — это инструмент регулирования, замаскированный под приватность. Это разные вещи.
Сейчас капитализация DUSK — 26,63 млн. От пика она упала более чем на 90%. Только что запустился DuskEVM — прогресс разработки реальный. Но по поводу того, кому принадлежат контрольные права в механизме выборочного раскрытия, я вижу лишь один сигнал: либо Dusk публично раскроет точные условия срабатывания и описание контроля, либо пользователь никогда не будет знать, у кого в действительности ключ от той двери.
Вы за A или за B? Обсудим в комментариях.
#dusk $DUSK @Dusk
Когда я увидел эту фразу, первая реакция в моей голове была не «хорошая приватность», а другой вопрос — кто именно является уполномоченной стороной?
Это не вопрос, на который можно ответить вскользь.
Если пользователь сам контролирует разрешения на раскрытие — тогда дизайн нормальный. Хочешь — показываешь, не хочешь — закрываешь. Это и есть настоящая защита приватности. Но если «уполномоченная сторона» — уровень протокола или регулятор, то при определённых условиях она может в одностороннем порядке открыть доступ. Тогда приватный режим по умолчанию — это настройка, которую можно обойти, а не подлинная приватность.
Dusk с первого дня заложил в архитектуру соответствие MiCA. Его целевая аудитория — институциональные финансовые рынки Европы. Соответствие — его ключевой аргумент, и это понятно. Но грань между комплаенсом и приватностью уже, чем думает большинство людей. Требования регуляторов: «при необходимости» можно просматривать транзакции. Потребность пользователей в приватности: «только я решаю, кто может видеть». Dusk заявляет, что может обеспечить и то и другое, но «когда именно необходимость» — кто это определяет? Что является триггером? Есть ли у пользователей право отказа (вето)?
Я просмотрел документацию, но не нашёл конкретных разъяснений.
Когда механизм выборочного раскрытия не активирован, приватность действительно полная. Вопрос в другом: где прописаны условия срабатывания, кто их исполняет, и знает ли пользователь об этом. Если ключ от той двери находится в руках пользователя — это auditable privacy. Если ключ у другой стороны — это инструмент регулирования, замаскированный под приватность. Это разные вещи.
Сейчас капитализация DUSK — 26,63 млн. От пика она упала более чем на 90%. Только что запустился DuskEVM — прогресс разработки реальный. Но по поводу того, кому принадлежат контрольные права в механизме выборочного раскрытия, я вижу лишь один сигнал: либо Dusk публично раскроет точные условия срабатывания и описание контроля, либо пользователь никогда не будет знать, у кого в действительности ключ от той двери.
Вы за A или за B? Обсудим в комментариях.
#dusk $DUSK @Dusk