В юности я тоже верил в путь «скрыть приватность» за счёт верхнеуровневых решений. Потом я увидел, как публичные блокчейны продолжают наращивать слои: структура становится всё более громоздкой, а щели и вопросы совместимости постепенно проявляются — и я понял, что последующие латки в итоге корень проблемы не лечат.
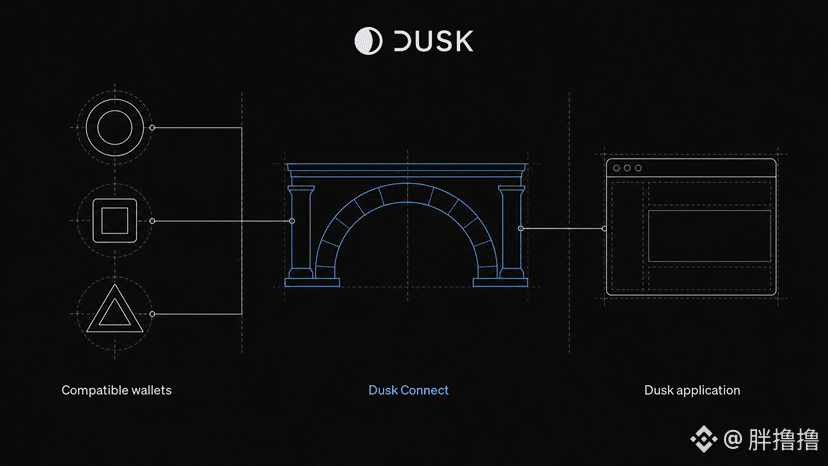
Недавно, перечитав в деталях white paper Dusk, я нашёл обсуждение различий между интегрированием «всё в одном» и «сборкой из модулей» внутри @Dusk — это прямо объяснило, почему они встраивают приватность непосредственно в протокольный слой. Dusk — от правил консенсуса, формата транзакций до среды выполнения контрактов — с самого начала закладывает «по умолчанию невидимо» как жёсткое ограничение в саму схему. Приватность, соответствие требованиям и производительность проектируются как единое целое, синхронно, а не как временные прикрытия уже после того, как что-то пошло не так. Традиционные публичные цепочки: сперва ставят каркас, потом добавляют перегородки — выглядит всё аккуратно, но по сути везде швы; Dusk же «вваривает» приватность прямо в саму архитектуру, и она работает по этим стандартам с самого «завода». #dusk
Нативная интеграция даёт более чистую согласованность и более надёжный фундамент: приватность становится несущей частью, а не внешней «надстройкой». Но если всё слишком жёстко приварено, насколько сложнее потом будет обновлять архитектуру или вводить новые способы верификации — будет ли это куда труднее, чем разбирать и дооснащать? Порог для сборки с нуля не низкий, да и холодный старт экосистемы и обычный пользовательский опыт — вполне реальный вызов. Если процесс слишком сложный, то толку не будет. $DUSK $BTC
Я понимаю и разделяю направление Dusk, но всё равно буду следить за его возможностями для итераций и прогрессом экосистемы. Пожалуйста, обязательно проведите собственные исследования — это не рекомендация; главное — сохранить капитал. Посмотрите: когда приватность сделана нативной, что в итоге надёжнее — или оказывается, что вы просто «приварили себя намертво»?