Сегодня я снова и снова возвращался к стороне разработчика Dusk — в основном потому, что мне кажется, я слишком пристально смотрел на проект через призму активов и приватности.
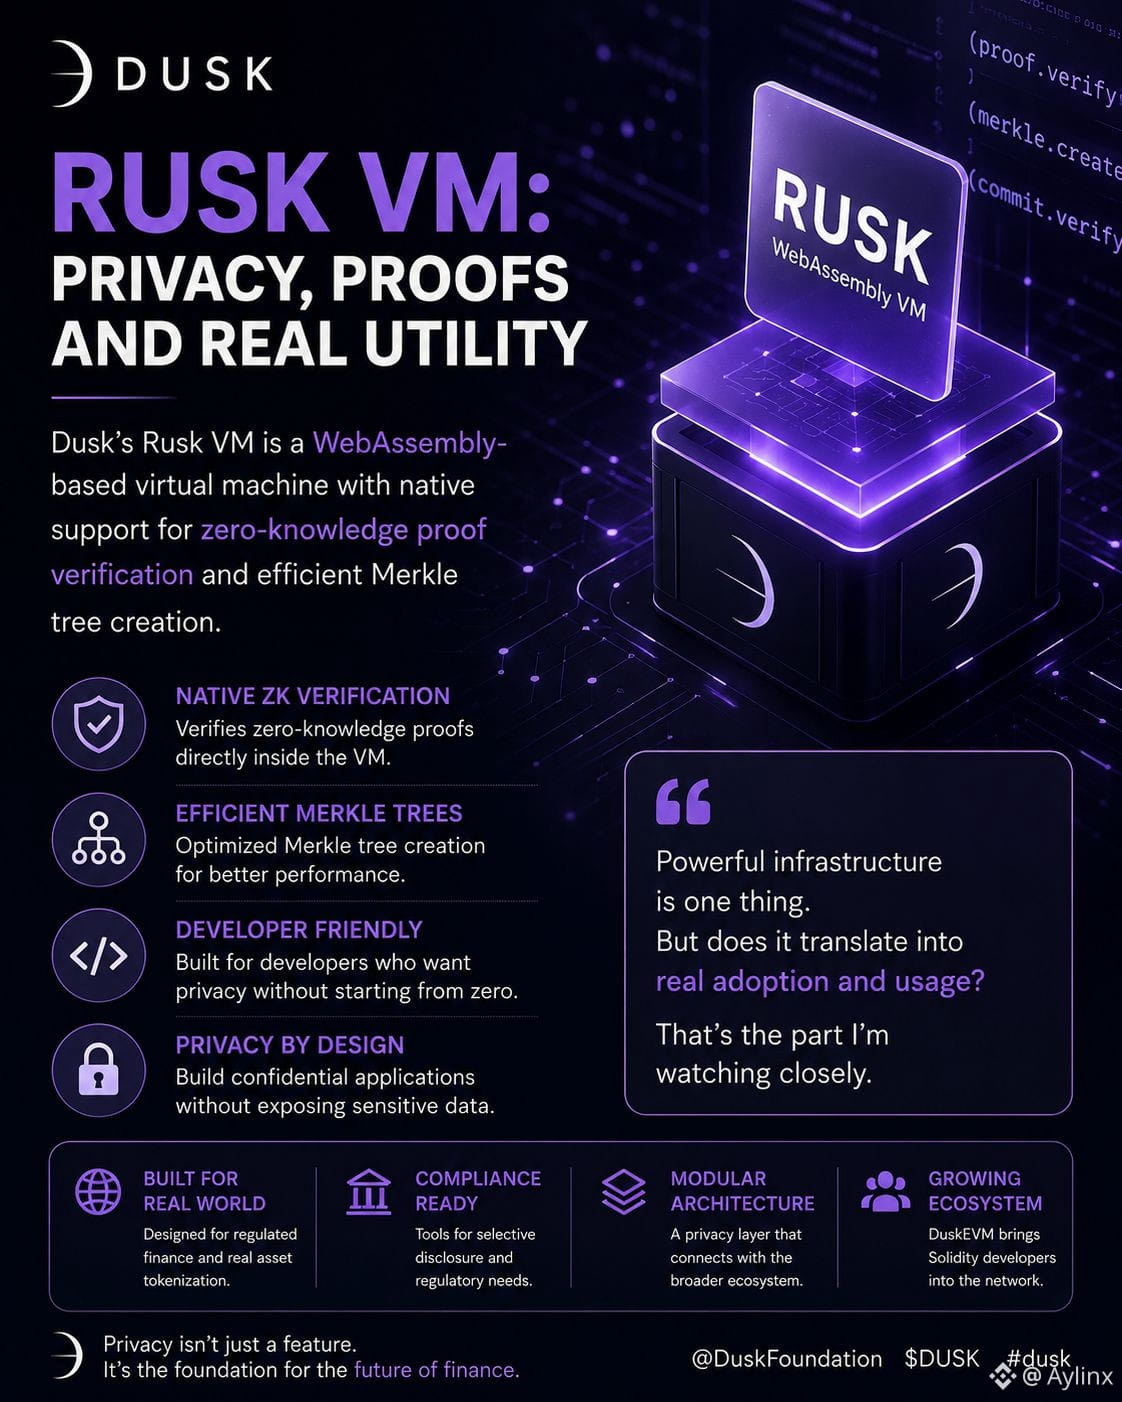
То, о чем я поймал себя на чтении, — это Rusk, виртуальная машина Dusk на базе WebAssembly. Меня привлекло не только то, что это очередной уровень исполнения. В whitepaper описана нативная поддержка верификации доказательств с нулевым разглашением и эффективного создания деревьев Меркла внутри ВМ. Это звучит как небольшая деталь реализации — пока не начинаешь думать о том, что это может значить для разработчиков, создающих приложения, где доказывание чего-то без раскрытия всего как раз является частью задачи.
Я все еще пытаюсь понять, насколько это важно за пределами технического дизайна. У криптографии нет недостатка в инфраструктуре, которая выглядит впечатляюще, когда читаешь архитектуру, а затем кажется гораздо менее значимой, когда смотришь на то, что на практике люди действительно строят и используют.
Наверное, поэтому меня больше интересует опыт разработчика, чем список функций. Если криптографические инструменты встроены в среду выполнения, действительно ли это делает частные приложения проще в разработке — или же сложность просто переезжает в другое место?
И есть еще кое-что, за чем я хотел бы понаблюдать: достаточно ли у разработчиков, которые уже знают экосистему EVM, причин поэкспериментировать с Dusk, вместо того чтобы оставаться там, где уже есть инструменты и пользователи.
Мне любопытно, какая сторона в реальности окажется сильнее: лучшее нативное приватностное инструментарие или удобство уже сложившейся экосистемы разработчиков?
@Dusk $DUSK #dusk