Я провел в крипте достаточно времени, чтобы увидеть, что принцип permissionless часто воспринимают так, будто он охватывает всю систему целиком. На самом деле он может описывать лишь одну ее часть. Когда в игру входят регулируемые активы, это различие становится намного важнее.
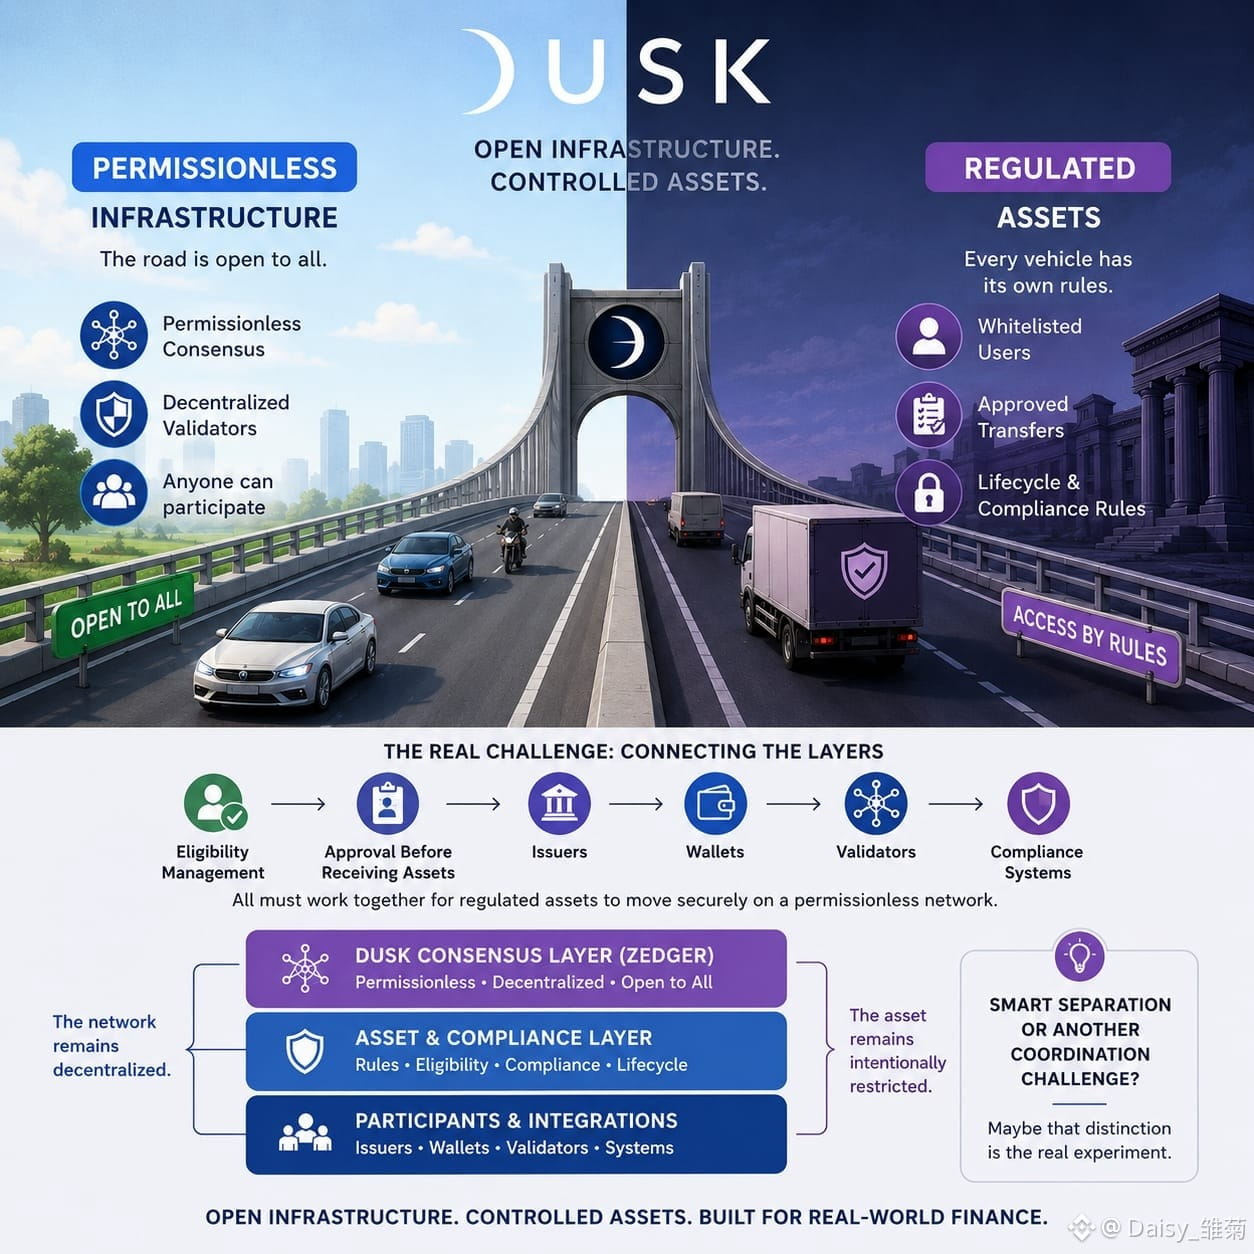
@Dusk выделяется тем, что его консенсус может оставаться permissionless, в то время как активы, построенные поверх него, все равно могут следовать строгим правилам. Валидаторы могут помогать обеспечивать безопасность сети, а регулируемая ценная бумага может требовать одобренных пользователей, разрешенных переводов или четких правил жизненного цикла.
Сначала это звучит как противоречие. Но, возможно, таковым не является.
Представьте это как публичную дорогу: пользоваться ею может кто угодно, но разные виды транспорта могут иметь разные правила доступа.
Настоящая сложность начинается тогда, когда эти уровни соединяются. Нужно управлять правом на доступ. Пользователям может требоваться одобрение до того, как они получат активы. Интеграция должна происходить между эмитентами, кошельками, валидаторами и системами комплаенса.
Сеть может оставаться децентрализованной, а сам актив — при этом намеренно ограниченным.
Модель Zedger от Dusk была построена вокруг внесенных в whitelist пользователей и требований к регулируемому жизненному циклу ценной бумаги, что делает этот баланс предельно ясным.
Так что главный вопрос:
Это разумное разделение между открытой инфраструктурой и контролируемыми активами или просто очередная задача координации?
Возможно, именно это различие — и есть реальный эксперимент.
@Dusk #dusk $DUSK