
Казалось бы случайная мнемоническая фраза оказалась точно взломанной?
Почему холодные кошельки долгое время в криптовалютном рынке считались последней линией обороны активов, заключается в том, что процесс генерации их приватных ключей и мнемонических фраз обладает абсолютно непредсказуемой случайностью.
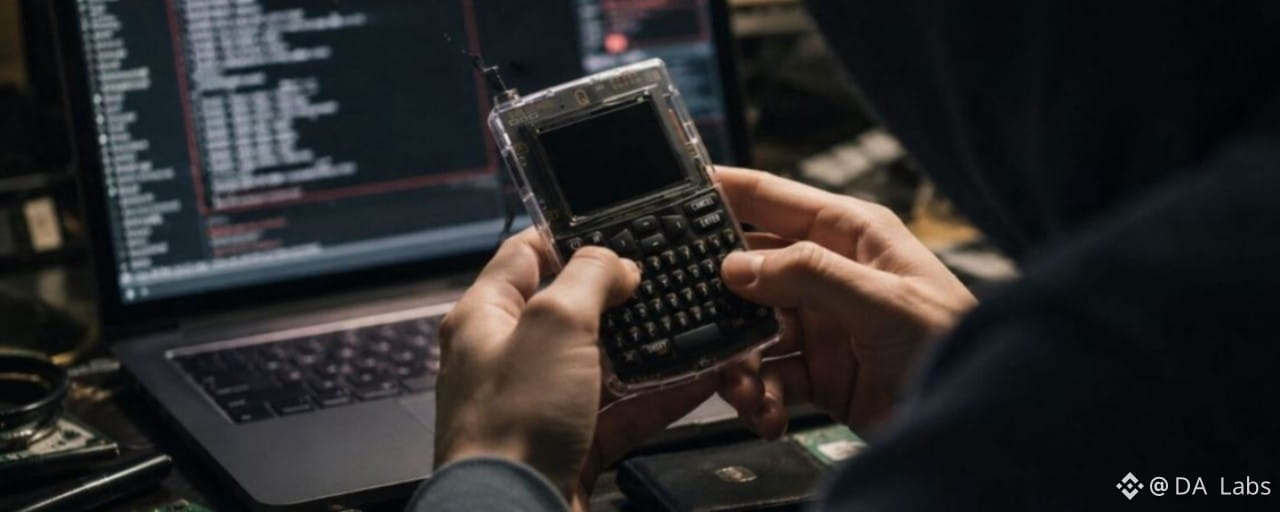
Однако как раз в тот момент, когда все считали холодные кошельки полностью безопасными, известный бренд биткоин-холодных кошельков Coldcard столкнулся с крупным инцидентом по безопасности, который вскрыл всему миру суровую правду: стоит лишь допустить ошибку в процессе — и холодный кошелек всё равно можно взломать.
Холодный кошелек заменяет защиту программным обеспечением
Согласно последующим техническим отчетам по кибербезопасности, первопричину этой трагедии можно проследить до версии прошивки v4.0.0, опубликованной 1 марта 2021 года.
Тогда в конкретной версии были инженерные недочеты: во время выполнения самого ключевого процесса создания seed‑фразы устройство напрямую пропускало аппаратный генератор случайных чисел, который был изначально предназначен для получения реального значения энтропии на аппаратном уровне. В результате seed‑фраза потеряла непредсказуемость.
Выставление напоказ серийных номеров чипа и разницы по времени
В целом, задачу по «взлому перебором» и угадыванию 24‑значной seed‑фразы биткоин-холодного кошелька в математическом смысле практически невозможно решить.
Тем не менее программное решение, примененное Coldcard в этой прошивке, заставляло хакера писать специализированные высокопроизводительные алгоритмы и, в сочетании с матрицами вычислительной мощности видеокарты, выполнять сопоставительный расчет в офлайн-режиме. Это позволяло за считанные минуты, а иногда даже за считанные секунды, точно восстановить ту самую фразy.
Ровно через пять лет приватные ключи единственной подписи полностью оказались раскрыты
Больше всего шокировало сообщество то, что уязвимость в этом коде затрагивала не только конкретную партию или одну модель оборудования, а была глубоко встроена в программную архитектуру на протяжении пяти лет.
Это означает, что независимо от того, покупает ли пользователь Mk3, Mk4, Mk5 или самый новый флагманский Coldcard Q, при нажатии «создать новый кошелек» на устройстве правила взлома приватного ключа фактически оказались переданы другому лицу.
Волна «китового» ограбления, вызванная автоматизированными скриптами
Как только была взломана логика на нижнем уровне уязвимости, в ближайшее время в блокчейне началась беспрецедентная волна взлома и распродажи холодных кошельков. Хакеры использовали высоко автоматизированные инструменты для выполнения цепочки распродаж.
Эта атака по хищению активов холодных кошельков разрушила прежнее рыночное представление о том, что актив, долго хранящийся в покое, якобы абсолютно безопасен. Многие «киты»-кошельки, бездействовавшие годами, были мгновенно опустошены без малейшего предупреждения.
Точечный удар в течение минут
В день начала атаки хакер заранее глубоко интегрировал массивную базу данных вычисленных приватных ключей и скрипты автоматизированного мониторинга транзакций, заложив фактически бомбу с часовым механизмом — до того, как кто-либо узнал о бедствии.
Когда атакующая команда была официально запущена, скрипт уже за какие-то 25 минут непрерывно инициировал и подтверждал сотни ончейн‑переводов, мгновенно собрав 594 BTC с разбросанных почти по 500 адресам Coldcard и направив их на адреса для дальнейшего «отмывания» под контролем хакеров.
Источник изображения: X
Главной жертвой стали «спящие киты»
Анализ данных в блокчейне показывает, что в этой волне ограблений главными пострадавшими стали не те инвесторы, которые часто совершают сделки, а как раз самые терпеливые и дольше всех владевшие биткоином «киты».
В очищенных адресах крайне высокая доля уже более трех лет «заснувших» на блокчейне и полностью без каких-либо записей о перемещениях. Пользователи полагались на Coldcard с чрезвычайно высоким уровнем доверия к аппаратной безопасности и после завершения настроек в 2021 году надлежащим образом убрали устройство в офлайн.
Мультисиг‑механизм демонстрирует максимальную степень защиты
В этой жестокой цепочке ончейн‑бедствий лишь одна категория пользователей Coldcard избежала участи почти без повреждений — те, кто хранил активы с использованием архитектуры мультисиг.
Поскольку права на вывод средств в мультисиг‑кошельке распределены по нескольким независимым приватным ключам, даже если хакер успешно вычислил приватный ключ одной из Coldcard через уязвимость в прошивке, все равно без наличия дополнительных разрешений от других независимых ключей он не сможет в одностороннем порядке подписать и выполнить перевод транзакции.
Отраслевые выводы и стратегии действий пользователей
Никто не хочет видеть, как происходит инцидент Coldcard, но сейчас остается лишь задуматься о том, как в будущем лучше защитить свои активы.
Эта кризисная ситуация показала, что даже бренды аппаратных кошельков с безупречной репутацией и ориентацией на безопасность высшего уровня могут получить фатальные пробелы из‑за человеческой ошибки в процессе компиляции ПО.
Немедленно переведите средства и смените seed‑фразу
Все пользователи, которые после обновления прошивки в марте 2021 года создавали или сбрасывали одно подписи seed‑фразы на затронутых устройствах, должны осознавать: для этого адреса существует крайне высокий риск того, что приватный ключ в любой момент будет вычислен злоумышленниками «в обратную сторону» на основе утечки.
Будь то Coldcard или любой другой Web3 холодный/горячий кошелек: если случается опасное событие, способное привести к утечке посевных фраз (seed/seed words), рекомендуется немедленно сменить кошелек, чтобы в будущем при поступлении/выводе крупных активов вы внезапно не стали жертвой взлома, когда хакеры заберут средства.
Переход от одноразовой подписи к много подписи
Инцидент Coldcard наглядно подтвердил хрупкость модели «одна подпись» перед системными уязвимостями в коде. В дальнейшем, чтобы избежать ситуации, когда один узел может извлечь средства, пользователям рекомендуется перейти к архитектуре с мультиподписью (мультисиг).
Более того, при защите следует мыслить о диверсификации рисков аппаратной цепочки поставок. При создании мультисиг‑кошельков не стоит полагаться целиком на устройства одного бренда: тогда даже если возникнет проблема у Coldcard, Trezor или Ledger, будет сложно напрямую вывести активы из кошелька.
Дилемма открытого исходного кода и аудита
С точки зрения развития отрасли, инцидент с уязвимостью Coldcard также заставил задуматься о балансе между открытым исходным кодом и безопасностным аудитом. Многие пользователи в прошлом слепо доверяли open‑source программам, полагая, что раз код опубликован, значит он автоматически абсолютно безопасен.
Однако реальность такова: огромная и сложная кодовая база зачастую не имеет достаточного количества сторонних профессиональных команд для длительного, оперативного и всестороннего углубленного аудита, из‑за чего фатальные упущения могут быть скрыты в процессе сборки на протяжении многих лет и долгое время оставаться незамеченными.