Я по-прежнему считаю, что Dusk рассматривают слишком узко, когда называют его блокчейном приватности.
Для меня более интересный вопрос: кто должен иметь возможность видеть что?
( @Dusk $DUSK #dusk )
Это стало яснее, когда я посмотрел на модели транзакций Dusk.
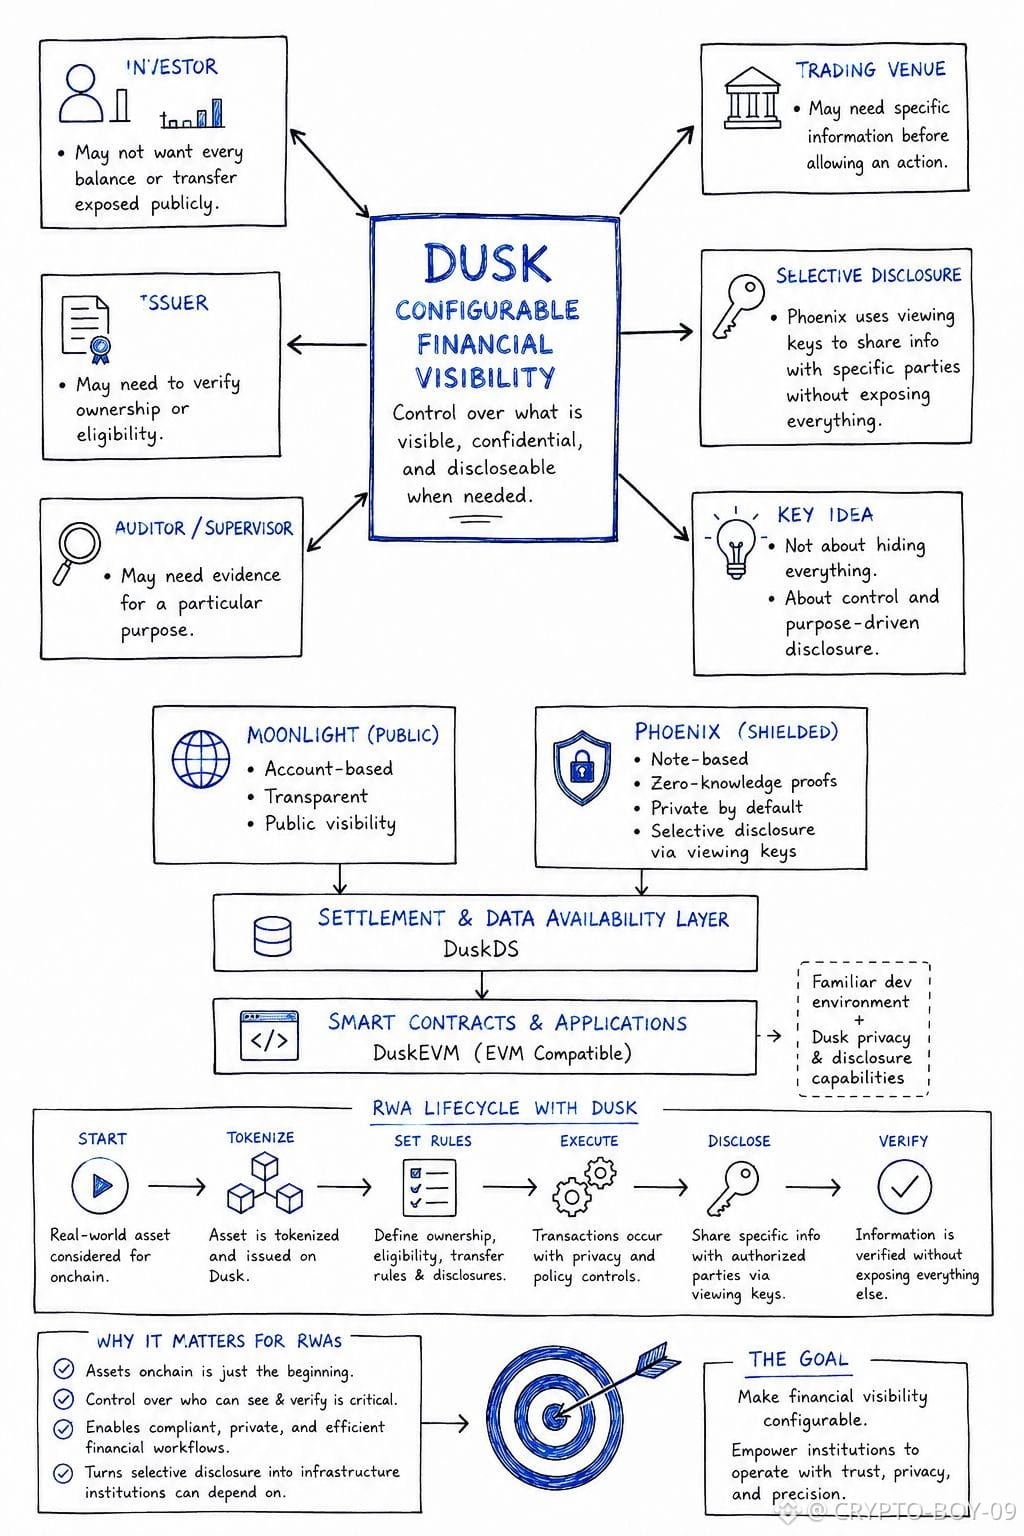
Moonlight — это публичная и аккаунтная модель, а Phoenix — защищённая и нот-ориентированная: используются доказательства с нулевым разглашением, чтобы защищать детали транзакций. Обе модели сходятся на DuskDS, но наблюдателям дают совершенно разные уровни видимости.
И это важно, когда вы начинаете говорить о финансовых рынках.
Инвестор может не хотеть, чтобы публично раскрывались все балансы или переводы. Эмитенту может понадобиться проверить право собственности или соответствие требованиям, а аудитору или площадке — только конкретную информацию.
У ключей просмотра Phoenix есть возможность выборочного раскрытия — информацию можно передавать конкретной стороне, не делая лежащую в основе активность публичной для всех.
Поэтому я иначе смотрю на модель приватности Dusk.
Дело не в том, чтобы скрывать всё. Дело в том, чтобы контролировать, что остаётся приватным, что становится видимым и что можно раскрывать по мере необходимости.
А затем DuskEVM добавляет ещё один слой: разработчикам предоставляется привычная EVM-среда, в то время как DuskDS отвечает за расчёты и доступность данных.
Из-за этого вопрос про RWA становится ещё интереснее:
Кто может владеть активом?
Кто может его передавать?
Что остаётся приватным?
Что нужно подтверждать?
Технология — это одно. Более сложная проверка — создают ли институты вокруг неё реальные рабочие процессы.
Сможет ли Dusk превратить выборочное раскрытие из криптографической возможности в инфраструктуру, от которой финансовые институты действительно зависят?