Приклеить банковскую выписку на стену в офисе банка — никто не назовёт это «доверенными финансами»; но стоит перейти к публичной цепочке, как остатки, переводы и контрагенты годами остаются «обнажёнными», и всё это нередко упаковывают под видом прозрачности. Когда вчера я продолжил разбирать документацию Dusk, то понял: оно хочет изменить не то, чтобы исчезла вся информация, а то, чтобы в протокол была вписана логика «кто имеет право видеть что».
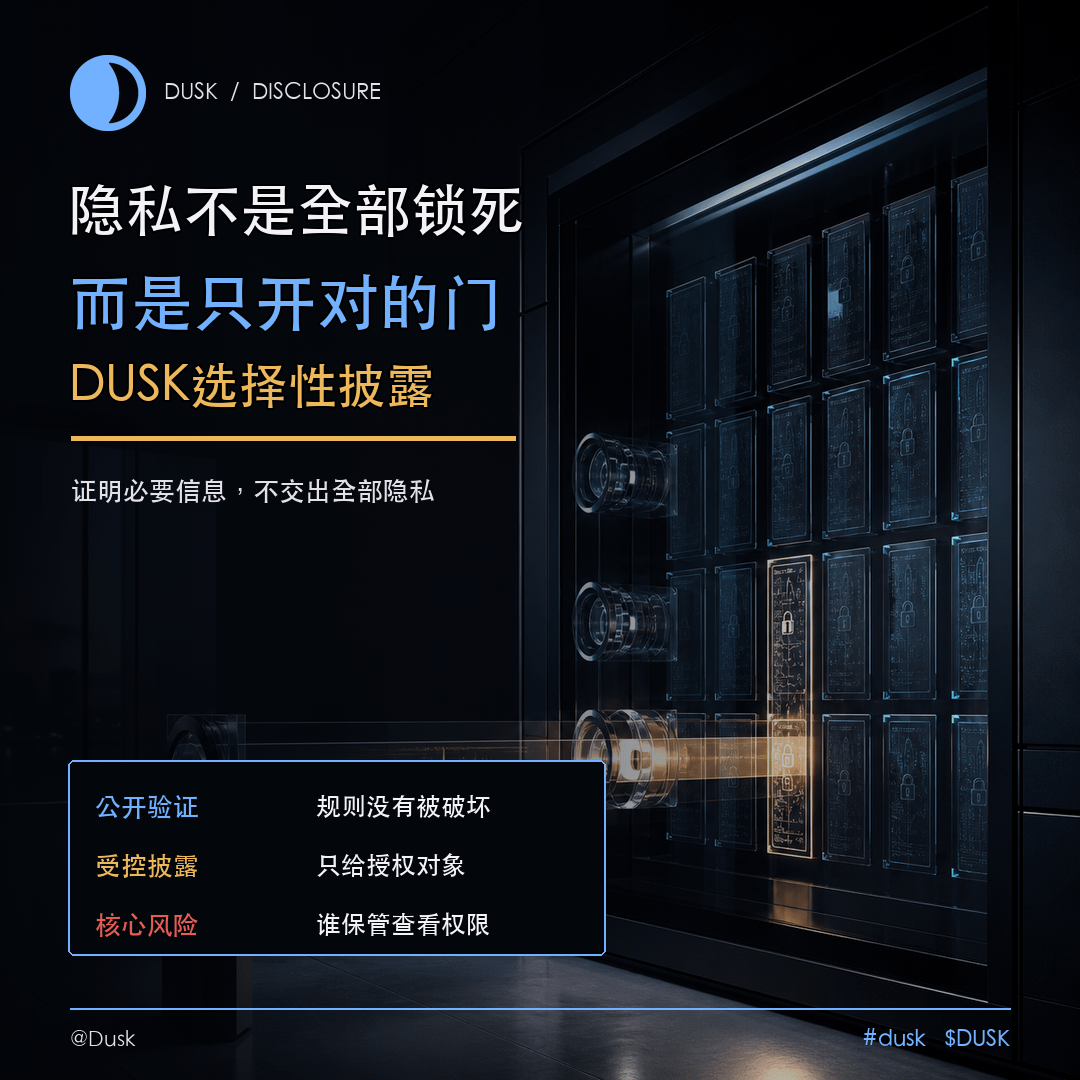
Модель Phoenix с @Dusk делает средства в виде зашифрованных note: обычный наблюдатель не может увидеть суммы переводов, связи отправителя и конкретные note, но транзакциям всё равно нужно с помощью доказательств с нулевым разглашением подтвердить, что средств достаточно и нет двойной траты. Самое простое, что здесь можно неверно понять, — это выборочное раскрытие: это не «универсальный ключ» для надзорных органов, который открывает доступ ко всем счетам в сети, а механизм, позволяющий соответствующим пользователям с помощью ключей передавать определённые фрагменты информации тем, кто должен это проверить, — эмитентам, площадкам или аудиторам. Публичная верификация доказывает, что правила не нарушены, а контролируемое раскрытие отвечает на вопрос об ответственности в реальном мире.
Слой идентификации Citadel в Dusk делает следующий шаг. Пользователю не нужно каждый раз предоставлять полный комплект документов: можно доказать, что «место жительства соответствует требованиям», «возраст подходит» или «есть квалификация аккредитованного инвестора» и т. п. Сервису важен ответ на вопрос о допуске, а не обязательно нужно забирать целиком весь пакет данных об идентификации. Иными словами, система пытается сжать привычку из традиционного KYC — чрезмерно собирать персональные данные — до одного минимально необходимого доказательства.
Но выборочное раскрытие само по себе не равно безопасности. Настоящая сложность — кто именно хранит ключи для просмотра, на какой срок они могут быть доступны, что происходит после утечки, и могут ли разные организации получать только данные в пределах своих полномочий. Если же приложение для удобства держит ключи централизованно и надолго, то даже при красивой криптографии можно заново создать высокоценное хранилище данных.
Поэтому сегодня моя оценка Dusk стала более конкретной: его барьер — не только «уметь скрывать», а уметь делать права на раскрытие достаточно детальными, достаточно аудитируемыми и при этом достаточно простыми в использовании. В будущем по-настоящему важно смотреть не на количество скрытых приватных транзакций само по себе, а на то, сколько реальных финансовых процессов смогут проходить верификацию успешно, не раскрывая при этом все данные.
$DUSK #dusk
Модель Phoenix с @Dusk делает средства в виде зашифрованных note: обычный наблюдатель не может увидеть суммы переводов, связи отправителя и конкретные note, но транзакциям всё равно нужно с помощью доказательств с нулевым разглашением подтвердить, что средств достаточно и нет двойной траты. Самое простое, что здесь можно неверно понять, — это выборочное раскрытие: это не «универсальный ключ» для надзорных органов, который открывает доступ ко всем счетам в сети, а механизм, позволяющий соответствующим пользователям с помощью ключей передавать определённые фрагменты информации тем, кто должен это проверить, — эмитентам, площадкам или аудиторам. Публичная верификация доказывает, что правила не нарушены, а контролируемое раскрытие отвечает на вопрос об ответственности в реальном мире.
Слой идентификации Citadel в Dusk делает следующий шаг. Пользователю не нужно каждый раз предоставлять полный комплект документов: можно доказать, что «место жительства соответствует требованиям», «возраст подходит» или «есть квалификация аккредитованного инвестора» и т. п. Сервису важен ответ на вопрос о допуске, а не обязательно нужно забирать целиком весь пакет данных об идентификации. Иными словами, система пытается сжать привычку из традиционного KYC — чрезмерно собирать персональные данные — до одного минимально необходимого доказательства.
Но выборочное раскрытие само по себе не равно безопасности. Настоящая сложность — кто именно хранит ключи для просмотра, на какой срок они могут быть доступны, что происходит после утечки, и могут ли разные организации получать только данные в пределах своих полномочий. Если же приложение для удобства держит ключи централизованно и надолго, то даже при красивой криптографии можно заново создать высокоценное хранилище данных.
Поэтому сегодня моя оценка Dusk стала более конкретной: его барьер — не только «уметь скрывать», а уметь делать права на раскрытие достаточно детальными, достаточно аудитируемыми и при этом достаточно простыми в использовании. В будущем по-настоящему важно смотреть не на количество скрытых приватных транзакций само по себе, а на то, сколько реальных финансовых процессов смогут проходить верификацию успешно, не раскрывая при этом все данные.
$DUSK #dusk