
Вчера вечером я снова просмотрел техническую документацию Dusk и в итоге заинтересовался скорее вопросами дизайна, чем громкими заявлениями.
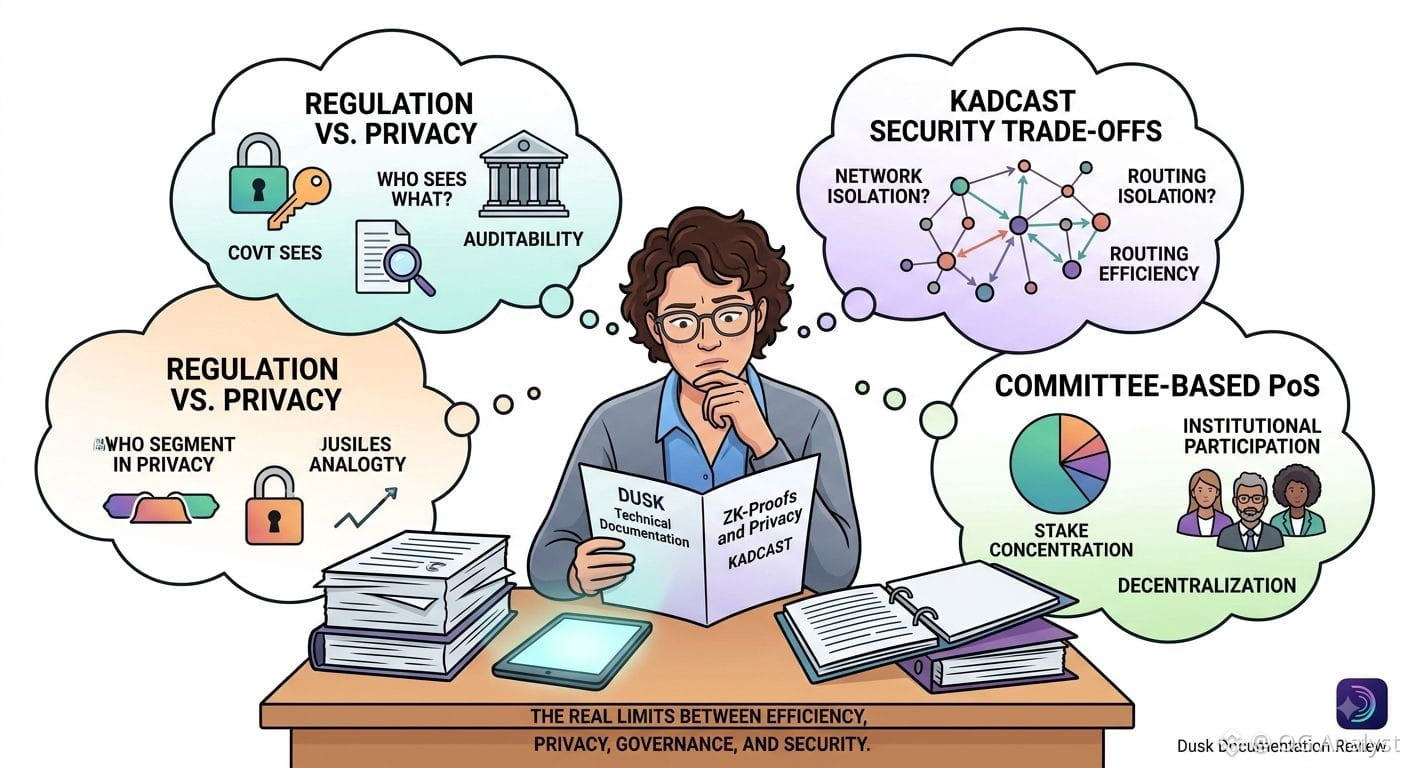
Первое, о чём я постоянно думал, — это приватность и регулирование. Похоже, Dusk рассматривает их как взаимодополняющие цели, а не как противостоящие друг другу. Но как это работает на практике? Phoenix может сохранять детали транзакций приватными благодаря ZK-доказательствам, при этом в более широкой архитектуре учитывается проверяемость. Это поднимает важный вопрос для регулируемых рынков: кто именно видит что и при каких условиях?
Затем я посмотрел на Kadcast. Вместо того чтобы полагаться на обычную сплетническую схему распространения, Dusk использует основанную на Kademlia структуру, чтобы снизить избыточную передачу сообщений. Я понимаю аргумент об эффективности, но мне куда интереснее компромисс в области безопасности. Может ли оптимизированная маршрутизация создавать новые способы повлиять на сеть или изолировать её части?
Ещё один вопрос возник из-за дизайн-концепции консенсуса. Dusk использует комитетный PoS с детерминированным извлечением. От того, какая доля у стейкера, зависит, как часто провайдеры получают кредиты и участвуют в комитетах. Звучит эффективно, но как это будет вести себя, когда стейк всё сильнее концентрируется?
Чем больше я читал, тем меньше мне казалось, что по-настоящему интересный вопрос сводится просто к тому, «быстрый» ли Dusk или «приватный».
Насколько децентрализованной остаётся система по мере роста институционального участия? И где проходят реальные границы между эффективностью, приватностью, управлением и безопасностью?
@Dusk
#dusk $DUSK