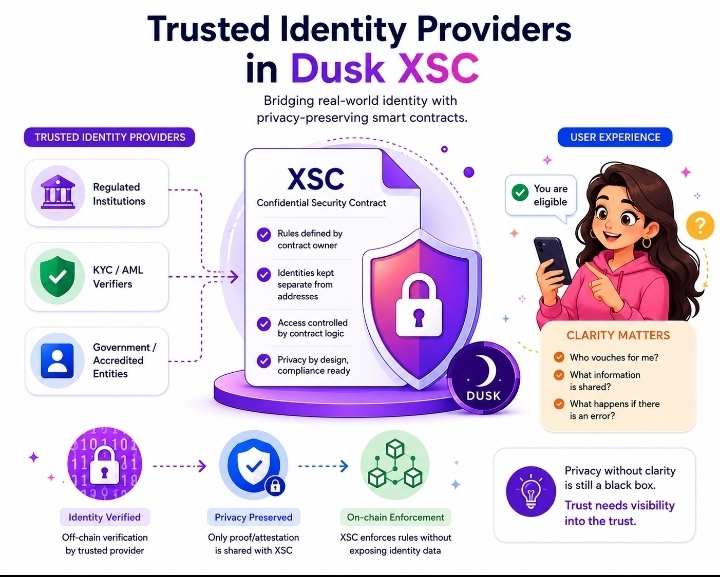
Одна вещь про системы идентификации не дает мне покоя: люди обычно соглашаются на верификацию, когда понимают, кто принимает решение. Как только это становится неясным, даже технически корректная система может начать казаться недоверенной.
Именно здесь модель Dusk XSC становится особенно интересной.
Конкретная деталь — подход Citadel к выборочному раскрытию. Пользователь может доказать такой атрибут, как место проживания, возрастная категория или наличие аккредитации, не раскрывая лежащую в основе личную информацию. Затем это доказательство может поддерживать правила доступа и соответствия в отношении регулируемых активов.
Технически это заметный сдвиг. Но пользовательский опыт поднимает еще один вопрос.
Представьте инвестора, который видит на своем экране: «Вы соответствуете требованиям». Системе может быть достаточно доказательства того, что выполнено требуемое условие. Но кто именно поручился за это условие? Провайдер идентификации? Выдавшая сторона? Другая уполномоченная организация? И что будет, если этот источник ошибется?
На мой взгляд, здесь привычный нарратив «приватность создает доверие» не дотягивает.
Приватность снижает ненужное раскрытие. Она не объясняет автоматически, какие отношения доверия лежат за доказательством.
Для @Dusk это различие важно, потому что XSC спроектирована под рабочие процессы с регулируемыми активами, где соответствие требованиям и контроль доступа становятся частью самой системы.
А $DUSK находится в экосистеме, где достоверность этих процессов может зависеть так же сильно от понятных границ доверия, как и от лежащей в основе криптографии.
Интересная задача для UX заключается не только в приватном подтверждении соответствия. Нужно сделать так, чтобы граница доверия была понятна человеку, который использует систему.
Если пользователи могут проверить результат, но не могут понять, кто стоит за верификацией, мы действительно убрали «черный ящик» — или просто сделали его криптографически невидимым?
#dusk