Раньше я думал, что контроль доступа в основном сводится к подтверждению того, кто вы.
Но в регламентированных цифровых системах этого может быть недостаточно.
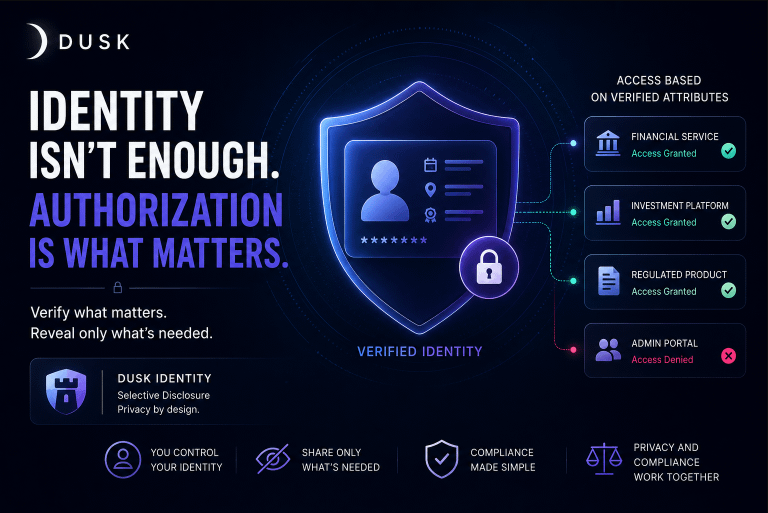
Самый важный вопрос звучит так: что ваша подтверждённая личность позволяет вам делать?
Подход Dusk к идентичности делает это различие полезным. Благодаря своей цифровой архитектуре идентичности и модели селективного раскрытия можно проверять релевантные атрибуты личности, не рассматривая всю идентичность пользователя как то, что всегда нужно раскрывать.
Это создаёт более надёжную основу для контроля доступа на основе идентичности.
Представьте финансовую платформу, где доступ к определённой услуге зависит от выполнения конкретных требований. Вместо того чтобы снова и снова раскрывать полную запись идентичности, система может полагаться на подтверждённые атрибуты, которые устанавливают, выполнены ли эти требования.
Мне особенно интересно, что идентичность становится больше, чем просто учётные данные для входа.
Она может стать частью логики авторизации.
Для меня именно здесь приватность и соответствие требованиям начинают работать вместе — а не конкурировать друг с другом.
Цель не просто в том, чтобы идентифицировать пользователя.
Цель — подтвердить, к чему он авторизован получать доступ, раскрывая лишь то, что процесс действительно требует.
@Dusk #dusk $DUSK