

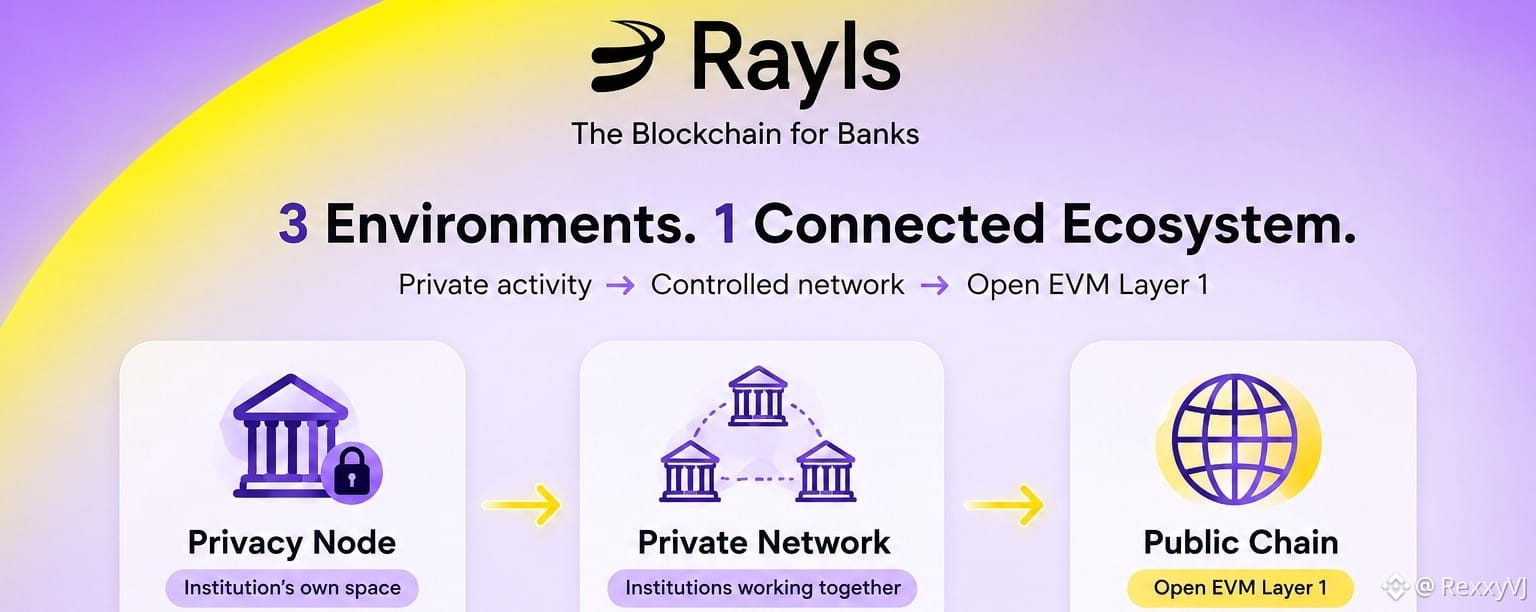
Я изучал документацию Rayls, и одна вещь, которая сначала казалась мне непонятной, — это различие между Privacy Node, Private Network и Public Chain.
После того как я разобрался, как они связаны, стало намного легче это понять.
У каждого своя роль.
1. Privacy Node: собственная блокчейн-инфраструктура учреждения
Privacy Node Rayls — это совместимая с EVM цепочка, управляемая одним учреждением.
То, что происходит внутри учреждения, остается внутри его собственной среды.
Он может выпускать токены, управлять балансами, запускать смарт-контракты и обрабатывать свою внутреннюю активность.
Ещё одна важная деталь: Privacy Node — это не валидатор.
В документации это описывается скорее как собственная onchain-среда организации: её данные, ключи и рабочие процессы контролируются самой организацией.
Это имеет смысл для банков, потому что им нужна управляемость конфиденциальной финансовой информации.
2. Приватная сеть: где организации взаимодействуют
Следующая часть — Приватная сеть Rayls.
Это разрешённая (permissioned) сеть блокчейна, где несколько организаций могут подключаться через свои Privacy Nodes.
То есть вместо того, чтобы каждая организация держала собственный изолированный блокчейн, они могут взаимодействовать с другими одобренными участниками, сохраняя транзакции приватными.
Rayls использует Private Network Hub, чтобы координировать эти взаимодействия.
Именно здесь Enygma становится интересной.
Enygma — это протокол конфиденциальности Rayls для конфиденциальных транзакций. В документации показано, как его можно использовать для приватных переводов токенов и Delivery-versus-Payment, где два актива могут быть обменены, сохраняя при этом защищённой конфиденциальную информацию о транзакциях.
Также есть роль аудитора, поэтому приватность не означает просто, что никто никогда не сможет ничего проверять.
Этот баланс между конфиденциальностью и авторизованной видимостью — одна из тех вещей, которые показались мне интересными при изучении документации.
3. Публичная цепочка: открытая сторона
А затем есть публичная цепочка Rayls.
Это слой 1, совместимый с EVM, созданный для соединения институциональной стороны с открытой блокчейн-экосистемой.
Именно здесь могут работать публичные приложения, активы и DeFi.
В текущей документации также упоминаются более 10 000 TPS и детерминированная финальность менее чем за секунду благодаря консенсусу Axyl от Rayls.
Итак, Публичная цепочка — это не просто ещё одно место для хранения активов.
Это открытая сторона архитектуры.
Теперь я понимаю это так просто
Представьте, что организация выпускает токенизированный актив.
Privacy Node
Организация создаёт и управляет активом в своей собственной среде.
↓
Приватная сеть
Организация может взаимодействовать с другими одобренными организациями приватно.
↓
Публичная цепочка
Актив может попасть в открытую блокчейн-экосистему и в публичную ликвидность, когда это уместно.
Конечно, реальный поток зависит от сценария использования. Важно, что Rayls не заставляет каждое действие происходить в одной и той же среде.
У каждой среды есть своя конкретная задача.
А вот куда встраивается Enygma от Rayls
Вероятно, это была самая интересная для меня часть.
Блокчейн обычно по умолчанию даёт прозрачность, но финансовым организациям для конфиденциальных транзакций часто нужно обратное.
Enygma разработан, чтобы обеспечивать конфиденциальные транзакции, сохраняя при этом их проверяемость и возможность аудита.
Например, в документации Rayls описаны конфиденциальные переводы, где отправитель, получатель и сумма могут быть скрыты от публичного просмотра, при этом авторизованные аудиторы всё равно могут получать необходимую информацию.
Также он поддерживает приватные сценарии DvP для токенизированных активов.
Итак, цель заключается не просто в том, что:
"сделать всё приватным."
Это скорее про то, чтобы предоставлять разным участникам разные уровни видимости в зависимости от того, что они уполномочены видеть.
Что я вынес, изучая Rayls
До того как я прошёлся по документации, я в основном воспринимал Rayls как ещё один блокчейн-проект, ориентированный на организации.
После того как я посмотрел на архитектуру, я вижу эту идею иначе.
Privacy Node даёт организации её собственную контролируемую onchain-среду.
Приватная сеть позволяет одобренным организациям взаимодействовать.
Публичная цепочка соединяет эту институциональную инфраструктуру с открытым миром блокчейна.
И Enygma предоставляет слой конфиденциальности для чувствительной активности.
Это, вероятно, та часть Rayls, которая показалась мне самой интересной.
Вместо того чтобы просить организации выбирать между приватной инфраструктурой и доступом к публичному блокчейну, Rayls строит способ, чтобы обе стороны могли работать вместе.
Именно это у меня «щелкнуло» после того, как я на самом деле прошёлся по документации.