Автор: Vitalik
Сборка & Перевод | RuoYan
Ссылка на оригинал: https://vitalik.eth.limo/general/2025/09/24/openness_and_verifiability.html
Заявление: Эта статья является переработкой, читатели могут получить более подробную информацию по ссылке на оригинал. Если автор имеет какие-либо возражения против формы переработки, пожалуйста, свяжитесь с нами, и мы внесем изменения по требованию автора. Переработка предназначена только для обмена информацией и не является инвестиционной рекомендацией, не представляет взгляды и позицию Wu.
Крупнейший тренд этого века можно охарактеризовать как "интернет стал реальной жизнью". От электронной почты до мгновенных сообщений, от цифровых финансов до отслеживания здоровья и до предстоящих интерфейсов между мозгом и машиной, наша повседневная жизнь полностью цифровизируется. Однако, эта цифровизация несет в себе огромные возможности и риски. В данной статье Виталик Бутерин глубоко исследует, почему нам необходимо реализовать настоящую открытость и проверяемость во всем технологическом стеке (программное обеспечение, аппаратное обеспечение и биотехнологии), а также как построить более безопасное, свободное и равное цифровое будущее.
Интернет — это реальная жизнь
Крупнейший тренд этого века можно охарактеризовать как "интернет стал реальной жизнью". Он начался с электронной почты и мгновенных сообщений. Частные разговоры, которые проводились из уст в уста, через уши, ручку и бумагу на протяжении тысячелетий, теперь осуществляются на цифровой инфраструктуре. Затем мы встретили цифровые финансы — включая как криптофинансы, так и цифровизацию традиционных финансов. Далее идет наше здоровье: благодаря смартфонам, личным устройствам для отслеживания здоровья и данным, которые интерпретируются на основе поведения покупок, информация о нашем теле обрабатывается через компьютеры и компьютерные сети. В следующие двадцать лет я ожидаю, что эта тенденция проникнет во множество других областей, включая различные государственные процессы (в конечном итоге даже голосование), мониторинг физических и биологических показателей и угроз в общественной среде, а также, в конечном итоге, через интерфейсы мозга и машины, даже наши собственные мысли.
Я считаю, что эти тенденции неизбежны; их преимущества слишком велики, и в условиях жесткой глобальной конкуренции цивилизация, отказывающаяся от этих технологий, сначала потеряет конкурентоспособность, а затем и суверенитет. Однако, помимо предоставления мощных преимуществ, эти технологии глубоко влияют на динамику власти как внутри стран, так и между ними.
Цивилизация, которая больше всего выигрывает от новой волны технологий, — это не цивилизация потребляющих технологий, а цивилизация производящих технологии. Центральные планы равного доступа к заблокированным платформам и API могут предложить лишь небольшую часть этого, и они потерпят неудачу, если выйдут за пределы установленного "нормального" диапазона. Более того, это будущее требует значительного доверия к технологиям. Если это доверие будет нарушено (например, из-за бэкдоров или ошибок безопасности), мы столкнемся с настоящими серьезными проблемами. Даже лишь вероятность того, что такое доверие может быть нарушено, может заставить людей вернуться к основным исключительным моделям социального доверия ("Построено ли это теми, кому я доверяю?"). Это создает стимул к вертикальному распространению: суверен — это тот, кто решает о состоянии исключений.
Избежание этих проблем требует наличия двух взаимосвязанных свойств в технологическом стеке — программном обеспечении, аппаратном обеспечении и биотехнологиях: настоящей открытости (то есть открытого исходного кода, включая бесплатные лицензии) и проверяемости (включая, в идеале, прямую проверку конечного пользователя).
Интернет — это реальная жизнь. Мы хотим, чтобы он стал утопией, а не антиутопией.
Важность открытости и проверяемости в сфере здоровья
Во время пандемии COVID-19 мы увидели последствия неравного доступа к средствам производства технологий. Вакцины производились только в нескольких странах, что привело к огромной разнице во времени получения вакцины разными странами [1]. Более богатые страны получили лучшие вакцины в 2021 году, в то время как другие страны получили менее качественные вакцины в 2022 или 2023 году. Существуют инициативы, стремящиеся обеспечить равный доступ [2], но поскольку вакцины разрабатывались с использованием капиталоемких закрытых производственных процессов, которые могли осуществляться только в нескольких местах, эти инициативы могут сделать лишь немного.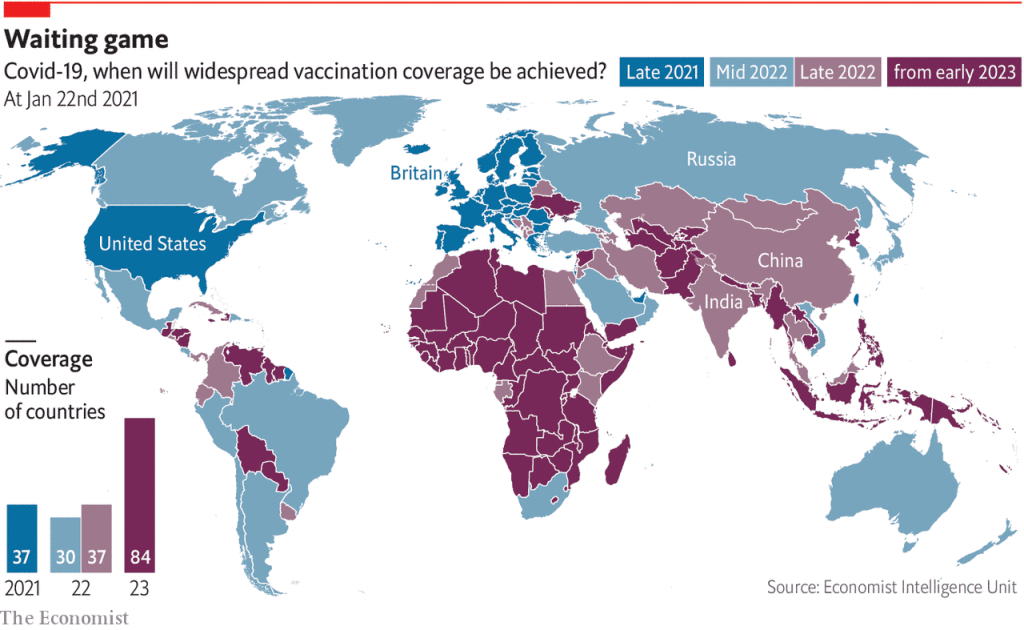
Покрытие вакциной COVID-19 в 2021-2023 годах
Второй основной проблемой вакцин является непрозрачность [3] научных и коммуникационных стратегий [4], которые пытаются обмануть общественность, притворяясь, что они несут в себе буквальный ноль рисков или недостатков, что является неправдой и в конечном итоге значительно способствовало [5] недоверию [6]. Сегодня это недоверие достигло спиралевидного роста, выглядя как отказ от науки за полвека.
На самом деле обе эти проблемы могут быть решены. Вакцины, такие как PopVax [8], финансируемые Balvi [7], имеют более низкие затраты на разработку, более открытые производственные процессы, что снижает неравенство доступа, и одновременно упрощают анализ и проверку их безопасности и эффективности. Мы можем продвинуться дальше в проектировании вакцин с целью их проверяемости.
Аналогичные проблемы также применимы к цифровым аспектам биотехнологий. Когда вы разговариваете с исследователями в области долголетия, вы часто слышите, что будущее антистарения — это персонализированное и основанное на данных. Чтобы узнать, какие лекарства и изменения в питании следует рекомендовать сегодня, нужно знать текущее состояние здоровья человека. Если возможно в реальном времени собирать и обрабатывать большие объемы цифровых данных, это будет более эффективно.
Интернет — это реальная жизнь. Мы хотим, чтобы он стал утопией, а не антиутопией.
Та же идея применима к защитной биотехнологии, направленной на предотвращение рисков, например, в борьбе с пандемией. Чем раньше будет обнаружена вспышка, тем больше шансов остановить ее на корню — даже если этого не удастся, каждая неделя дает больше времени для подготовки и разработки контрмер. Во время пандемии возможность знать, где люди болеют, для быстрого развертывания мер имеет большую ценность. Если обычные люди, заболевшие инфекцией, знают об этом и самоизолируются в течение часа, это означает, что распространение будет в 72 раза меньше, чем если бы они разносили инфекцию в течение трех дней. Если мы знаем, какие 20% мест отвечают за 80% распространения, улучшение качества воздуха в этих местах может принести дополнительные выгоды. Все это требует (i) большого количества датчиков и (ii) возможности датчиков в реальном времени обмениваться информацией с другими системами.
Если мы двинемся дальше в направлении "научной фантастики", мы столкнемся с интерфейсами между мозгом и машиной, которые могут обеспечить огромную производительность, помочь людям лучше понимать друг друга через телепатию и открыть более безопасный путь к высокоинтеллектуальному ИИ.
Если инфраструктура для отслеживания здоровья (личных и пространственных) является закрытой, данные по умолчанию окажутся в руках крупных компаний. Эти компании могут строить на ее основе различные приложения, в то время как другие не смогут. Они могут предоставить доступ через API, но доступ через API будет ограничен и использован для извлечения монопольной ренты, и его могут в любой момент отменить. Это означает, что лишь немногие люди и компании смогут получить доступ к важнейшим компонентам технологий XXI века, что, в свою очередь, ограничивает тех, кто может извлечь из этого экономическую выгоду.
С другой стороны, если эти личные данные о здоровье небезопасны, хакеры могут использовать любые проблемы со здоровьем, чтобы шантажировать вас, оптимизируя цены на страхование и медицинские продукты, чтобы извлечь ценность из вас, и если данные включают отслеживание местоположения, они знают, где ожидать вас, чтобы похитить вас. В другом направлении ваши данные о местоположении (очень [9] часто подвергаются хакерским атакам [10]) могут быть использованы для вывода информации о вашем здоровье. Если ваш интерфейс между мозгом и машиной подвергнется хакерской атаке, это означает, что враждебные действующие лица буквально читают (или, что хуже, записывают) ваши мысли. Это уже не научная фантастика: смотрите здесь [11], чтобы узнать, как хакерская атака на интерфейс между мозгом и машиной может привести к тому, что кто-то потеряет контроль над движением.
В целом, огромные преимущества, но и серьезные риски: акцент на открытости и проверяемости очень подходит для смягчения этих рисков.
Важность открытости и проверяемости в цифровых технологиях для граждан
На прошлой неделе мне нужно было заполнить и подписать форму для юридической функции. В тот момент я не был в стране. Существовала национальная электронная система подписей, но я тогда ее не настроил. Мне пришлось напечатать форму, подписать ее, пойти в ближайший DHL, потратить много времени на заполнение бумажной формы и затем заплатить за доставку формы на другой конец света. Необходимое время: полчаса, стоимость: 119 долларов. В тот же день мне нужно было подписать (цифровую) транзакцию, чтобы выполнить действия на блокчейне Ethereum. Необходимое время: 5 секунд, стоимость: 0,10 долларов (честно говоря, без блокчейна подпись могла бы быть совершенно бесплатной).
Эти истории легко найти в корпоративном или некоммерческом управлении, управлении интеллектуальной собственностью и так далее. За последние десять лет вы могли найти их в значительной части рекламных материалов всех стартапов, связанных с блокчейном. Кроме того, есть "цифровое осуществление личной власти" — мать всех случаев использования: платежи и финансы.
Конечно, все это связано с большими рисками: что делать, если программное обеспечение или аппаратное обеспечение подвергнутся хакерской атаке? Это риск, который был осознан в криптопространстве на ранних стадиях: блокчейн без разрешений и децентрализованный, так что если вы потеряете доступ к своим средствам [12], у вас нет ресурсов, и нет дяди на небе, к которому можно обратиться. Не ваши ключи, не ваши монеты. По этой причине в криптопространстве начали обсуждать многофакторные подписи [13] и социальное восстановление кошельков [14], а также аппаратные кошельки [15]. Однако на практике существует множество случаев, когда отсутствие надежного дяди на небе не является идеологическим выбором, а является неотъемлемой частью сценария. На самом деле, даже в традиционных финансах "дядя на небе" не может защитить большинство людей: например, только 4% жертв мошенничества восстанавливают свои потери [16]. В случаях, связанных с хранением личных данных, даже в принципе невозможно восстановить утечку. Поэтому нам нужна настоящая проверяемость и безопасность — проверяемость и безопасность программного обеспечения и, в конечном итоге, аппаратного обеспечения.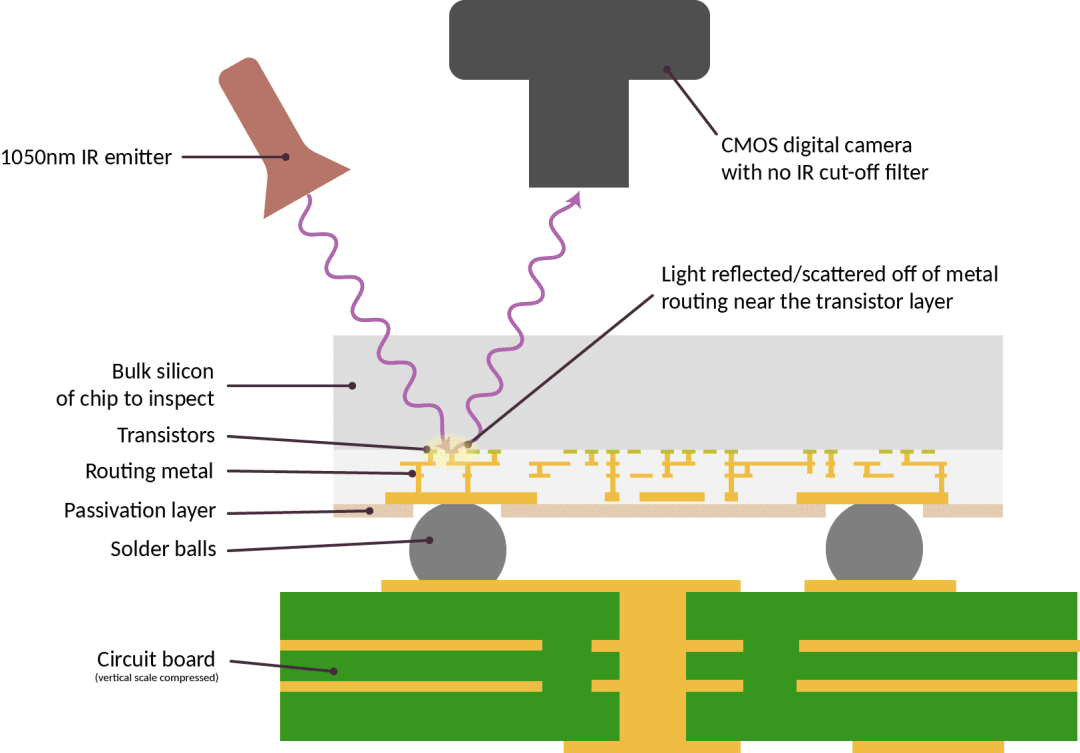
Предложенная технология для проверки правильности производства компьютерных чипов
Важно отметить, что в случае аппаратного обеспечения риски, которые мы пытаемся предотвратить, далеко выходят за рамки "является ли производитель злым?". Скорее, проблема в том, что существует множество зависимостей, большинство из которых закрыты, и любая неосторожность может привести к неприемлемым результатам безопасности. Эта статья показывает недавние примеры [18], где выбор микроструктуры может подорвать устойчивость к побочным каналам в дизайне, который можно доказать безопасным лишь при просмотре программного обеспечения. Атаки, такие как EUCLEAK [19], зависят от более сложных уязвимостей из-за того, сколько компонентов являются закрытыми. Модели AI, если они обучаются на компрометированном аппаратном обеспечении [20], могут быть вставлены с бэкдорами во время обучения.
Еще одна проблема в этих всех случаях — это недостатки закрытых и централизованных систем, даже если они абсолютно безопасны. Централизация создает постоянный рычаг между личностями, компаниями и государствами: если ваша основная инфраструктура построена и поддерживается потенциально недобросовестной компанией из потенциально недобросовестного государства, вы подвержены давлению (например, см. Г. Фаррелла о "вооружении взаимозависимости" [21]). Это проблема, которую криптография стремится решить, но она существует в более чем одной области, чем финансы.
Важность открытости и проверяемости в цифровых технологиях для граждан
Я часто общаюсь с различными людьми, которые пытаются найти лучшие формы управления для разных ситуаций XXI века. Некоторые, такие как Одри Тан [22], пытаются поднять уже работающие политические системы на следующий уровень, уполномочивая местные открытые сообщества и используя механизмы, такие как гражданские собрания, жеребьевка и вторичное голосование. Другие начинают с нуля: вот [23] недавняя конституция, предложенная некоторыми политологами, родившимися в России, с сильной защитой личной свободы и местного самоуправления, сильным институциональным уклоном к миру, против агрессии и с беспрецедентной прямой демократической силой. Другие, такие как экономисты, занимающиеся налогом на земельную стоимость [24] или ценообразованием на заторы, пытаются улучшить экономику своей страны.
Разные люди могут иметь разный уровень энтузиазма по каждому из идей. Но у них есть одна общая черта: все они связаны с участием с высокой пропускной способностью, так что любое реальное осуществление должно быть цифровым. Ручка и бумага подходят для основной записи того, кто что имеет, и для выборов, проводимых раз в четыре года, но для всего, что требует более высокой пропускной способности или частоты ввода, они не подходят.
Тем не менее, исторически уровень принятия идей, таких как электронное голосование, среди исследователей безопасности колебался от скептицизма до враждебности. Вот хорошее резюме [25] аргументов против электронного голосования. Цитируя этот документ:
Во-первых, технологии являются "черным ящиком", что означает, что общественности не разрешается доступ к программному обеспечению, управляющему голосовательными машинами. Хотя компании защищают свое программное обеспечение от мошенничества (и конкуренции), это также не дает общественности знать, как работает голосовательное программное обеспечение. Манипуляция программным обеспечением для получения мошеннических результатов была бы простой. Более того, поставщики машин конкурируют друг с другом, и нет гарантии, что они производят машины в наилучших интересах избирателей и точности голосования.
Существует множество реальных примеров [26], подтверждающих, что это недоверие оправдано.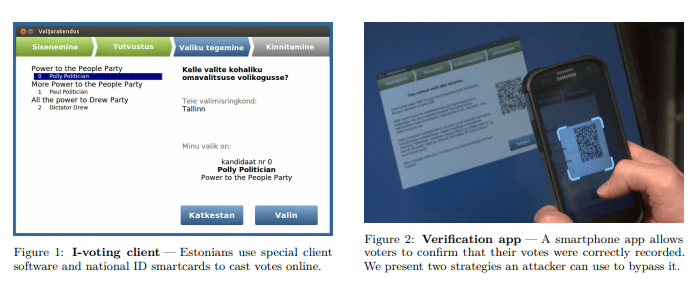
Критический анализ сетевого голосования в Эстонии 2014 года [27]
Эти доводы применимы ко всем остальным случаям. Но я предсказываю, что с развитием технологий ответ "давайте вообще не делать" станет все менее реалистичным в широком спектре областей. Мир быстро становится более эффективным благодаря технологиям (будь то хорошо или плохо), я предсказываю, что любые системы, не следящие за этой тенденцией, станут все менее актуальными для личных и коллективных дел, по мере того как люди будут обходить их. Поэтому нам нужно альтернатива: действительно делать трудные вещи, выяснять, как сделать сложные технологические решения безопасными и проверяемыми.
Теоретически "безопасность и проверяемость" и "открытый исходный код" — это две разные вещи. Некоторые вещи могут быть закрытыми и безопасными, это абсолютно возможно: самолеты — это высоко закрытая технология, но в целом коммерческая авиация является очень безопасным способом путешествия [28]. Но то, что закрытые модели не могут обеспечить, — это совместное знание безопасности — способность доверять друг другу, когда действующие лица не доверяют друг другу.
Гражданские системы, такие как выборы, являются случаями, когда совместное знание безопасности имеет большое значение. Другой случай — это сбор доказательств в суде. Недавно в Массачусетсе большое количество доказательств о дыхательных тестах было признано недействительными [29], потому что выяснили, что информация о сбоях тестов была скрыта. Цитируя статью:
Итак, все результаты имеют сбой? Нет. На самом деле в большинстве случаев тесты на дыхание не имели проблем с калибровкой. Тем не менее, поскольку следователи позже выяснили, что государственная криминалистическая лаборатория скрыла доказательства, показывающие, что проблемы более широко распространены, судья Фрэнк Газиано написал, что права всех этих обвиняемых на надлежащую процедуру были нарушены.
Право на надлежащую процедуру в суде по своей сути является областью, которая требует не только справедливости и точности, но и совместного знания о справедливости и точности — потому что без совместного знания суд не может делать правильные вещи, и общество легко упадет в спираль самоуправления.
Помимо проверяемости, сама открытость также имеет внутренние преимущества. Открытость позволяет местным сообществам проектировать системы управления, идентичности и других потребностей, совместимых с местными целями. Если система голосования закрыта, то странам (или провинциям или муниципалитетам), которые хотят попробовать новые системы, будет гораздо труднее: им придется либо убедить компанию внедрить свои предпочтительные правила как функцию, либо начать с нуля и выполнить всю работу, чтобы сделать это безопасным. Это увеличивает высокие затраты на инновации в политических системах.
В любой из этих областей более открытый подход хакерской этики даст больше полномочий местным исполнителям, независимо от того, действуют ли они как частные лица или как часть правительства или компании. Чтобы сделать это возможным, созданные открытые инструменты должны быть широко доступны, инфраструктура и библиотеки кода должны иметь бесплатные лицензии, позволяющие другим строить на их основе. В той степени, в какой цель состоит в минимизации разницы в власти, copyleft особенно ценен [30].
Последней областью важной гражданской технологии в ближайшие годы будет физическая безопасность. Камеры наблюдения появились повсюду за последние двадцать лет, вызывая множество беспокойств по поводу гражданских свобод. К сожалению, я предсказываю, что недавний рост войны дронов сделает "не делать высоких технологий безопасности" не жизнеспособным выбором. Даже если законы страны не нарушают личные свободы, если эта страна не может защитить вас от других стран (или недобросовестных компаний или отдельных лиц), это бессмысленно. Дроны делают такую атаку намного проще. Поэтому нам нужны контрмеры, возможно, включающие множество систем противодронов [31] и датчиков и камер.
Если эти инструменты закрыты, сбор данных будет непрозрачным и централизованным. Если эти инструменты открыты и проверяемы, то у нас есть возможность использовать лучший подход: безопасные устройства, которые могут доказать, что они выводят ограниченные данные в ограниченных случаях и удаляют остальную часть. Мы можем иметь цифровое будущее физической безопасности, больше похожее на цифровых сторожей, чем на цифровые тюремные камеры. Люди могут представить себе мир, в котором общественные устройства наблюдения обязаны быть открытыми и проверяемыми, и любой имеет законное право случайным образом проверять их и разбирать для проверки. Компьютерные клубы университетов могут часто использовать это как учебную практику.
Открытые и проверяемые способы
Мы не можем избежать глубокой интеграции цифровых компьютерных технологий в различных аспектах жизни (как личных, так и коллективных). По умолчанию мы можем получить цифровые компьютерные технологии, построенные и управляемые централизованными компаниями, оптимизированные для прибыли немногих, под контролем правительств их стран, в которых большинство людей не могут участвовать в их создании или знать, безопасны ли они. Но мы можем попытаться продвигаться к лучшим альтернативам. Представьте себе мир:
· У вас есть безопасное личное электронное устройство — нечто с функциями телефона, безопасностью аппаратного кошелька и проверяемостью на уровне механических часов.
· Все ваши мессенджеры зашифрованы, сообщения замаскированы с помощью трафика, и весь код официально проверен. Вы можете быть уверены, что ваши личные коммуникации действительно являются личными.
· Ваши финансы стандартизированы как активы ERC20 на блокчейне (или с публикацией хэшей и доказательств на некоторых серверах для обеспечения корректности), управляемые кошельком вашего личного электронного устройства. Если вы потеряете устройство, они могут быть восстановлены через некоторое сочетание других устройств, выбранных вами, членов семьи, друзей или учреждений (не обязательно правительство: если это легко сделать для любого, например, церковь тоже может это предложить).
· Существует открытая версия инфраструктуры, подобной Starlink, так что мы получаем мощное глобальное соединение, не полагаясь на немногих индивидуальных исполнителей.
· У вас есть устройства с открытым исходным кодом, которые сканируют вашу активность, предоставляют рекомендации и автоматизируют выполнение задач, а также предупреждают вас, если вы можете получить неверную информацию или собираетесь сделать ошибку. Операционная система также открыта и официально проверена.
· Вы носите личное устройство для отслеживания здоровья 24 часа в сутки, 7 дней в неделю, которое также открыто и проверяемо, позволяющее вам получать данные и гарантировать, что никто не получает их без вашего согласия.
· У нас есть более современные формы управления, использующие жеребьевку, гражданские собрания, вторичное голосование и обычно изящные комбинации демократического голосования для установки целей, а также некоторый способ выбора идей от экспертов для определения того, как достичь целей. Как участник, вы можете быть уверены, что система реализует правила так, как вы понимаете.
· Общественные пространства оснащены камерами наблюдения для отслеживания биометрических переменных (например, уровней CO2 и AQI, присутствия воздушно-распространяемых заболеваний, сточных вод). Тем не менее, эти устройства (а также любые камеры наблюдения и дроны защиты) открыты и проверяемы, существует правовая система, позволяющая обществу случайным образом проверять их.
· Это мир, в котором у нас больше безопасности, свободы и равного доступа к глобальной экономике, чем сегодня. Но для достижения этого мира потребуется больше инвестиций в различные технологии: более продвинутые формы криптографии. Я называю это "карточкой египетского бога криптографии" — ZK-SNARK, полное гомоморфное шифрование и обфускация, столь мощные, что они позволяют вам вычислять любые программы над данными в многопартийной среде и предоставлять гарантии относительно выходных данных, оставаясь при этом данными и вычислениями приватными. Это реализует более мощные приложения для защиты конфиденциальности. Инструменты, соседствующие с криптографией (такие как блокчейн для обеспечения приложений с сильными гарантиями, что данные не будут искажены и пользователи не будут исключены, а также дифференциальная конфиденциальность для добавления шума к данным для дальнейшей защиты конфиденциальности), также применимы здесь.
· Безопасность приложений и пользователей на уровне. Приложения безопасны только тогда, когда их гарантии безопасности действительно понятны и проверяемы для пользователя. Это потребует создания программных фреймворков, облегчающих создание приложений с сильными свойствами безопасности. Важно, чтобы браузеры, операционные системы и другие посредники (например, локально работающие LLM) также делали все возможное для проверки приложений, определяя их уровень риска и представляя эту информацию пользователям.
· Официальная проверка. Мы можем использовать методы автоматического доказательства для алгоритмической проверки того, что программы соответствуют свойствам, которые нас интересуют, например, не утечка данных или не подверженность изменениям со стороны несанкционированных третьих лиц. Lean недавно стал популярным языком для этого. Эти технологии уже начали использоваться для проверки алгоритмов ZK-SNARK, используемых в высокоценных и высокорисковых случаях использования в Ethereum, и аналогично используются в более широком мире. Кроме того, нам нужно добиться дальнейшего прогресса в других более обыденных практиках безопасности.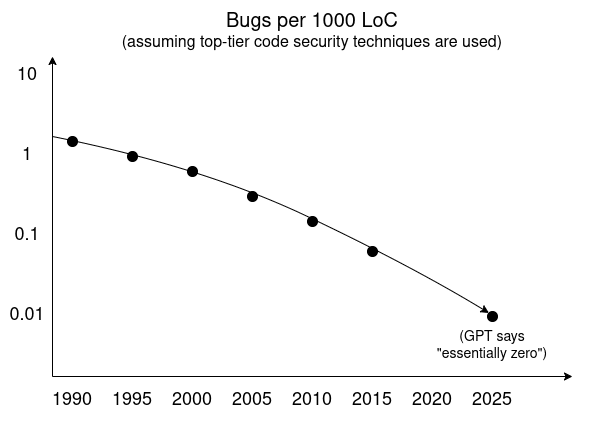
Пессимизм в области кибербезопасности 2000-х годов был ошибочен: уязвимости (и бэкдоры) можно преодолеть. Нам "только нужно" научиться ставить безопасность выше других конкурентных целей.
· Операционные системы с открытым исходным кодом и безопасной направленностью. Все больше таких систем начинает появляться: GrapheneOS как безопасная версия Android, минимальные безопасные ядра, такие как Asterinas, HarmonyOS от Huawei (с открытой версией) применяет официальную проверку (я ожидаю, что многие читатели подумают: "Если это Huawei, то у них точно есть бэкдоры", но это упускает суть: пока это открыто, любой может это проверить, и кто производит это, не должно иметь значения. Это отличный пример того, как открытость и проверяемость борются с глобальной бalkanизация). Безопасное аппаратное обеспечение с открытым исходным кодом. Если вы не можете быть уверены, что ваше аппаратное обеспечение действительно запускает это программное обеспечение и не утечет данные вбок, то никакое программное обеспечение не безопасно. В этой области я наиболее заинтересован в двух краткосрочных целях:
· Личное безопасное электронное устройство — аппаратный кошелек, как его называют в криптомире, или безопасный телефон, как его называют любители открытого кода; как только вы понимаете необходимость безопасности и универсальности, оба в конечном итоге сливаются в одну и ту же вещь.
· Физическая инфраструктура общественных пространств — умные замки, описанные выше устройства для биомониторинга и вообще технологии "интернета вещей". Мы должны быть в состоянии им доверять. Это требует открытости и проверяемости.
· Создание инструментов для безопасного открытого аппаратного обеспечения. Сегодня проектирование аппаратного обеспечения зависит от множества закрытых зависимостей. Это значительно увеличивает стоимость производства аппаратного обеспечения и делает процесс более лицензируемым. Это также делает реализацию проверки аппаратного обеспечения нереалистичной: если инструменты для генерации проектирования чипов закрыты, вы не знаете, что проверяете. Даже такие инструменты, как существующие цепочки сканирования, на практике часто недоступны, потому что слишком много необходимых инструментов закрыты. Все это можно изменить.
· Проверка аппаратного обеспечения (например, ИРИС и рентгеновское сканирование). Нам нужны методы сканирования чипов, чтобы подтвердить, что они действительно имеют ту логику, которую они должны иметь, и что у них нет дополнительных компонентов, позволяющих разрешенные формы искажения и извлечения данных. Это можно сделать разрушительно: аудиторы случайным образом заказывают продукты, содержащие компьютерные чипы (используя идентичность, похожую на обычный конечный пользователь), затем разбирают чипы и проверяют, соответствует ли логика. Используя ИРИС или рентгеновское сканирование, это можно сделать недеструктивно, позволяя сканировать каждый чип.
· Открытые, недорогие устройства для мониторинга окружающей среды и биомониторинга. Сообщества и физические лица должны иметь возможность измерять свою среду и себя и выявлять биологические риски. Это включает в себя множество форм технологий: медицинские устройства личного масштаба, такие как OpenWater, датчики качества воздуха, универсальные датчики для отслеживания воздушно-распространяемых заболеваний (например, Varro), а также более масштабный мониторинг окружающей среды.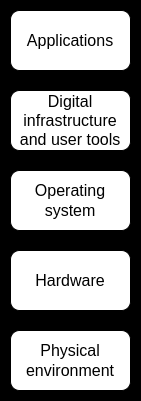
Открытость и проверяемость на всех уровнях технологического стека имеют решающее значение
Отсюда туда
Ключевое различие между этим видением и более "традиционными" технологическими видениями заключается в том, что оно более дружелюбно к местному суверенитету и индивидуальному уполномочиванию и свободе. Безопасность не достигается путем поиска по всему миру и обеспечения отсутствия плохих людей везде, а путем повышения устойчивости мира на каждом уровне. Открытость подразумевает прозрачность в построении и улучшении каждой уровня технологии, а не просто доступность API, открытых для центрального планирования. Проверка не предназначена для того, чтобы оставаться у закрытых аудиторов, которые могут сговориться с компаниями и правительствами, запускающими технологии — это право народа и социальное поощрение для хобби.
Я верю, что это видение более устойчиво и лучше соответствует нашему разделённому глобальному XXI веку. Но у нас нет неограниченного времени для реализации этого видения. Более централизованные методы сбора данных и бэкдоры, упрощение проверки до "это сделано надежными разработчиками или производителями" быстро продвигаются. Попытки централизовать, что должно быть настоящим открытым доступом, уже пытались в течение десятилетий. Это могло начать с internet.org от Facebook и продолжится, каждая попытка будет более сложной, чем предыдущая. Нам нужно быстро действовать, чтобы конкурировать с этими методами и продемонстрировать людям и учреждениям, что лучшие решения возможны.
Если мы сможем успешно реализовать это видение, понимание мира, который мы получим, — это нечто вроде ретро-футуризма. С одной стороны, мы получаем выгоды от более мощной технологии, позволяющей нам улучшить здоровье, организовать себя более эффективно и гибко и защитить себя от новых и старых угроз. С другой стороны, мы получаем мир, возвращающий каждое второе природное свойство к 1900 году: инфраструктура бесплатна для людей, может быть разобрана, проверена и изменена для удовлетворения их потребностей, и любой может участвовать не только как потребитель или "строитель приложений", но и на любом уровне технологического стека, любой может быть уверен, что устройство делает то, что оно говорит.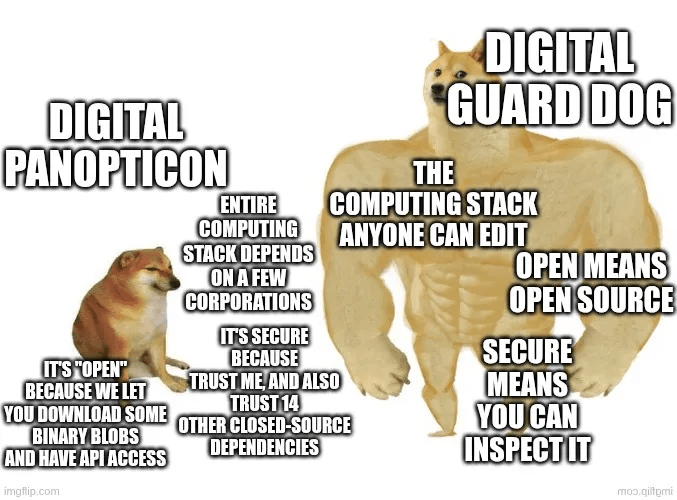
Проектирование для проверяемости имеет свои затраты: многие оптимизации аппаратного и программного обеспечения обеспечивают высокую скорость, но ценой усложнения дизайна или его большей уязвимости. Открытость делает зарабатывание денег в рамках многих стандартных бизнес-моделей более сложным. Я верю, что обе эти проблемы преувеличены — но это не то, что мир будет убежден в одночасье. Это приводит к вопросу: каковы краткосрочные реалистичные цели?
Я предложу один ответ: стремиться создать полностью открытый и проверяемый технологический стек, ориентированный на высокую безопасность, не критически важные приложения — включая как потребителей, так и учреждения, как дистанционную, так и лицом к лицу. Это будет включать аппаратное, программное и биологическое. Большинство вычислений, которые действительно требуют безопасности, на самом деле не требуют высокой скорости, даже в тех случаях, когда это необходимо, часто есть способы совмещать высокопроизводительные, но ненадежные компоненты и надежные, но не высокопроизводительные компоненты [32], чтобы достичь высокого уровня производительности и доверия для многих приложений. Достигнуть максимальной безопасности и открытости для всего нереалистично. Но мы можем сначала гарантировать, что эти свойства доступны в действительно важных областях.
Ссылки на оригинал в тексте
[1] https://www.ucl.ac.uk/bartlett/news/2025/apr/new-research-finds-substantial-global-disparities-covid-19-vaccine-accessibility
[2] https://www.who.int/initiatives/act-accelerator/covax
[3] https://www.nytimes.com/2021/01/28/world/europe/vaccine-secret-contracts-prices.html
[4] https://jphe.amegroups.org/article/view/9331/html
[5] https://www.transparency.org/en/press/covid-19-vaccines-lack-of-transparency-trials-secretive-contracts-science-by-press-release-risk-success-of-global-response
[6] https://www.sciencedirect.com/science/article/pii/S0264410X24007217
[7] https://x.com/VitalikButerin/status/1567908552714616832
[8] https://popvax.com/
[9] https://www.nbcnews.com/tech/security/location-data-broker-gravy-analytics-was-seemingly-hacked-experts-say-rcna187038
[10] https://www.nytimes.com/interactive/2019/12/19/opinion/location-tracking-cell-phone.html
[11] https://www.sciencedirect.com/science/article/abs/pii/S0165027022002357
[12] https://bitcoinmagazine.com/culture/bitcoin-self-defense-part-i-wallet-protection-1368758841
[13] https://bitcoinmagazine.com/technical/multisig-future-bitcoin-1394686504
[14] https://vitalik.eth.limo/general/2021/01/11/recovery.html
[15] https://www.coinbase.com/en-sg/learn/crypto-basics/what-is-a-hardware-wallet
[16] https://www.gasa.org/post/global-state-of-scams-report-2024-1-trillion-stolen-in-12-months-gasa-feedzai#:~:text=Only%204%25%20of%20Victims%20Recover,more%20effective%20financial%20recovery%20processes.
[17] https://www.bunniestudios.com/blog/2023/infra-red-in-situ-iris-inspection-of-silicon/
[18] https://eprint.iacr.org/2024/574.pdf
[19] https://ninjalab.io/eucleak/
[20] https://arxiv.org/pdf/2304.08411
[21] https://www.brookings.edu/wp-content/uploads/2020/05/9780815738374_ch1.pdf
[22] https://6pack.care/manifesto
[23] https://www.igrec.io/constitution-project
[24] https://www.landisabigdeal.com/
[25] https://cs.stanford.edu/people/eroberts/cs181/projects/2006-07/electronic-voting/index_files/page0002.html
[26] https://apnews.com/article/f6876669cb6b4e4c9850844f8e015b4c
[27] https://jhalderm.com/pub/papers/ivoting-ccs14.pdf
[28] https://www.linkedin.com/pulse/beyond-intuition-why-flying-really-safer-than-driving-philip-mann-15tee
[29] https://www.wbur.org/news/2023/04/27/massachusetts-breathalyzer-court-ruling-newsletter
[30] https://vitalik.eth.limo/general/2025/07/07/copyleft.html
[31] https://www.robinradar.com/resources/10-counter-drone-technologies-to-detect-and-stop-drones-today
[32] https://vitalik.eth.limo/general/2024/09/02/gluecp.html

Статья
Блог Виталика: Почему нам нужен открытый и проверяемый мир?


--
Отказ от ответственности. Содержит мнения третьих сторон. Не является рекомендацией. Binance AI не предоставляет гарантий. См. Правила и условия.