
То, что я постоянно замечаю про Babylon, — это что EOTS не является «броской» частью. Это та часть, которая заставляет вас быть внимательными.
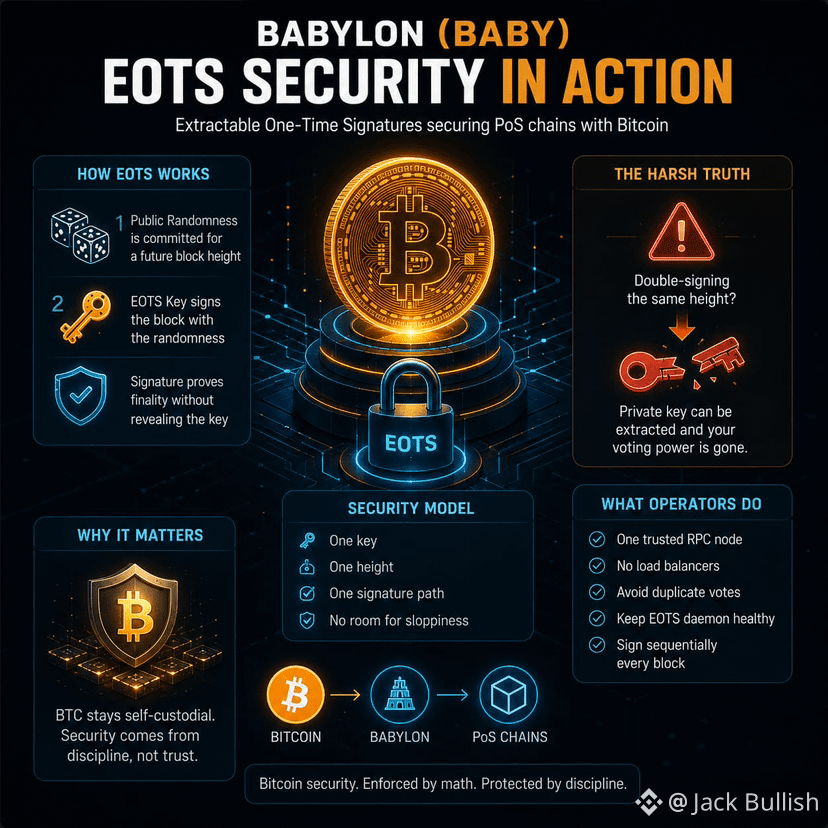
Провайдер финальности — это не просто «стейкинг BTC». Это фиксация публичной случайности, затем подпись через EOTS, и если тот же ключ подпишет конфликтующие голоса, Babylon говорит, что закрытый ключ может быть раскрыт, а сила голосования упадёт до нуля. Это довольно беспощадный дизайн — и именно поэтому он ощущается по-настоящему.
Тихая деталь, которую люди часто упускают, в том, насколько всё решение зависит от сдержанности. Документация снова и снова возвращается к тем же привычкам: один доверенный RPC-узел, никаких балансировщиков нагрузки, следить за дублирующимися голосами, держать EOTS-демон здоровым и избегать такого поведения при перезапусках, которое может случайно создать вторую цепочку подписи. Звучит скучно, пока вы не понимаете, что здесь «скучность» — это и есть модель безопасности.
Мне особенно бросается в глаза, что Babylon не прячет пограничные случаи. В руководстве по фазе 2 даже сохраняется тот же ключ EOTS для операторов, возвращающихся обратно, а аудиторские материалы прямо проверяют двойное подписание как событие извлечения ключа. Это показывает, где протокол считает, что реальная точка отказа находится: не в слогане, а в дисциплине оператора на высоте блока — один раз подписать, и только один.
Именно это люди обычно упускают, когда говорят про «безопасность BTC»: система меньше про доверие и больше про то, чтобы не ошибиться дважды.
#baby $BABY @BabylonLabs_io