#baby $BABY @BabylonLabs_io
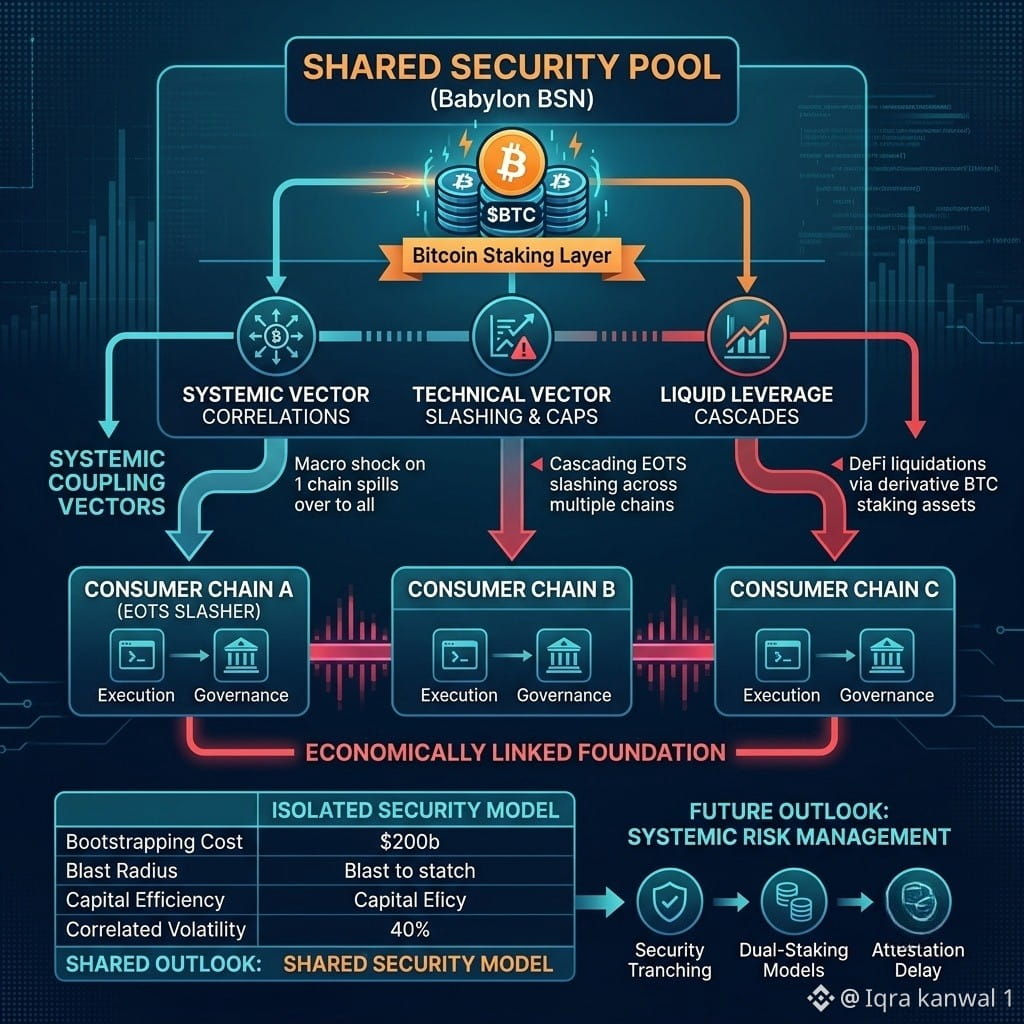
Я обнаружил, что ставлю под сомнение одно допущение, которое поначалу казалось очевидным: что безопасность Бабилона естественным образом становится сильнее по мере того, как все больше PoS-цепочек начинают использовать её. Архитектура, безусловно, позволяет экономической безопасности биткоина распространяться между сетями, но разделённая безопасность означает и разделённую зависимость.
Каждая потребительская цепочка получает выгоду от одного и того же базового пула безопасности, обеспеченного биткоином, при этом сохраняя собственные выполнение и управление. Это разделение элегантно, потому что позволяет не загонять каждую цепочку в единую экосистему. Но оно также вводит необычную форму системной взаимосвязанности. Крупное обновление протокола, спор в управлении или операционная проблема, затрагивающая разделённый слой стейкинга, не обязаны напрямую подрывать ни одну из отдельных потребительских цепочек, чтобы повлиять на доверие ко всем ним. Технически цепочки остаются независимыми, но экономически они связываются через общую основу безопасности.
Похоже, что это компромисс, которому уделяется удивительно мало внимания. Традиционно одно из преимуществ отдельных блокчейнов заключается в том, что сбои, как правило, остаются локальными. Разделённая безопасность меняет это уравнение. Она может снизить стоимость запуска доверия для новых сетей, одновременно создавая более крупную общую зависимость, стабильность которой важна для всех, кто с ней связан. Безопасность становится более эффективной, но устойчивость может стать менее диверсифицированной.
Я не утверждаю, что из‑за этого модель становится слабее. Просто меняется место, где сосредоточение происходит. Вместо того чтобы концентрировать приложения на одной цепочке, это концентрирует доверие в одном слое безопасности. Вопрос, к которому я снова и снова возвращаюсь, заключается в том, будет ли следующее поколение инфраструктуры блокчейна конкурировать, опираясь на изолированные модели безопасности, или же сама разделённая безопасность со временем станет источником системного риска, с которым протоколам придётся научиться справляться.