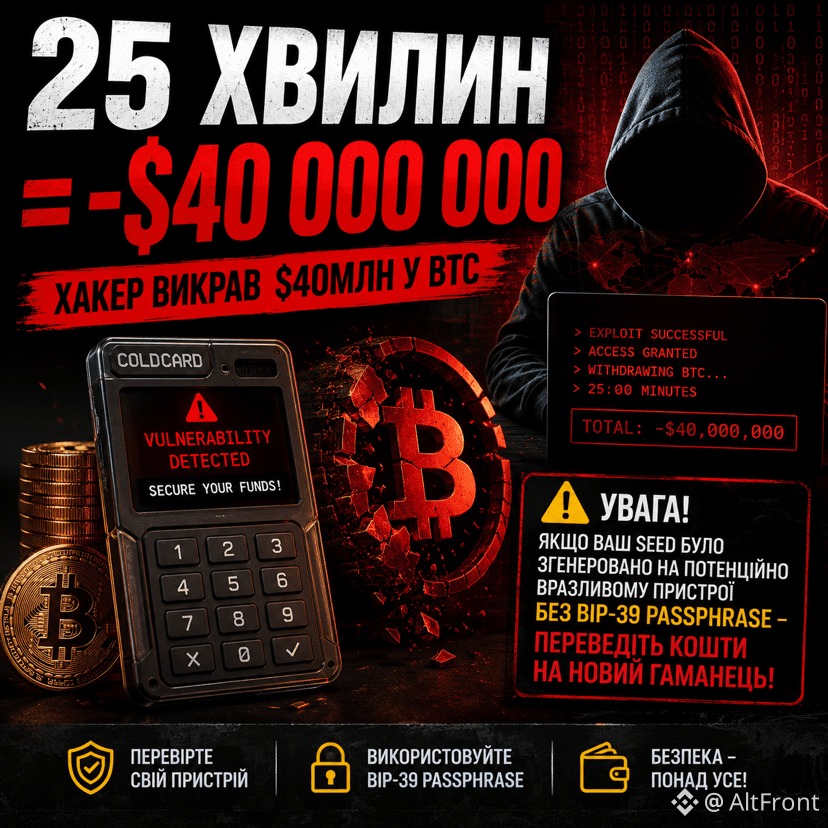
⚠️ Минус $40 миллионов за 25 минут.
Хакер воспользовался уязвимостью в генерации seed-фраз на некоторых устройствах Coldcard и украл около $40 млн в BTC.
Если ваш кошелёк был создан на потенциально уязвимом устройстве без BIP-39 passphrase, команда уже рекомендует срочно перевести средства на новый кошелёк.
🔒 Безопасность крипты — это не только про холодный кошелёк, но и про то, как именно были сгенерированы ваши ключи.
Используете ли вы дополнительную BIP-39 passphrase или полагаетесь только на seed-фразу? 👇#btc $BTC $HYPE
Хакер воспользовался уязвимостью в генерации seed-фраз на некоторых устройствах Coldcard и украл около $40 млн в BTC.
Если ваш кошелёк был создан на потенциально уязвимом устройстве без BIP-39 passphrase, команда уже рекомендует срочно перевести средства на новый кошелёк.
🔒 Безопасность крипты — это не только про холодный кошелёк, но и про то, как именно были сгенерированы ваши ключи.
Используете ли вы дополнительную BIP-39 passphrase или полагаетесь только на seed-фразу? 👇#btc $BTC $HYPE