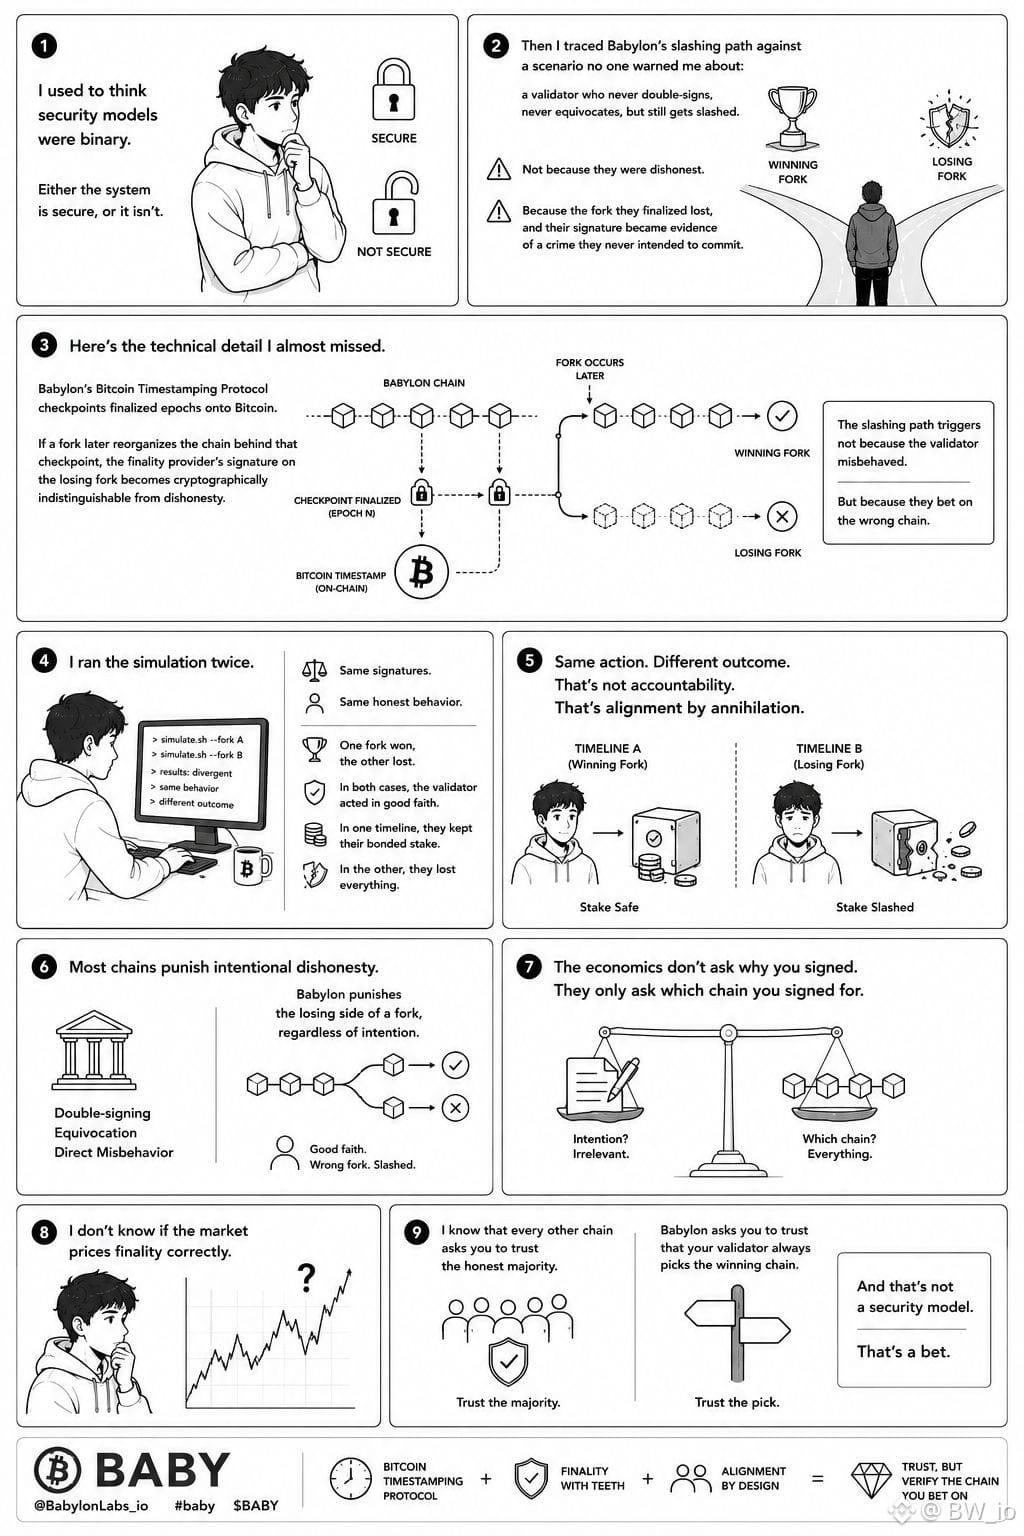
Раньше я думал, что модели безопасности бывают бинарными: либо система безопасна, либо нет.
Затем я проследил разрубающий путь Babylon на фоне сценария, о котором никто меня не предупредил: валидатор, который никогда не делает двойную подпись, никогда не допускает эквивокации, но всё равно попадает под слэшинг. Не потому, что он был нечестен.
А потому что развилка, которую он финализировал, проиграла, и его подпись стала доказательством преступления, которого он никогда не намеревался совершать.
Вот техническая деталь, которую я почти упустил. Протокол Bitcoin Timestamping в Babylon фиксирует финализированные эпохи в Bitcoin.
Если позже какая-то развилка реорганизует цепочку за этой отметкой, то подпись провайдера финальности на проигравшей развилке становится криптографически неотличимой от нечестности.
Путь к слэшингу запускается не потому, что валидатор нарушал правила. А потому что он поставил на неверную цепочку.
Я прогнал симуляцию дважды. Одинаковые подписи. Одинаковое честное поведение. В одном случае победила одна развилка, в другом — проиграла другая. В обоих случаях валидатор действовал добросовестно. В одном временном отрезке он сохранил свой заложенный стейк. В другом — потерял всё. То же действие. Разный исход. Это не подотчётность. Это согласование путём уничтожения.
Большинство цепей наказывает за намеренную нечестность. Babylon наказывает проигравшую сторону развилки — независимо от намерений. Экономика не спрашивает, почему вы подписали. Она лишь спрашивает, за какую цепочку вы подписались.
Я не знаю, корректно ли рынок оценивает финальность. Я знаю только, что все остальные цепи просят вас доверять честному большинству. Babylon просит вас доверять тому, что ваш валидатор всегда выбирает выигравшую цепочку. И это не модель безопасности. Это ставка.
@BabylonLabs_io #baby $BABY $AA $BTC
Затем я проследил разрубающий путь Babylon на фоне сценария, о котором никто меня не предупредил: валидатор, который никогда не делает двойную подпись, никогда не допускает эквивокации, но всё равно попадает под слэшинг. Не потому, что он был нечестен.
А потому что развилка, которую он финализировал, проиграла, и его подпись стала доказательством преступления, которого он никогда не намеревался совершать.
Вот техническая деталь, которую я почти упустил. Протокол Bitcoin Timestamping в Babylon фиксирует финализированные эпохи в Bitcoin.
Если позже какая-то развилка реорганизует цепочку за этой отметкой, то подпись провайдера финальности на проигравшей развилке становится криптографически неотличимой от нечестности.
Путь к слэшингу запускается не потому, что валидатор нарушал правила. А потому что он поставил на неверную цепочку.
Я прогнал симуляцию дважды. Одинаковые подписи. Одинаковое честное поведение. В одном случае победила одна развилка, в другом — проиграла другая. В обоих случаях валидатор действовал добросовестно. В одном временном отрезке он сохранил свой заложенный стейк. В другом — потерял всё. То же действие. Разный исход. Это не подотчётность. Это согласование путём уничтожения.
Большинство цепей наказывает за намеренную нечестность. Babylon наказывает проигравшую сторону развилки — независимо от намерений. Экономика не спрашивает, почему вы подписали. Она лишь спрашивает, за какую цепочку вы подписались.
Я не знаю, корректно ли рынок оценивает финальность. Я знаю только, что все остальные цепи просят вас доверять честному большинству. Babylon просит вас доверять тому, что ваш валидатор всегда выбирает выигравшую цепочку. И это не модель безопасности. Это ставка.
@BabylonLabs_io #baby $BABY $AA $BTC