Когда я впервые увидел в TBV роли вроде Vault Provider, Application Vault Keeper, Universal Challenger и другие, у меня тоже возник вопрос: если системе по-прежнему нужно так много операторов, почему её всё ещё можно назвать некастодиальной?
Продолжив разбираться, я понял, что ключевой вопрос не в том, участвуют ли люди в системе, а в том, какие именно полномочия у них есть.
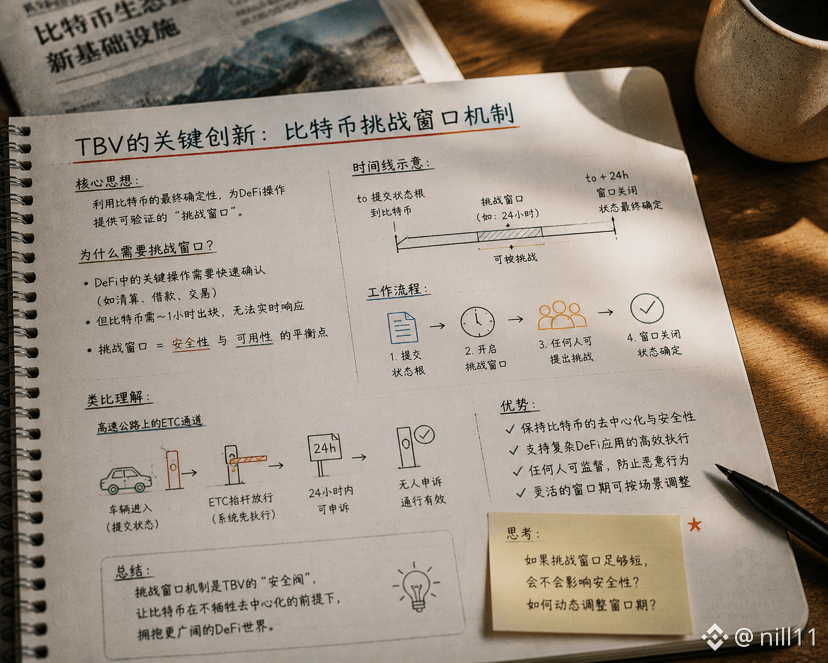
Vault Provider отвечает за запуск депозитов и выкупа, формирование доказательств и广播 транзакций Bitcoin; Application Vault Keeper участвует в настройке на стороне приложения, а в интеграции с Aave может также участвовать в расчётах при ликвидации; Universal Challenger постоянно отслеживает доказательства к получению и препятствует недействительным выводам.
Эти роли могут влиять на то, будет ли процесс выполнен вовремя, но они не могут по собственной инициативе создать новый путь расходования Bitcoin. Куда может быть направлен BTC, уже прописано при создании Vault — в скрипте и в структуре предварительных подписей. Даже если Provider прекратит обслуживание, он не сможет перевести BTC пользователя на свой адрес; пользователь по-прежнему может самостоятельно инициировать получение, опираясь на сохранённые материалы.
Это заставило меня по-новому понять «без доверия»: речь не о том, что системе вообще не нужны операторы, а о том, что операторы перестают быть контролёрами активов и становятся исполнителями сервиса.
Хороший протокол не должен предполагать, что все поставщики услуг всегда честны и всегда онлайн; он должен исходить из того, что часть из них может отключиться, ошибиться или даже действовать злонамеренно, и затем ограничивать наихудшие последствия, которые они способны вызвать.
Поэтому, когда я смотрю на структуру участников TBV, меня больше интересует не количество ролей, а то, что может и чего не может сделать каждая роль, а также сможет ли пользователь заменить её в случае отказа. Именно границы полномочий важнее, чем простое сокращение числа узлов. #baby $BABY @BabylonLabs_io