


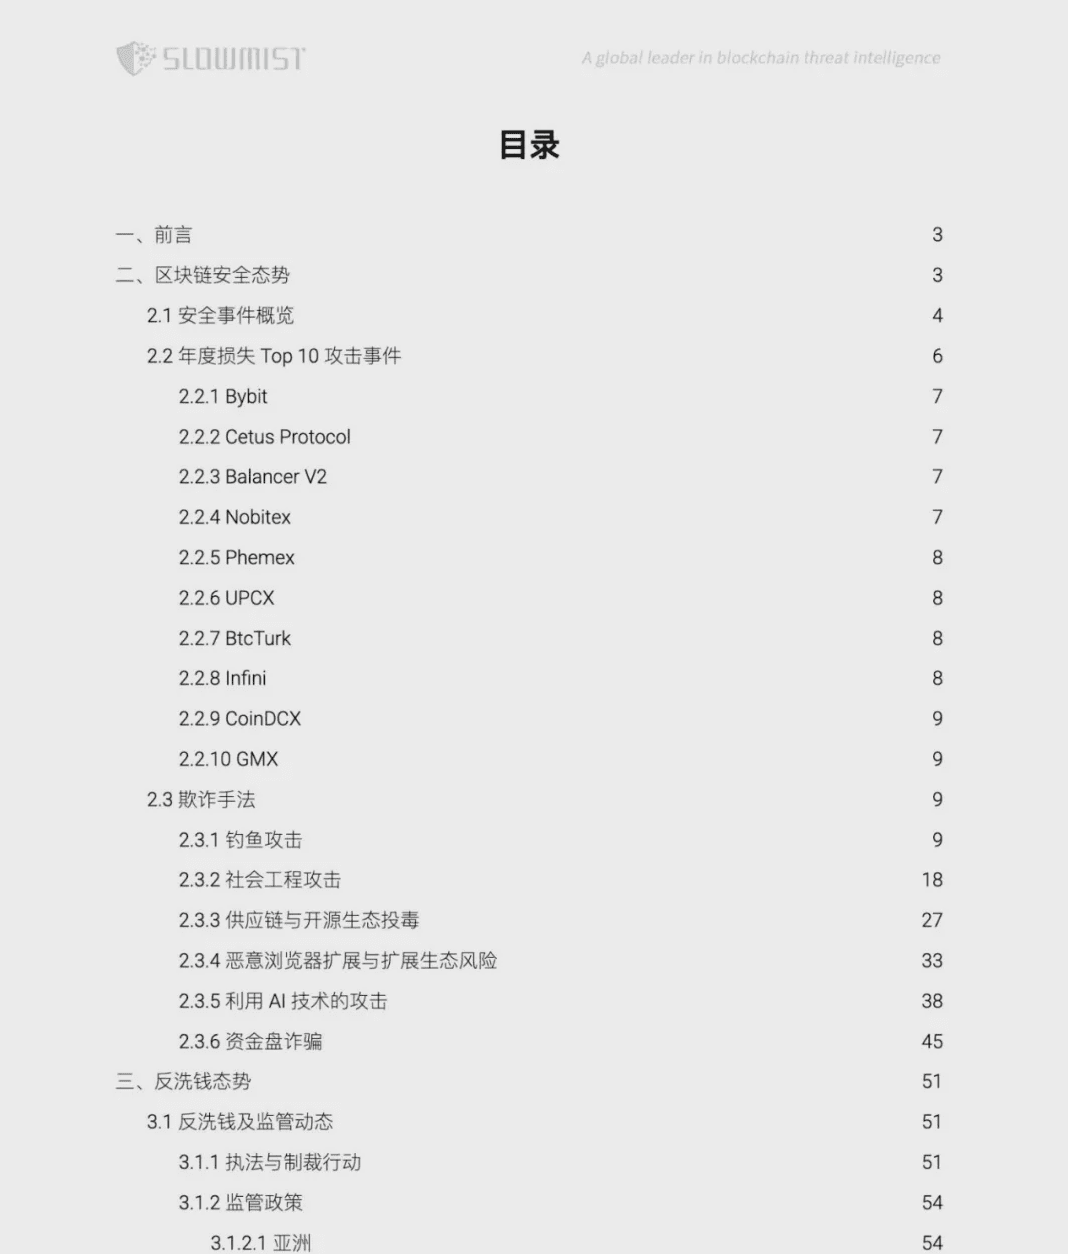
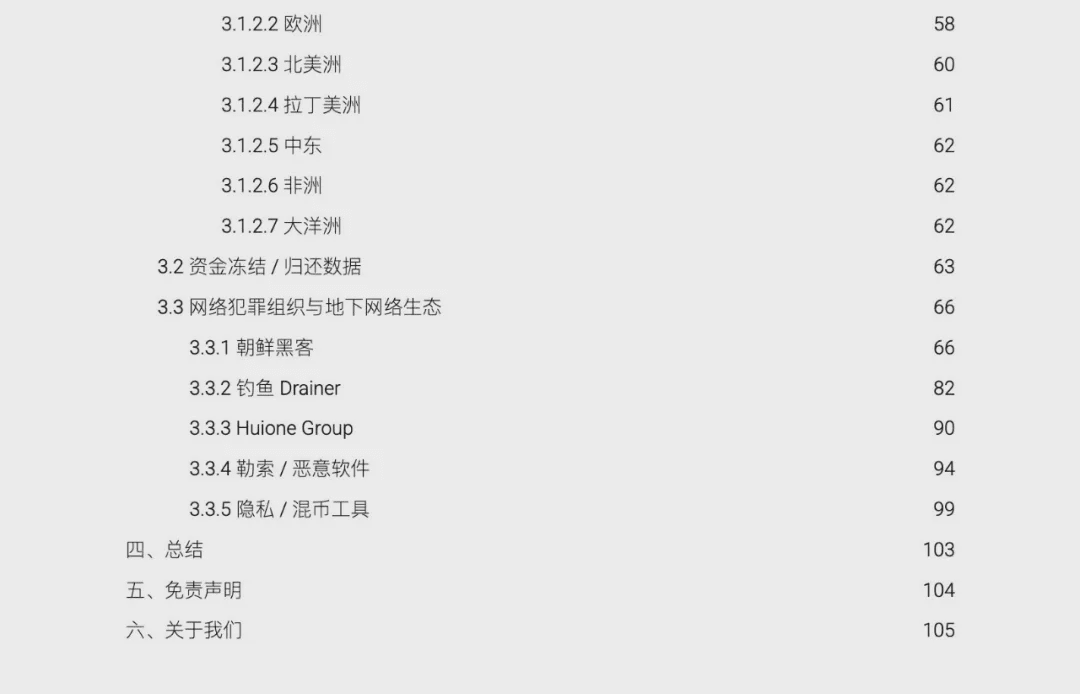
В связи с ограниченностью места, в данной статье перечислены только основные моменты аналитического отчета. Полный текст отчета в формате PDF можно скачать в конце статьи.
I. Обзор
В 2025 году блокчейн-индустрия продолжила свое стремительное развитие. Совокупное воздействие макроэкономической и финансовой среды, неопределенности в регулировании и интенсивности атак значительно осложнило ситуацию с безопасностью в течение всего года. В частности, хакерские группы и подпольная преступность стали высокопрофессиональными, причем часто проявляли активность хакеры, связанные с Северной Кореей. Трояны для кражи информации, перехват закрытых ключей и фишинг с использованием социальной инженерии стали основными методами атак. Кроме того, управление разрешениями в DeFi и выпуск мемов неоднократно приводили к существенным потерям. Сервисно-ориентированная архитектура RaaS/MaaS снизила барьер для входа для преступников, позволяя злоумышленникам без технических знаний быстро запускать атаки. Тем временем подпольные системы отмывания денег продолжали развиваться, а кластеры мошенничества в Юго-Восточной Азии, инструменты обеспечения конфиденциальности и средства смешивания монет формировали многоуровневые каналы финансирования. На регуляторном фронте страны ускорили внедрение рамок AML/CFT, а многочисленные трансграничные правоохранительные действия повысили эффективность отслеживания в блокчейне и замораживания активов. Регулирование постепенно смещалось от единичных ударов к систематическому сдерживанию, а правовые границы протоколов конфиденциальности пересматривались, проводя дальнейшее разграничение между техническими характеристиками и преступным использованием.
На этом фоне данный отчет представляет собой углубленный анализ типичных инцидентов безопасности блокчейна и методов атак в 2025 году, тенденций в деятельности групп APT, эволюции моделей отмывания денег, а также глобального прогресса в области регулирования и правоприменения. Мы надеемся, что этот отчет предоставит специалистам отрасли, исследователям в области безопасности, а также менеджерам по управлению рисками и соблюдению нормативных требований своевременные, структурированные и содержательные справочные материалы по вопросам безопасности и соответствия, повысив их способность выявлять риски, реагировать на них и прогнозировать их.
II. Ситуация с безопасностью блокчейна
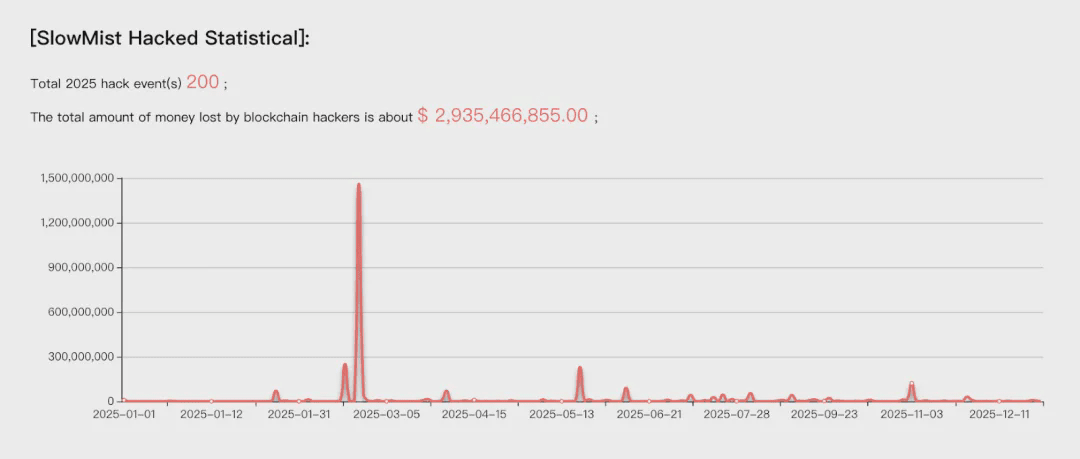
Согласно неполным статистическим данным из архива SlowMist Hacked, за год произошло в общей сложности 200 инцидентов в сфере безопасности, повлекших за собой убытки в размере приблизительно 2,935 миллиарда долларов. По сравнению с 2024 годом (410 инцидентов, с убытками в размере приблизительно 2,013 миллиарда долларов), хотя количество инцидентов значительно уменьшилось, сумма убытков увеличилась примерно на 46% в годовом исчислении.
(Примечание: Данные в этом отчете основаны на цене токена на момент события. Из-за таких факторов, как колебания цены токена, некоторые нераскрытые события и исключение убытков обычных пользователей, фактические убытки должны быть выше, чем показывают статистические результаты.)
Обзор инцидента безопасности
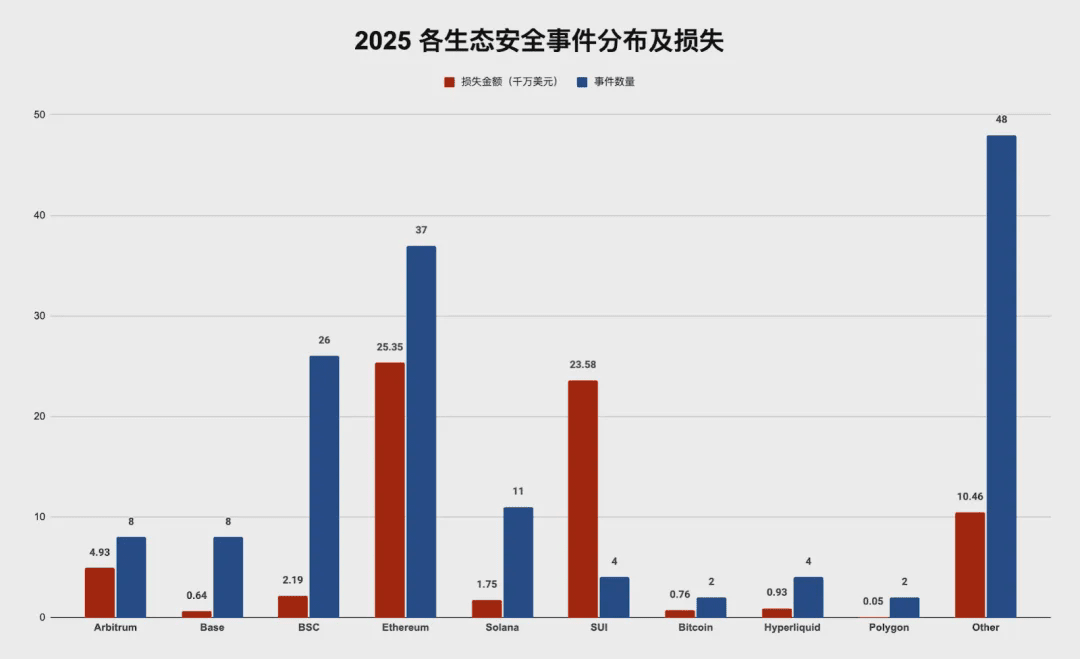
С точки зрения распределения по экосистемам, Ethereum остается наиболее часто атакуемой и наиболее сильно пострадавшей экосистемой с ежегодными убытками в размере приблизительно 254 миллионов долларов, значительно опережая конкурентов; за ней следует BSC с аналогичными убытками в размере приблизительно 21,93 миллиона долларов; Solana занимает третье место с ежегодными убытками в размере приблизительно 17,45 миллиона долларов.
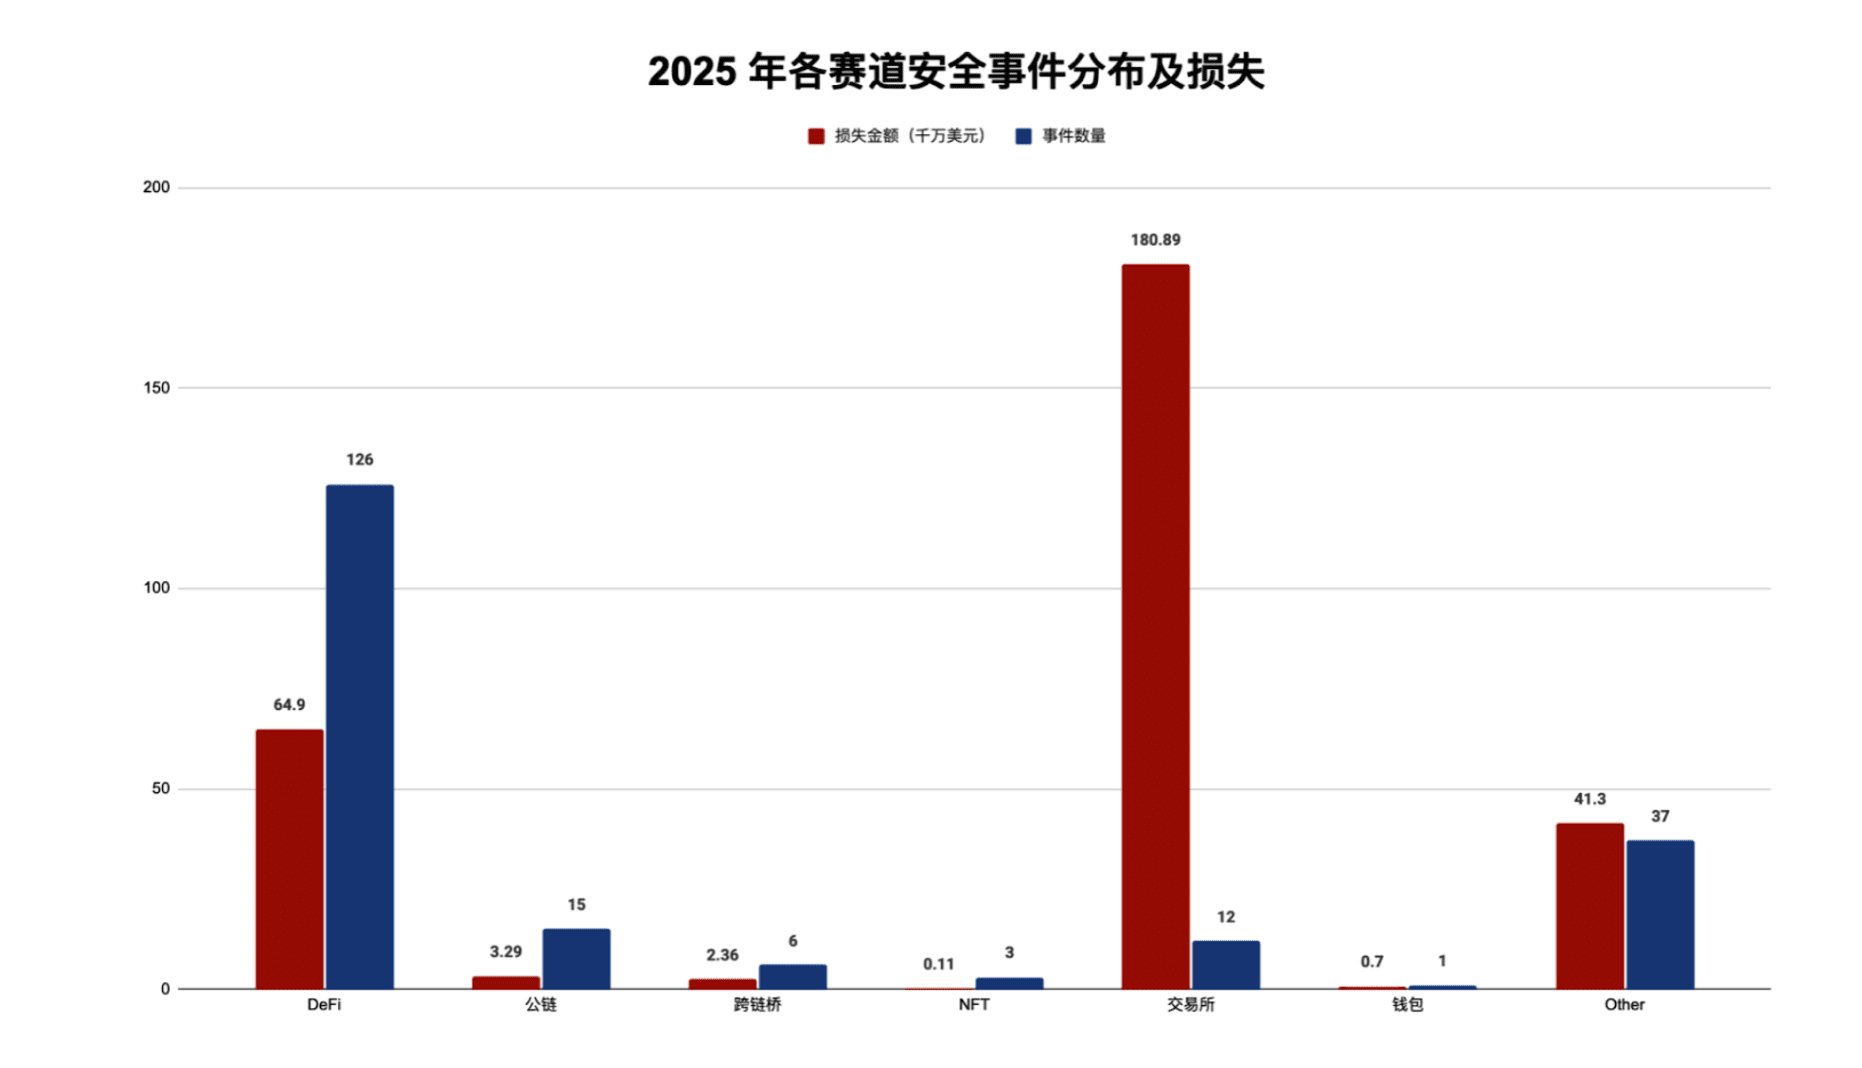
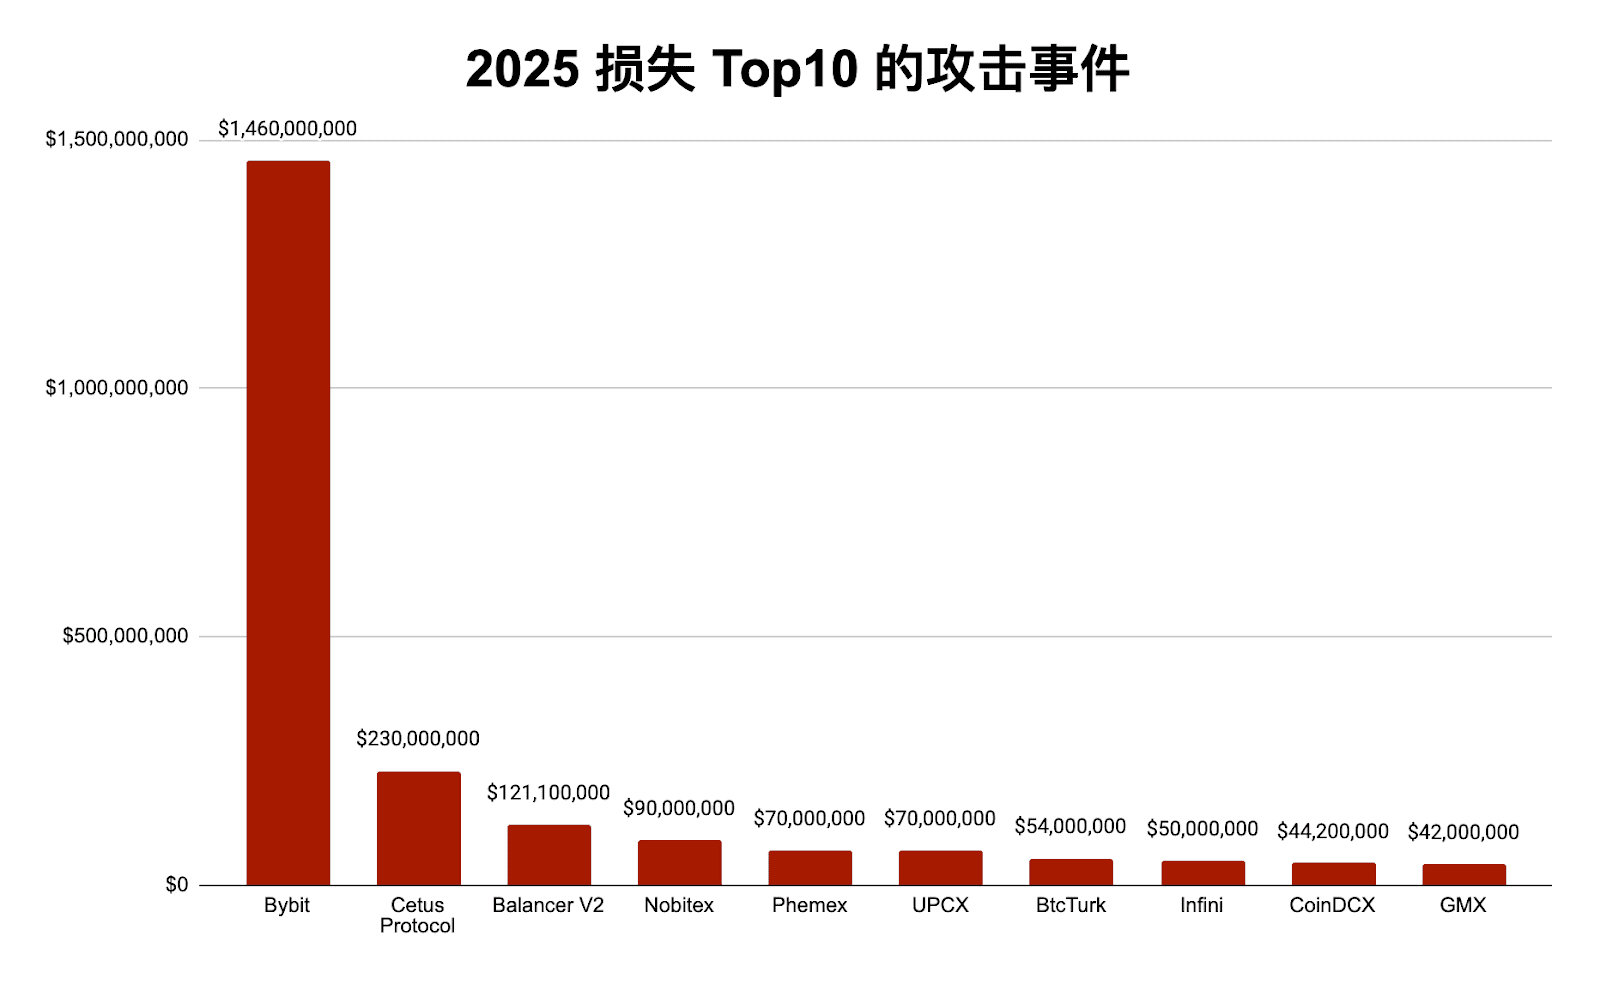
В разрезе секторов проектов, проекты DeFi подвергались наиболее частым атакам: в 2025 году произошло 126 инцидентов безопасности, что составляет примерно 63% от общего числа за год и привело к убыткам в размере около 649 миллионов долларов, что примерно на 37% меньше по сравнению с 2024 годом (339 инцидентов, 1,029 миллиарда долларов убытков). Инцидентов на торговых платформах было всего 12, но они причинили ошеломляющие убытки в размере 1,809 миллиарда долларов, при этом Bybit пострадал от самого серьезного инцидента в этом году, потеряв около 1,46 миллиарда долларов в результате одного инцидента.
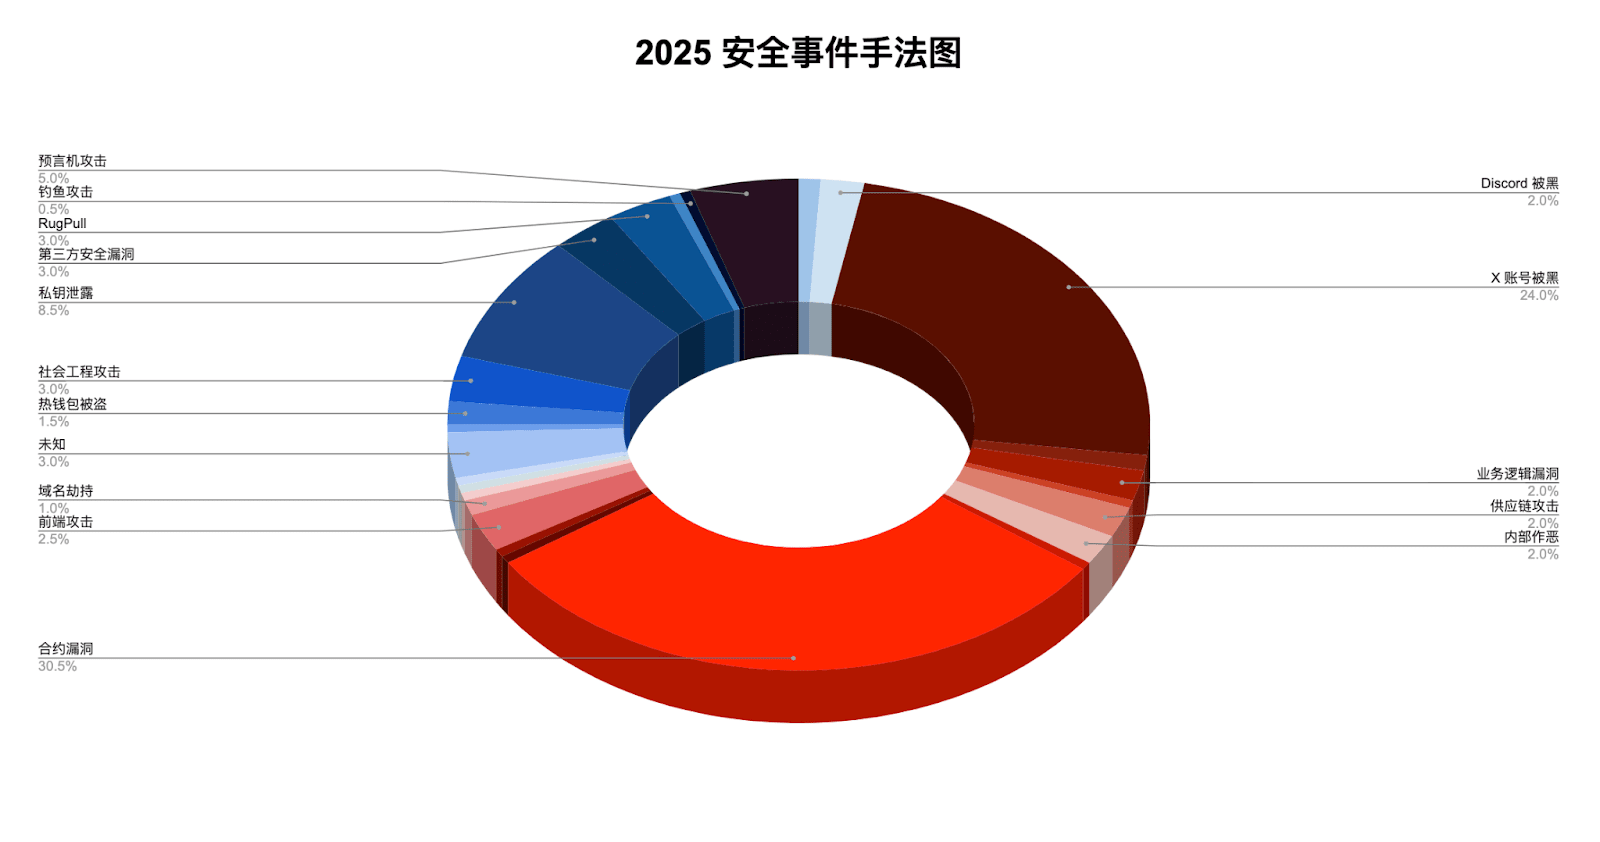
Что касается причин атак, то основной причиной стали уязвимости в контрактах, на которые приходится 61 случай; за ними следует взлом учетных записей X, на который приходится 48 случаев.
Типичные случаи нападений
В этом разделе представлены 10 крупнейших инцидентов кибератак, повлекших за собой убытки в 2025 году. Подробности см. в PDF-файле в конце статьи.
Мошеннические методы
Ниже перечислены некоторые типичные или новые методы мошенничества, заслуживающие пристального внимания в 2025 году.
1. фишинговая атака
В 2025 году фишинг оставался одним из наиболее активных факторов риска. Методы атак эволюционировали от традиционного клонирования веб-сайтов и поддельных страниц авторизации до сложных техник, сочетающих системные команды, разрешения кошелька, характеристики протокола и даже управление устройством. В отличие от прошлого, когда атаки напрямую запрашивали мнемонические фразы, сегодня атаки, как правило, используют «управляемые операции», чтобы побудить пользователей неосознанно переводить активы. Эти методы более скрытны, обманчивы и значительно расширили круг жертв. В этом разделе рассматриваются четыре типичных шаблона фишинга: фишинговые атаки ClickFix, подделка разрешений владельца кошелька Solana, злоупотребление авторизацией EIP-7702 и мошенничество с «поддельной защитой» в Telegram.
2. Атаки с использованием методов социальной инженерии
В 2025 году атаки с использованием методов социальной инженерии продемонстрировали значительный рост числа инцидентов, связанных с безопасностью блокчейна, постепенно став ключевым звеном, связывающим фишинг, вредоносное ПО и кражу активов. Эти атаки сосредоточены на «манипулировании доверием», используя подделку личности, эмоциональное давление и информационную асимметрию, чтобы побудить жертв активно сотрудничать при выполнении операций высокого риска. Злоумышленники часто не спешат напрямую красть активы, а постепенно создают образ заслуживающего доверия человека посредством нескольких раундов взаимодействия, в конечном итоге побуждая жертв загрузить вредоносное ПО, раскрыть закрытые ключи или перевести активы на адреса, контролируемые злоумышленником. В этом разделе анализируются три типичных метода атак с использованием методов социальной инженерии: мошенничество с собеседованиями при приеме на работу, выдача себя за «экспертов по безопасности» для получения рекомендаций и подделка аппаратных кошельков.
3. Отравление цепочки поставок и экосистемы открытого исходного кода.
Атаки на цепочки поставок программного обеспечения оставались активными в сфере безопасности блокчейна в 2025 году. Злоумышленники больше не ограничивались прямым взломом известных библиотек или основной инфраструктуры, а вместо этого обращались к проектам с открытым исходным кодом, инструментам разработчиков и цепочкам распространения зависимостей. Они использовали отравленный код для косвенной атаки на большое количество пользователей. Эти атаки часто не были нацелены на одну жертву, а распространялись через «доверенные программные компоненты». После запуска последствия были широкомасштабными, отследить источник было сложно, и они были очень восприимчивы к сочетанию с методами социальной инженерии. В этом разделе представлен подробный анализ нескольких типов инцидентов отравления, которые часто происходили в 2025 году.
4. Риски, связанные со вредоносными расширениями для браузеров и экосистемой расширений.
Расширения для браузеров практически повсеместно используются в сценариях Web3. Будь то плагины для кошельков, инструменты прокси, расширения безопасности или инструменты повышения производительности, используемые разработчиками, они, как правило, обладают такими функциями, как высокие привилегии, работа в фоновом режиме и автоматические обновления. Однако, будучи измененными или подвергнутыми злонамеренному взлому, они часто могут красть данные без ведома пользователя, даже приводя к прямым потерям активов. В этом разделе обобщаются риски безопасности, связанные с расширениями для браузеров в сценариях Web3, и анализируются на типичных примерах.
5. Атаки с использованием технологий искусственного интеллекта.
За последние два года генеративный ИИ стремительно набрал популярность, и злоумышленники начали использовать его в мошеннических схемах и цепочках атак. По сравнению с традиционными инструментами, возможности ИИ в синтезе текста и речи, а также в генерации изображений и видео значительно снижают стоимость мошенничества. Атаки больше не основаны на грубой риторике или явно аномальном поведении, а скорее на высокореалистичном контенте, согласованных взаимодействиях и точном выборе объектов, что психологически затрудняет жертвам обнаружение риска. В этом разделе обобщаются риски злоупотребления генеративным ИИ в сценариях обеспечения безопасности криптоактивов и предприятий.
6. Мошенничество по схеме Понци
В 2025 году финансовые пирамиды оставались одной из наиболее распространенных форм мошенничества с цифровыми активами. В отличие от традиционных финансовых пирамид, новое поколение проектов, как правило, маскировалось под «блокчейн-финансы», «технологии больших данных» или «международные торговые платформы», быстро расширяясь за счет многоуровневых комиссионных структур. В этом разделе обобщается операционная модель и характеристики рисков типичного случая финансовой пирамиды с цифровыми активами в 2025 году — Xinkangjia DGCX.
III. Стратегия борьбы с отмыванием денег
Этот раздел в основном охватывает три части: борьбу с отмыванием денег и изменения в законодательстве, данные о замороженных/возвращенных средствах, а также киберпреступные организации и экосистему подпольных сетей.
Развитие мер по борьбе с отмыванием денег и нормативно-правовой базы.
1. Меры по обеспечению соблюдения законодательства и применению санкций
В 2025 году меры по обеспечению соблюдения законодательства и санкций в глобальном секторе криптоактивов значительно активизировались. Регулирующие и правоохранительные органы в различных странах вышли за рамки простого выпуска политик или руководящих принципов соответствия, напрямую вмешиваясь в ключевые области, такие как отмывание криптовалютных денег, мошенничество, обход санкций и незаконное финансирование, посредством замораживания активов, санкций в отношении организаций, уголовного преследования и транснациональных совместных операций. Охват правоприменением расширился и углубился, охватив все сферы — от бирж до поставщиков инфраструктурных услуг и даже отдельных адресов в блокчейне. В этом разделе рассматриваются четыре ключевых направления правоприменения в 2025 году: борьба с вредоносным ПО, даркнетом и инфраструктурой киберпреступности; ключевое регуляторное и уголовное преследование криптобиржи Garantex; совместные операции против мошенничества, финансовых пирамид и сетей «забоя свиней»; а также случаи наложения штрафов за несоблюдение законодательства и незаконную деятельность в сфере криптоуслуг.
2. Нормативно-правовая политика
В 2025 году глобальное регулирование криптовалют вступило в фазу структурированного и систематического развития. Национальная политика постепенно перешла от прежнего «исследовательского регулирования» к «внедрению четких правил и построению единой системы». Соблюдение нормативных требований широко рассматривалось как необходимое условие для развития криптовалютного рынка, при этом прозрачность налогообложения, противодействие отмыванию денег и проверка личности клиента (AML/KYC), безопасность хранения и раскрытие информации стали частыми объектами внимания в политике. В этом разделе обобщены изменения в нормативно-правовой политике различных стран в 2025 году; подробные сведения можно найти в приложении в формате PDF в конце документа.
Данные о заморозке/возврате средств
Благодаря активной поддержке партнерской сети InMist Lab по анализу угроз, компания SlowMist помогла клиентам, партнерам и организациям, чьи инциденты с хакерскими атаками были публично раскрыты, заморозить/вернуть около 19,29 миллионов долларов США в 2025 году.
В 2025 году Tether заморозил активы USDT-ERC20 на 576 ETH-адресах, а Circle заморозил активы USDC-ERC20 на 214 ETH-адресах.
В 2025 году было зафиксировано 18 случаев, когда украденные средства были возвращены или заморожены после атак. В этих 18 случаях общая сумма украденных средств составила приблизительно 1,957 миллиарда долларов США, из которых почти 387 миллионов долларов США были возвращены/заморожены, что составляет 13,2% от общих потерь в 2025 году.
Киберпреступные организации и подпольная киберэкосистема
1. Северокорейские хакеры
Согласно исследовательскому отчету, опубликованному MSMT в 2025 году, с января 2024 года по сентябрь 2025 года хакерские группы, связанные с Северной Кореей, украли криптоактивы на сумму не менее 2,837 миллиарда долларов, атакуя криптовалютные биржи, поставщиков услуг кошельков, инфраструктуру мультиподписи и компании экосистемы Web3 по всему миру. Из этой суммы приблизительно 1,645 миллиарда долларов было украдено только за первые девять месяцев 2025 года, что установило новый рекорд.
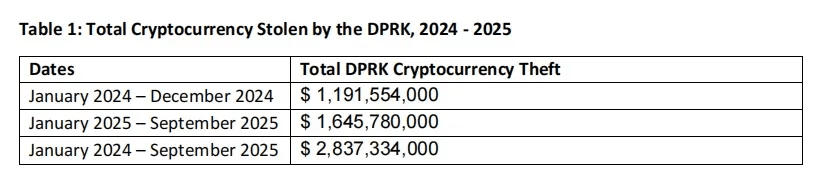
В этом разделе обобщаются характеристики деятельности северокорейских хакеров в 2025 году, их основная организационная структура и распределение ролей, основные методы атак и ключевые цели, а также «индустриализированный процесс» отмывания денег и их обращения в блокчейне. Далее раскрывается их скрытая модель притока денег, сформированная с использованием ИТ-аутсорсинга и «легального отмывания денег через трудоустройство».
2. Сливной фильтр для рыболовных снастей
Этот раздел был подготовлен нашим партнером, платформой Web3 для борьбы с мошенничеством Scam Sniffer, которой мы выражаем свою благодарность. В этом разделе анализируются только последние тенденции фишинговых атак типа Wallet Drainer в экосистеме EVM, чтобы помочь специалистам и пользователям лучше защитить свои активы.
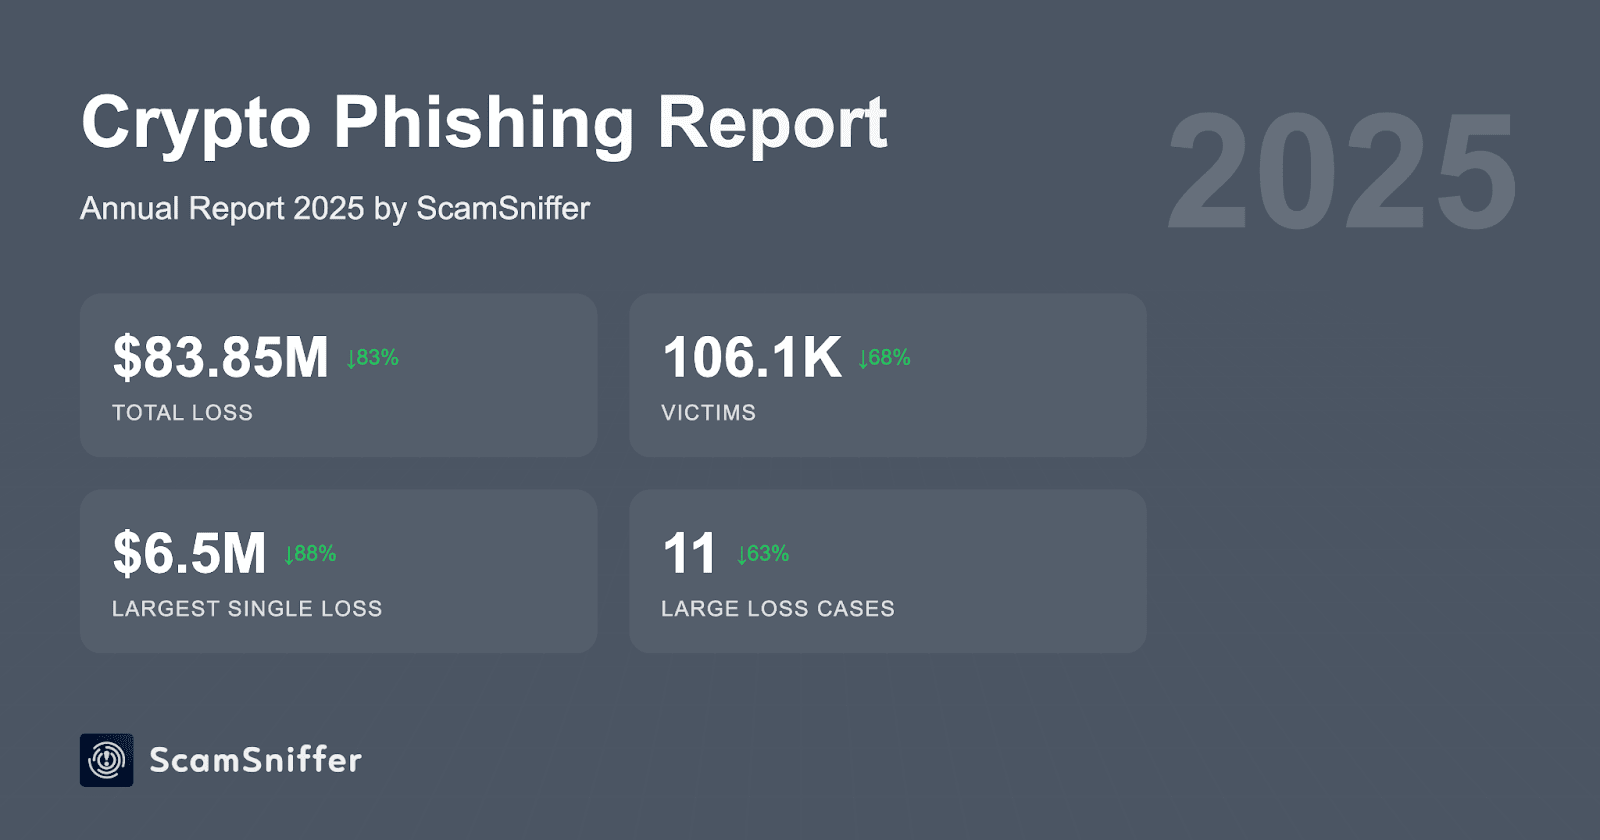
Общие потери: 83,85 млн долларов, 106 106 пострадавших – снижение на 83% и 68% соответственно по сравнению с 2024 годом.
Крупнейшая разовая кража: 6,5 миллионов долларов, подтвержденная получением разрешения (сентябрь).
Основные типы сигнатур: по-прежнему преобладают сигнатуры типа «разрешение»; вредоносные сигнатуры EIP-7702 появились после обновления Pectra, при этом в августе было зафиксировано два крупных случая.
3. Группа Huione
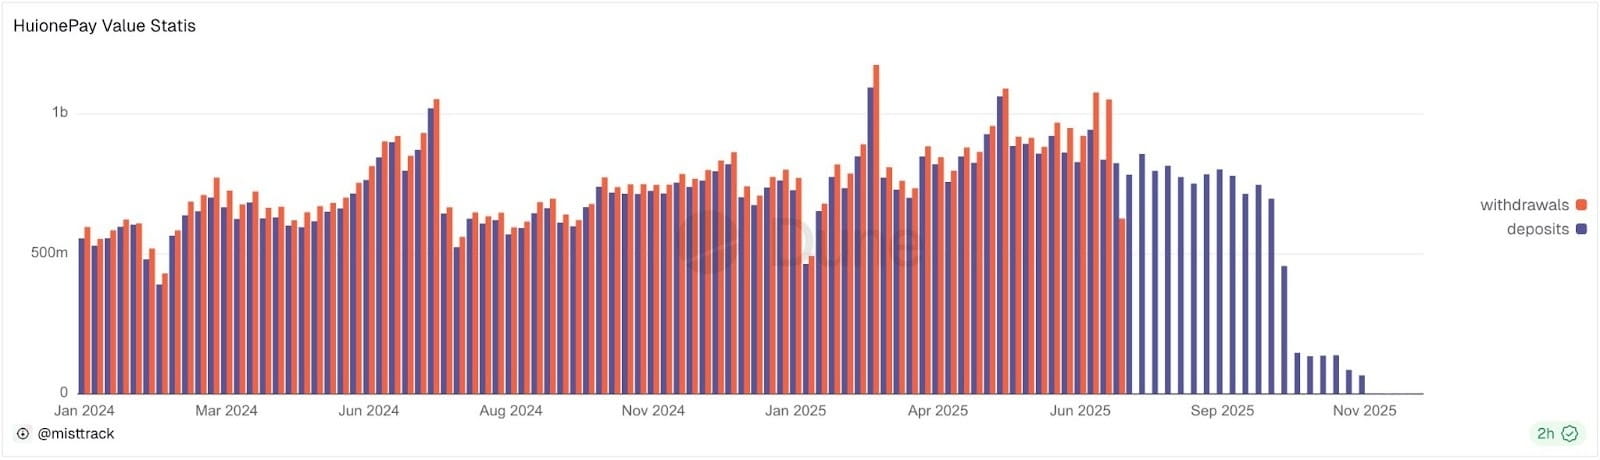
В условиях продолжающегося роста онлайн-мошенничества и трансграничного отмывания денег в Юго-Восточной Азии, Huione Group и ее дочерние компании, такие как HuionePay и Huione Guarantee, стали объектом пристального внимания глобальных регулирующих и правоохранительных органов, привлекая внимание многочисленных разведывательных организаций. В этом разделе описывается путь расширения сервисов экосистемы Huione, текущее состояние операций с денежными средствами в блокчейне, а также демонстрируется давление, оказываемое на нее правоохранительными и регулирующими органами в трансграничном масштабе.
4. Программы-вымогатели / Вредоносные программы
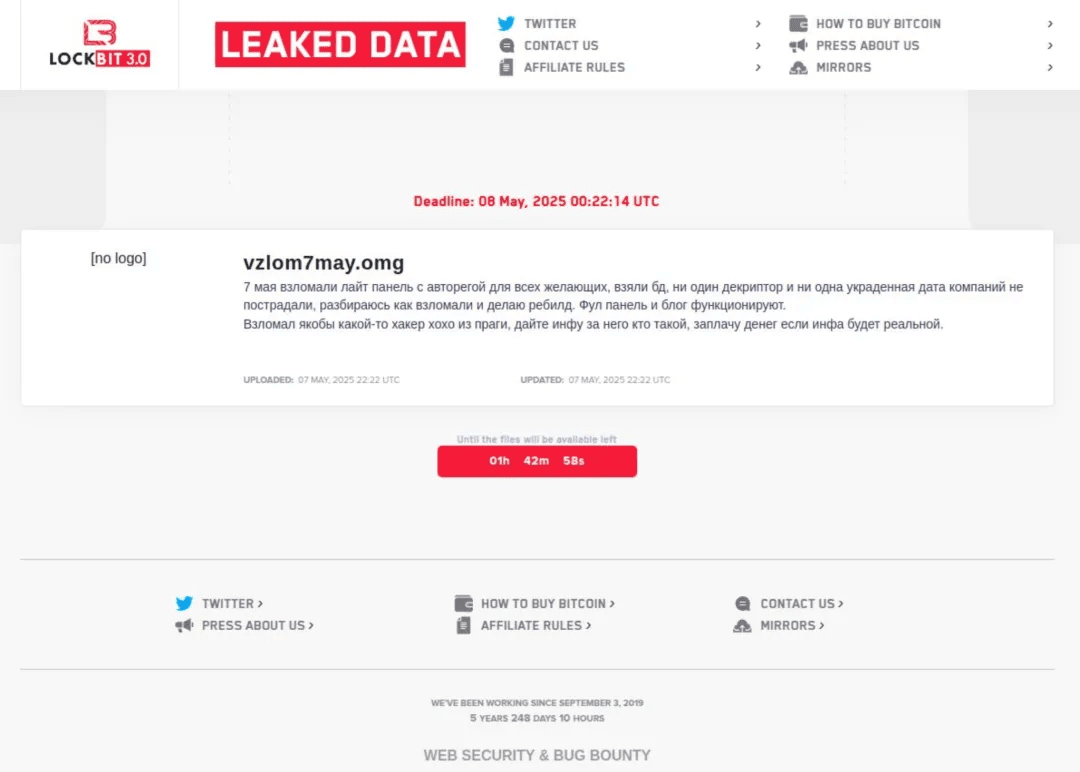
В 2025 году программы-вымогатели и вредоносное ПО для кражи информации оставались ключевыми методами хищения криптоактивов и получения прибыли. Модель коммерциализации MaaS/RaaS (Malware/Ransomware-as-a-Service) еще больше снизила барьер для входа злоумышленников, позволив многим нетехническим преступникам совершать атаки, используя пакетные услуги, тем самым создавая постоянно расширяющуюся цепочку поставок киберпреступности. За последний год правоохранительные органы во многих странах провели ряд ключевых операций против связанных с этим основных групп. В этом разделе представлен подробный анализ двух показательных случаев: LockBit и LummaC2.
5. Инструменты для обеспечения конфиденциальности / смешивания криптовалют
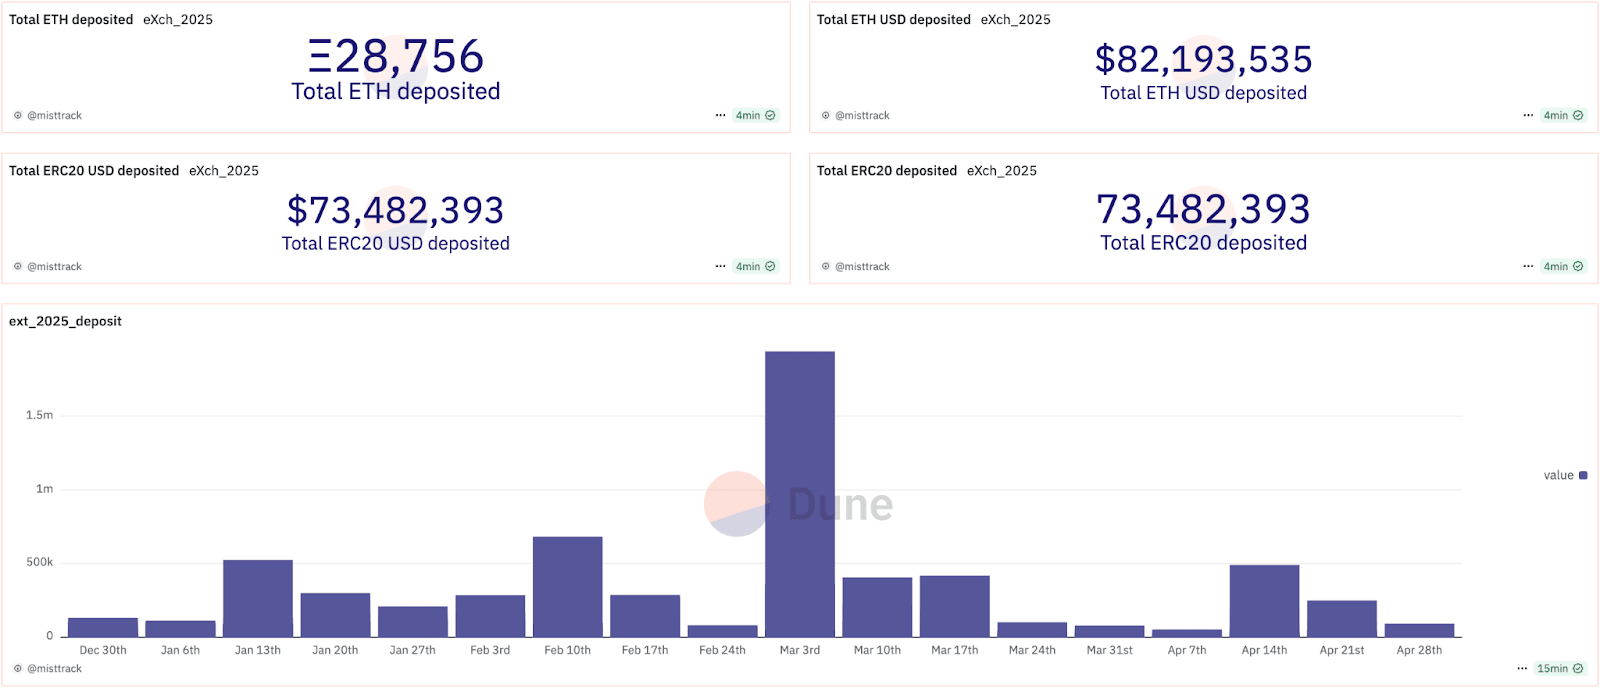
В экосистеме отмывания денег с использованием криптовалют протоколы конфиденциальности и инструменты смешивания уже давно играют решающую роль, служа как законным пользователям, которые ставят конфиденциальность на первое место, так и тем, кто использует их в качестве важных каналов для обхода регулирования, включая хакерские группы, организации, занимающиеся программами-вымогателями, и подпольные сети отмывания денег. В этом разделе, основанном на анализе типичных случаев регулирования и правоприменения в 2025 году, показано, что граница между технологиями обеспечения конфиденциальности и незаконным злоупотреблением пересматривается, а подходы к регулированию постепенно смещаются от подхода «один размер подходит всем» к «многоуровневому управлению, основанному на целях и ответственности».
IV. Резюме
Оглядываясь на 2025 год, можно отметить три основные характеристики экосистемы безопасности блокчейна и борьбы с отмыванием денег: более профессиональные методы атак, больше скрытых преступных цепочек и более жесткое регулирование. Хотя количество инцидентов безопасности стабилизировалось, наблюдались значительные структурные изменения: риски, связанные с контролем доступа, атаками с использованием социальной инженерии и утечками закрытых ключей, продолжали расти. «Сервис-ориентированный» характер инструментов черного рынка сделал возможными атаки по принципу «подключи и работай», перенося риски с технической стороны на пользователей и цепочку поставок. Сети отмывания денег продолжали действовать, используя схемы мошенничества в Юго-Восточной Азии, атаки в Северной Корее и инструменты смешивания криптовалют, ориентированные на конфиденциальность, в то время как регулирование вступило в фазу трансграничного скоординированного подавления. Многие страны одновременно продвигали внедрение AML/FATF, ужесточая условия для таких операций путем изъятия адресов, замораживания активов и привлечения к ответственности операторов, занимающихся смешиванием криптовалют. В сфере безопасности и соответствия нормативным требованиям акцент сместился с «дополнительных возможностей» на «критерии коммерческой жизнеспособности», и в центре внимания отраслевой конкуренции теперь находится не технологическая составляющая, а способность создать непрерывно функционирующую, безопасную систему внутреннего контроля и соответствия нормативным требованиям.
В ответ на эту тенденцию SlowMist постоянно совершенствует свои возможности в области безопасности и соответствия требованиям, основанные на искусственном интеллекте. Мы твердо убеждены, что безопасность не следует понимать просто как разовый «проверочный аудит проекта» или «отслеживание в чрезвычайных ситуациях», а скорее как интегрированную замкнутую систему, охватывающую обнаружение угроз и защиту до, во время и после инцидента: до инцидента это включает в себя аудит безопасности и обучение; во время инцидента — мониторинг в блокчейне и обнаружение поведения хакеров в режиме реального времени; а после инцидента — отслеживание и реагирование на инцидент. На практике SlowMist воплощает эту замкнутую систему в своих продуктах и услугах, включая: MistEye (система раннего предупреждения об угрозах Web3 и динамического мониторинга на основе моделей анализа угроз), MistTrack (платформа для анализа данных в блокчейне и отслеживания противодействия отмыванию денег, включая возможности соответствия требованиям AML/KYT и контроля рисков), InMist Lab (глобальная сеть сотрудничества в области анализа угроз), а также услуги по атакам, защите и аудиту. Благодаря использованию искусственного интеллекта, эти возможности автоматизируют, интеллектуально управляют и обеспечивают реагирование в режиме реального времени на выявление угроз, отслеживание и поддержку соответствия нормативным требованиям, предоставляя отрасли долгосрочные и надежные базовые возможности обеспечения безопасности.
V. Отказ от ответственности
Данный отчет основан на нашем понимании индустрии блокчейна, данных из архива взломов SlowMist и данных из системы отслеживания отмывания денег MistTrack. Однако, ввиду анонимности блокчейна, мы не можем гарантировать абсолютную точность всех данных и не несем ответственности за любые ошибки, упущения или убытки, возникшие в результате использования данного отчета. Кроме того, данный отчет не является инвестиционной рекомендацией и не служит основанием для проведения других анализов. Мы приветствуем любые замечания и исправления относительно любых упущений или недостатков в данном отчете.
Китайская версия: https://www.slowmist.com/report/2025-Blockchain-Security-and-AML-Annual-Report(CN).pdf
Английский: https://www.slowmist.com/report/2025-Blockchain-Security-and-AML-Annual-Report(EN).pdf