

Тихий вопрос за программируемым доверием
Протокол Ньютон ходит по кругам обсуждений в инфраструктурной среде уже некоторое время — не потому, что он обещает более громкую версию крипто, а потому что пытается ответить на более тихий и менее комфортный вопрос: во что именно мы начинаем верить, когда автоматизированные системы начинают перемещать реальную ценность?
Я насмотрелся на технологические циклы и знаю: первая волна внимания обычно уходит на скорость, масштаб и впечатляющие демо. Более сложные вопросы приходят позже. Кто контролирует систему? Кто проверяет решения? Что происходит, когда что-то технически работает, но всё равно приводит к неправильному результату?
Эта разница имеет значение.
Годы назад я видел, как security review завершился успешно. Каждый пункт чек-листа был пройден. Были собраны все требуемые подписи. Систему официально одобрили. Позже выяснилась проблема в области, которую никто на самом деле не просили проверить. Аудит не был фальшивым. Инженеры не были небрежными. Процесс просто верифицировал узкую вещь, пока люди предполагали, что он проверяет нечто гораздо более масштабное.
Вот эта пропасть между тем, что система доказывает, и тем, что, по мнению пользователей, она доказывает — где Протокол Ньютона становится интересным.
Проблема, которую Ньютон пытается решить
Современная крипто-инфраструктура стала очень хорошей в перемещении активов. Отправка ценности через сети, взаимодействие с приложениями и автоматизация транзакций больше не являются самыми сложными задачами.
Самая трудная задача — контроль.
Если ИИ-агенты, институции, автоматизированные vault’ы и финансовые приложения начнут работать через разные цепочки, им понадобятся правила. Не только «может ли эта транзакция выполниться?», но и «должна ли эта транзакция выполниться при этих условиях?»
Компания может захотеть ограничения на расходы. Фонд может требовать контроля рисков. Протокол может нуждаться в проверках соответствия (compliance) перед разрешением определённых действий. Сегодня многие приложения пересобирают эти системы отдельно, создавая фрагментированные правила и несогласованные предположения о безопасности.
Большая идея Ньютона в том, что принудительное применение политики (policy enforcement) должно стать переиспользуемой инфраструктурой. Вместо того чтобы каждое приложение создаёт собственную систему разрешений, политики можно один раз записать и применять в разных средах.
На бумаге это решает реальную задачу координации. Сложность в том, чтобы убедиться, что люди понимают, что именно проверяется.
Запиши один раз — применяй везде, но с оговоркой
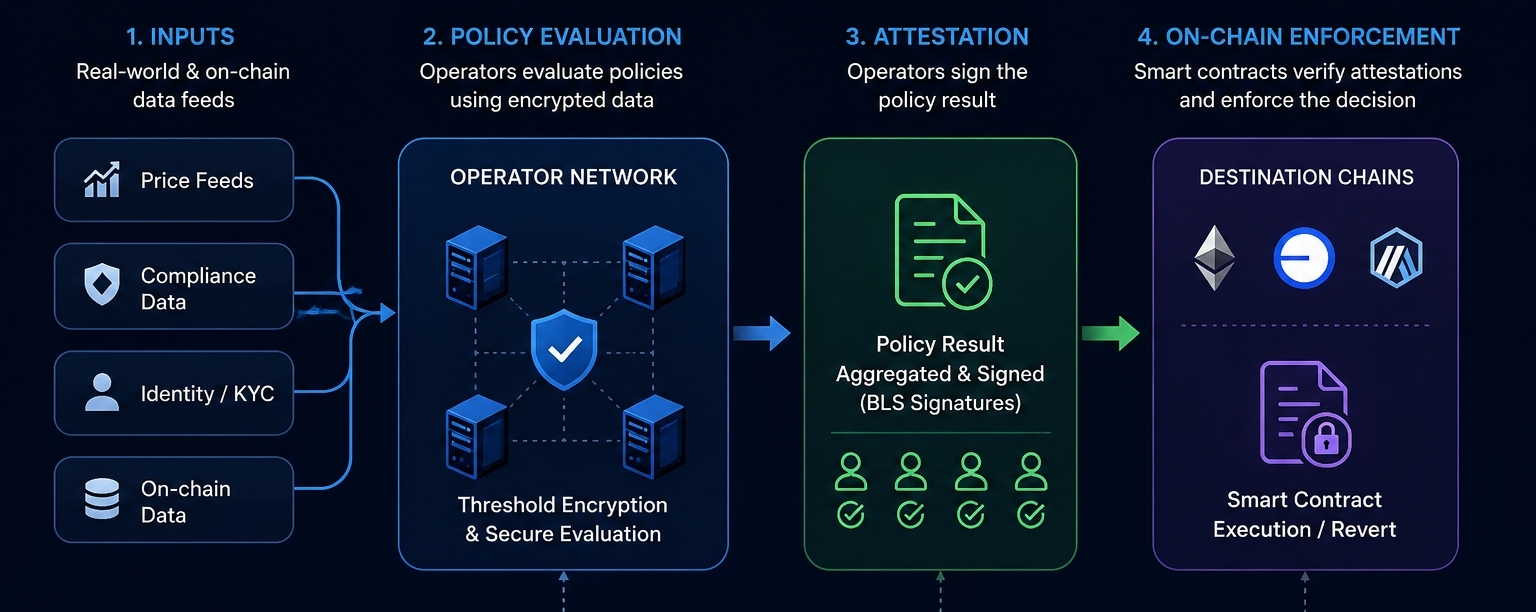
Архитектура Ньютона отделяет место, где операторы регистрируются и обеспечивают экономическую безопасность, от мест, где политики фактически исполняются.
Идея проста: политика может существовать в нескольких цепочках, опираясь на ту же базовую сеть операторов и те же допущения по безопасности.
Хранилище (vault) в одной цепочке и хранилище в другой теоретически могут опираться на ту же базовую инфраструктуру принуждения (enforcement) без пересборки всего с нуля.
Это полезно.
Но есть важная граница.
Система может проверить, что политика была применена корректно. Она не доказывает автоматически, что сама политика была правильной для каждой ситуации.
Порог риска, рассчитанный для большой и ликвидной среды, может вести себя иначе в меньшей среде с более тонкой ликвидностью. Правило может выполняться идеально, но быть плохо откалиброванным.
Это один из самых старых уроков в технологиях: автоматизация делает выполнение последовательным, но не делает автоматически правильное суждение.
Уровень перед подписью
Системы верификации часто создают уверенность, потому что подписи кажутся окончательными. Подписанный результат выглядит как истина.
Но прежде чем что-то можно будет подписать, система должна решить, какую информацию все будут согласны признать.
Для внешней информации вроде цен на активы или меняющихся источников данных операторы могут независимо получать слегка разные результаты. Ньютон решает это так: собирает наблюдения, создаёт общую ценность, а затем заставляет операторов подписать итоговое решение по политике.
Такое проектное решение решает практическую инженерную проблему.
Интересный вопрос в том, куда «переезжает» доверие.
Недобросовестного отдельного оператора можно обнаружить, потому что предоставленную им информацию можно сопоставить с информацией других. Но обнаружить более широкую проблему координации — это другая задача.

Это не уникально для Ньютона. Почти любая система верификации в конце концов приходит к этой точке: криптография может доказать, что процесс произошёл корректно, но определить входные данные и допущения, лежащие за этим процессом, остаётся сложным человеческим слоем.
Приватность — это про конкретные гарантии
Приватность — ещё одна область, где важны детали.
Система, которая утверждает, что она сохраняет приватность, может иметь в виду несколько разных вещей.
Текущий подход Ньютона держит чувствительную информацию подальше от публичных блокчейнов с помощью шифрования и методов оценивания на основе операторов. Это важно, потому что раскрытие частной финансовой или идентификационной информации напрямую в цепочке явно создало бы серьезные проблемы.
Но приватность не означает магию.
Если системе нужно оценивать правило, используя частную информацию, где-то эту информацию должен обработать процесс. Сегодня это требует доверенного выполнения (trusted execution) между участвующими операторами. Будущие улучшения вроде многопартийных вычислений (multi-party computation) направлены на то, чтобы уменьшить, сколько именно каждый участник может видеть в ходе этого процесса.
Направление технически интересно, но различие имеет значение. Защита данных от публичного раскрытия и полное устранение доступа в виде открытого текста — связанные цели, но не одинаковые достижения.
Децентрализация зависит от того, какой вопрос задаётся
Одно из самых непонятых слов в крипто — «децентрализация».
Люди часто воспринимают это как простую метку «да или нет». В реальных системах обычно всё сложнее.
Ньютон использует операторов, которые экономически ответственны за свои действия. Их можно поощрять за корректное поведение и наказывать за нарушения. Это создаёт подотчётность за исходы.
Однако само участие в наборе операторов предполагает требования к отбору. Операторы — это не просто анонимные участники, появляющиеся откуда угодно.
Эти два факта могут существовать одновременно.
Система может децентрализовать выполнение, сохраняя при этом более контролируемый процесс входа.
То, хорошо это или плохо, зависит от сценария использования. Высокорегулируемая финансовая инфраструктура может ценить надёжность и подотчётность больше, чем полностью открытую возможность участия. Другие сообщества могут предпочесть максимальную разрешительную бесконтрольность (max permissionlessness).
Важно понимать компромисс, а не прятать его за терминологией.
Как токен вписывается в систему
Экономическая модель, лежащая за Ньютоном, построена вокруг создания стимулов для корректного поведения.
Назначение токена — не просто существовать как рыночный актив. Его предполагаемая роль связана с безопасностью, участием операторов и координацией сети.
В таких системах токены обычно должны отвечать на практический вопрос: какая полезная функция исчезает, если токен убрать?
Сильный инфраструктурный токен обычно выступает не просто как символ. Он становится частью принудительного применения, обеспечения (collateral), платежей, управления (governance) или экономического согласования (alignment).
Долгосрочное испытание модели Ньютона будет заключаться в том, появится ли спрос из-за реального использования сети, а не в основном из-за спекуляций вокруг самой идеи сети.
История крипто показывает, что это совершенно разные вещи.
Выбор дизайна, который делает Ньютон отличным
Самая интересная часть Ньютона — не просто добавление ещё одного слоя верификации. В крипто уже есть множество проектов, обещающих дополнительную безопасность.
Другая идея — отделить логику разрешений от отдельных приложений.
Если получится, политики станут переносимой инфраструктурой, а не изолированным кодом внутри каждого проекта.
Это ближе к тому, как работают зрелые отрасли. Большие системы обычно со временем стандартизируют важные уровни, потому что пересобирать каждый компонент отдельно становится неэффективно.
Сложность в том, что стандартизация работает только тогда, когда достаточно много участников согласны, что общий уровень (shared layer) — заслуживает доверия и полезен.
Технология сама по себе редко приводит к внедрению. Нужна координация.
Настоящее испытание впереди
Главная проблема Ньютона не в том, чтобы доказать, что криптографическая верификация работает. Отрасль уже знает, что многие техники верификации мощные.
Более сложная задача — доказать, что вся система работает в запутанных условиях реального мира.
Смогут ли политики плавно переноситься между разными средами?
Смогут ли разработчики доверять общей системе принуждения (shared enforcement), вместо того чтобы строить свои собственные системы?
Смогут ли улучшения приватности созреть так, как ожидалось?
Смогут ли экономические условия поддержать устойчивую сеть операторов?
Именно эти вопросы решают, станет ли инфраструктура необходимой или превратится ещё в один технически впечатляющий эксперимент.
Ньютон изучает важную проблему в нужное время. Автоматизированные системы получают всё больше контроля, и потребность в чётких границах вокруг их действий — реальна.
Но будущее проектов вроде этого будет определяться не тем, насколько продвинутой звучит архитектура. Оно будет зависеть от того, продолжает ли инфраструктура работать, когда стимулы, пользователи, рынки и неожиданные обстоятельства начнут её проверять.
В технологиях верификация — мощна.
Понимание того, что именно верифицируется, ещё важнее.
\u003cm-297/\u003e\u003cc-298/\u003e\u003ct-299/\u003e