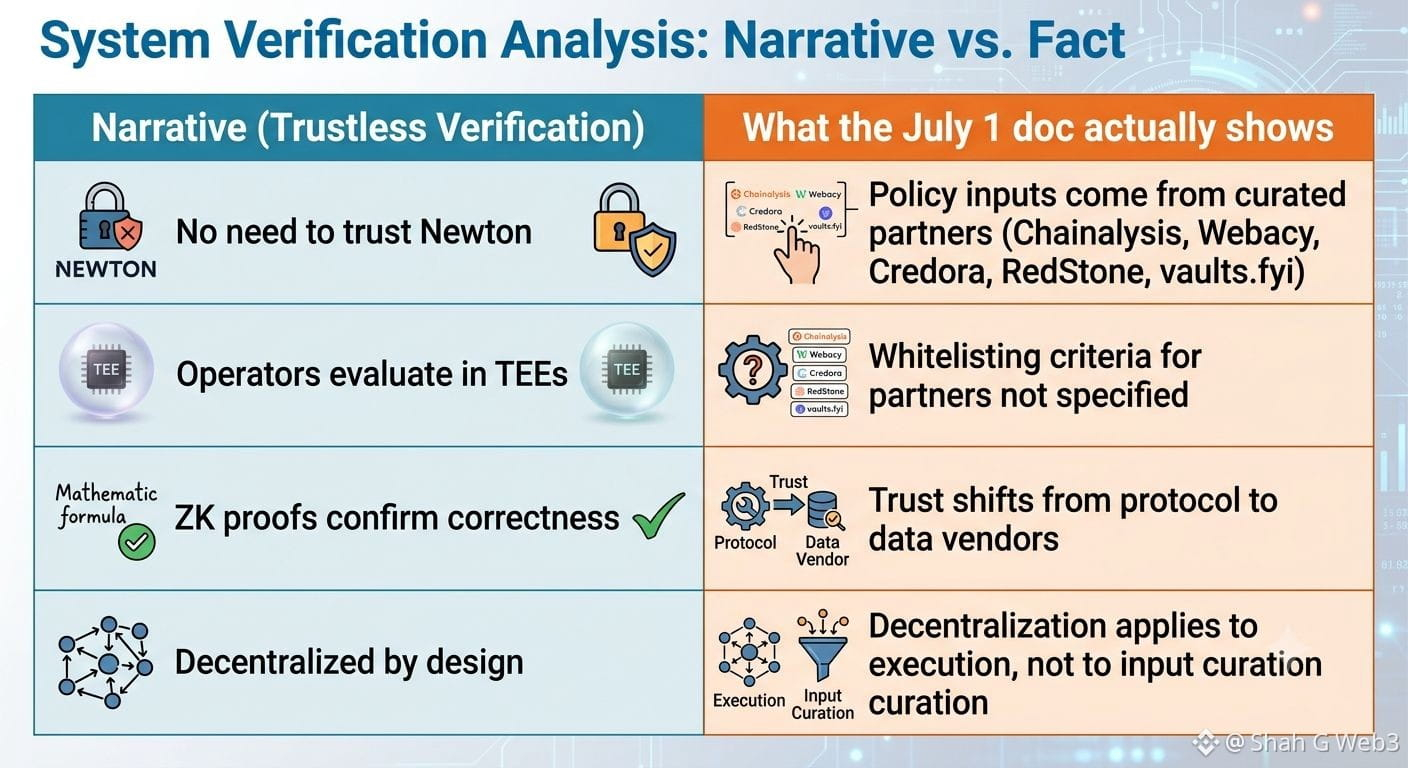
Протокол Newton только что опубликовал свой разбор за 1 июля о том, как на самом деле работает слой авторизации — материал, который объясняет, что происходит до расчетов, а не после. Читал эту страницу уже час. $NEWT @NewtonProtocol
Вот что меня зацепило — вся подача строится на словах "без доверия" и "криптографически проверяемо", и технически так и есть: операторы работают в TEE, а ZK-доказательства подтверждают корректность вычислений. Но реальные входные параметры политики — то, что определяет, пройти или не пройти — берутся из короткого списка подключённых партнеров. Chainalysis для санкций. Webacy для репутации кошельков. Credora для оценок рисков. RedStone для ценовых фидов. Это не «ничего» — просто… другой вид доверия. Вы не доверяете Newton, конечно. Вы доверяете тому, кто отобрал этот список партнеров.
У меня был свой маленький момент «подождите» во время чтения — я всё ждал, что в документе будет сказано, кто решает, какой оракул попадает в белый список политики, но этого там нет. Может, это вопрос управления на потом, а может, уже где-то есть ответ, который я пока не нашёл.
Так что когда они говорят «более безопасные AI-агенты», безопасность приходит от криптографии или от выбора хороших поставщиков данных? Похоже, это две совершенно разные вещи, которые называют одним и тем же словом.
#Newt