Есть два способа держать реку чистой.
Один — позволить мусору плыть вниз, а затем, в самом конце реки, выловить его.
Второй — поставить сеть прямо у истока: мусор ещё не успевает уплыть, как уже оказывается в ловушке.
Крипто устроено так же, но они, похоже, делают по первому способу.
Сначала идут транзакции, а взлом или отмывание — потом.
@NewtonProtocol lại chọn cách ngược lại.
Не ждать, пока транзакция завершится, чтобы потом проверить.
А всегда спрашивать заранее:
"Эта команда разрешена к выполнению или нет?"
На мой взгляд, именно в этом и заключается ценность Ньютона.
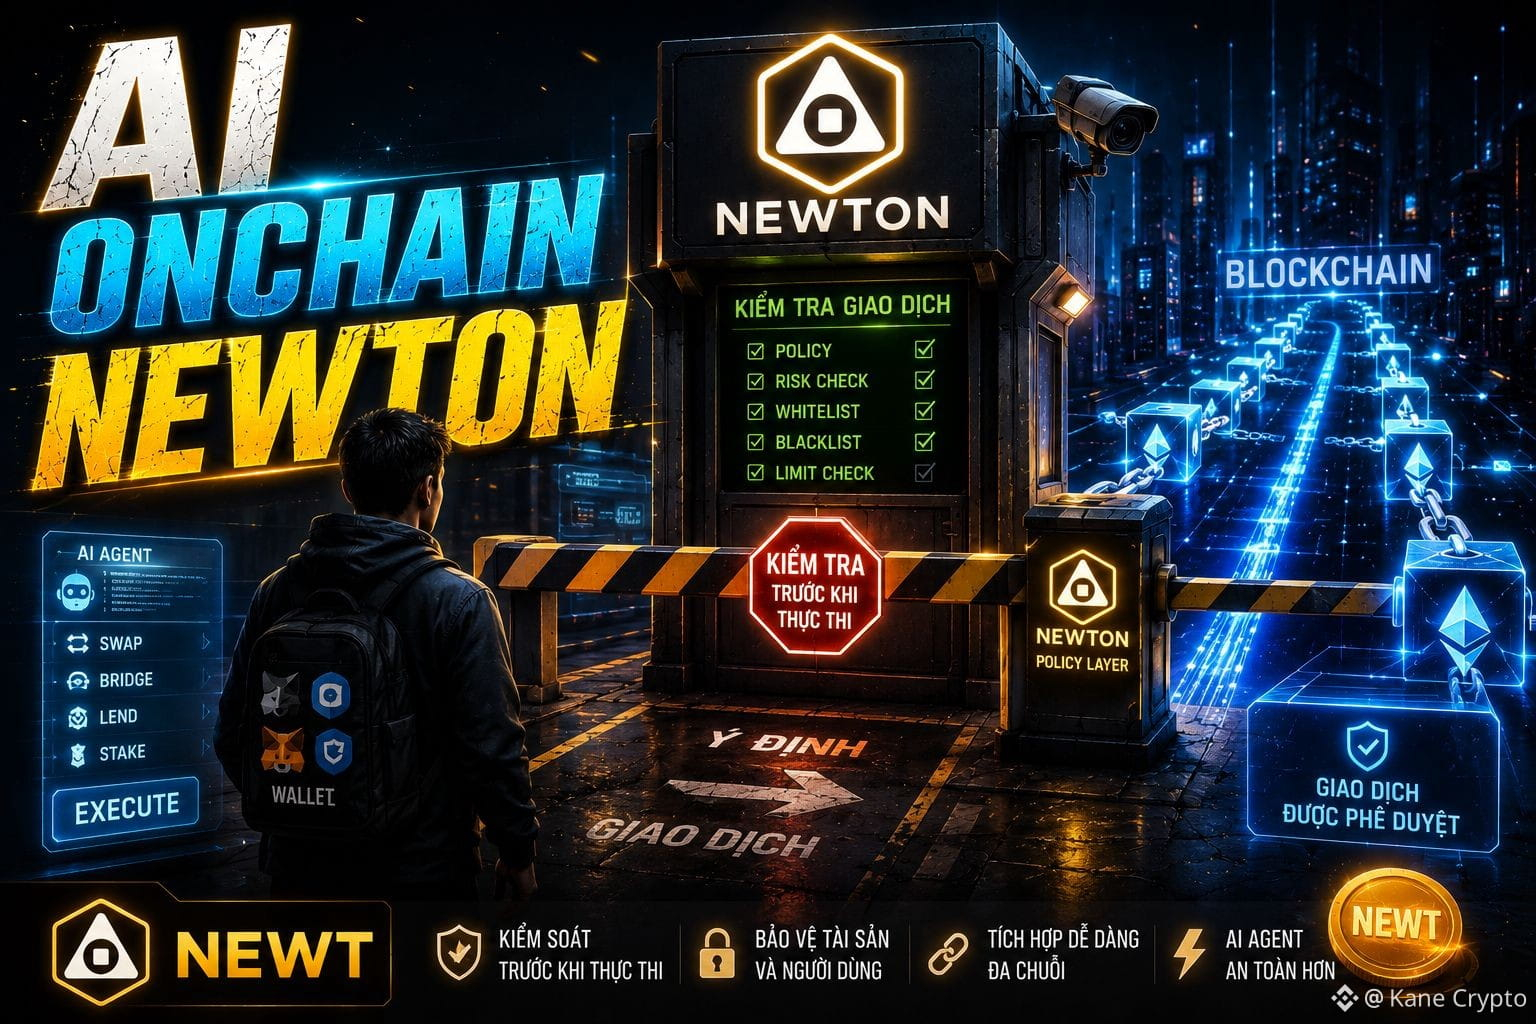
Ньютон — как замок между пользователем и блокчейном.
Хотите перевести деньги?
Хотите сделать swap?
Хотите пройти через замок?
Пожалуйста.
Но сначала нужно проверить:
Если не нарушает правила — пропускаем
Если нарушает — сразу стоп.
Не придётся потом сидеть и «тушить пожары».
Одна вещь, которую я нахожу довольно удачной, — это…
В последние годы крипто все время чинит баги смарт‑контрактов.
Хотя во многих случаях люди теряют деньги не из‑за ошибочного кода.
А из‑за…
Правильные люди, правильный код, но неверное решение.
Ньютон не чинит блокчейн.
Они добавляют слой «разрешено или не разрешено» ещё до того, как блокчейн начнёт работу.
Звучит мелко, но я думаю, что именно это и нужно больше всего.
Однако есть и проблема.
Чем проще создавать policy, тем выше риск злоупотреблений.
Сегодня — блокируют хакеров.
Завтра — блокируют ещё и пользователей из страны A.
На следующий день — добавляют ещё десятки условий.
И в какой‑то момент блокчейн всё ещё будет децентрализован…
Но права будут находиться в одних руках — за одним «шлюзом».
По мне, важный вопрос не в том, насколько быстро Ньютон отфильтровывает.
А в том:
Кто пишет policy?
Кто имеет право его изменять?
И если policy окажется неверным, кто будет нести ответственность?
Мне всё ещё довольно нравится направление, выбранное Ньютоном.
Они хотят стать слоем авторизации, который может использовать любой блокчейн.
#Newt $NEWT $M $TLM