Во время выполнения задачи что-то неожиданно встало на повестку дня — и это меняет весь угол зрения на соблюдение норм.
OpenGradient $OPG @OpenGradient #OPG позиционирует себя как AI, дружелюбный к соблюдению норм, с помощью криптографического доказательства каждого вывода: какая модель работала, какие данные ее касались, неизменяемый след в блокчейне. Для регулируемых отраслей — финансовые услуги, здравоохранение, везде, где решение AI требует аудиторского следа — это действительно убедительная структура.
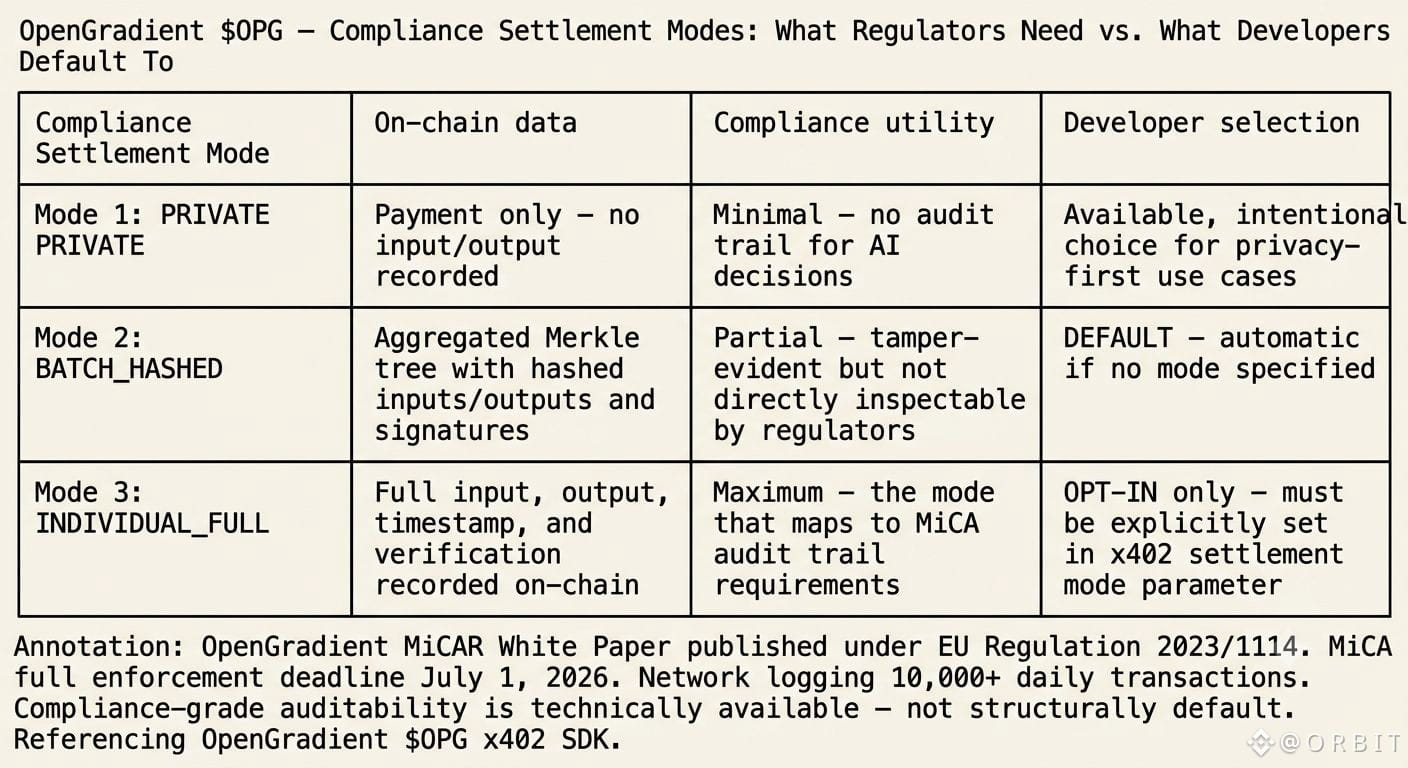
Но если углубиться в фактический SDK для расчетов x402, то там три режима. PRIVATE: только платеж, никаких данных в блокчейне. BATCH_HASHED: хэшированные агрегаты в дереве Меркла, экономически выгодно — и это режим по умолчанию. INDIVIDUAL_FULL: полные входные данные, выходные данные, метка времени и верификация, записанные в блокчейне. Этот последний режим и есть тот след соблюдения норм, который действительно хотели бы видеть регуляторы. Это не режим по умолчанию. Разработчику, создающему compliant-приложение, нужно сознательно выбрать его.
Я продолжал думать об этом. Белая книга OpenGradient по MiCA существует — полное регулирование в соответствии с Регламентом ЕС 2023/1114 — что показывает, что они серьезно думают о рынке соблюдения норм именно в тот момент, когда переходный период MiCA заканчивается 1 июля 2026 года и принуждение к соблюдению норм усиливается по всем государствам-членам ЕС. На этой неделе цепочка зарегистрировала более 10,000 транзакций в день на этом фоне. Но история соблюдения норм на уровне сети и поведение по умолчанию на уровне разработчиков все еще тянут в разные стороны.
Требует ли соблюдение норм действительно инфраструктуры, которая делает аудит по умолчанию, а не выборочным режимом?