

DeFi всегда имела одну неудобную компромиссу: система прозрачна, но так же и все, кто ее использует.
Эта прозрачность помогла DeFi стать слоем прозрачности, но она также сделала каждый кошелек живым финансовым отчетом. Размер депозита, время, аппетит к риску, выбор контрагента, экспозиция в хранилищах и выходы видны по умолчанию.
Для розничных пользователей это в основном неудобно, но для институтов, фондов, маркет-мейкеров, казначейств и состоятельных пользователей это серьезная проблема.
Для институциональных игроков конфиденциальность — это не только скрытие активности, но и безопасная работа без раскрытия стратегий, решений или движения ликвидности до их завершения.
Это контекст того, что Morpho запускается вместе с zama. Цель — сделать капитал DeFi пригодным для использования, не заставляя каждого участника раскрывать всю свою финансовую активность onchain.
Стек Morpho
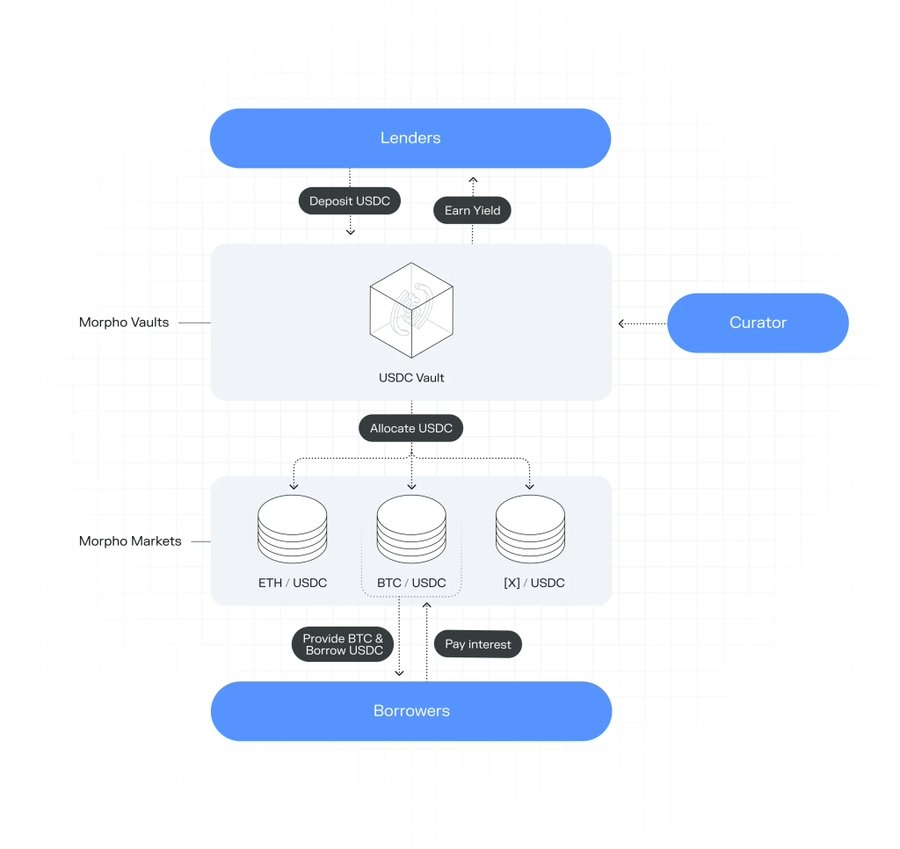
Morpho разделяет кредитование на изолированные рынки, курируемые хранилища и продукты доходности для пользователей. Такая архитектура упрощает подключение новых продуктов к существующей кредитной инфраструктуре без необходимости собирать всё с нуля.
Каждый рынок изолирован. У него есть один актив займа, один актив залога, один оракул, одно значение кредитного лимита при ликвидации (loan-to-value) и одна модель процентной ставки. После создания параметры рынка неизменяемы.
Хранилища Morpho располагаются над отдельными рынками. Вместо того чтобы просить пользователей вручную распределять капитал по каждому рынку кредитования, хранилища позволяют кураторам управлять депозитами по выбранным рынкам. Пользователь вносит актив вроде USDC в хранилище, а куратор распределяет эту ликвидность в соответствии с определенной стратегией риска.
Кураторы — это слой, который превращает Morpho из “сырого” кредитного протокола в удобную кредитную торговую площадку. В интеграции Zama,
SteakhouseFi — куратор за хранилищем USDC Prime.
https://morpho.org/blog/vaults-the-future-of-noncustodial-finance/
Стек Zama
Роль Zama — обеспечить конфиденциальность капиталу, поступающему в Morpho.
Технология для этого — полностью гомоморфное шифрование, обычно называемое FHE. Простыми словами, FHE позволяет выполнять вычисления над зашифрованными данными без расшифровки лежащей в основе информации.
Это означает, что смарт-контракты могут работать с зашифрованными балансами, зашифрованными переводами и зашифрованными суммами, в то время как внешние наблюдатели не могут увидеть лежащие в основе значения.
Первый шаг в потоке Zama — сделать shielding (скрытие) USDC в конфиденциальный USDC, или cUSDC. Это позволяет пользователям хранить и переводить версию USDC, где балансы и суммы переводов зашифрованы. Токен по-прежнему представляет собой экспозицию на USDC, но пользовательская информация больше не полностью видна всем, кто наблюдает за цепочкой.
Вторая часть дизайна Zama — батчер (batcher). Батчер группирует несколько конфиденциальных депозитов вместе, прежде чем направить их в базовое хранилище Morpho. Вместо того чтобы расшифровывать каждый отдельный депозит, система расшифровывает только агрегированную сумму партии.
Давайте рассмотрим этот пример:
Если Алиса внесет 50 000 USDC, а Боб внесет 2 миллиона USDC, наблюдатели не должны видеть эти индивидуальные суммы. Им должно быть видно только то, что партия внесла общую сумму в хранилище (vault).
После того как агрегированный депозит поступает во внутреннее хранилище Steakhouse USDC Prime в Morpho, хранилище возвращает доли (shares). Затем система Zama оборачивает эти доли обратно в конфиденциальную форму и распределяет их пользователям на основе их зашифрованных сумм депозитов.
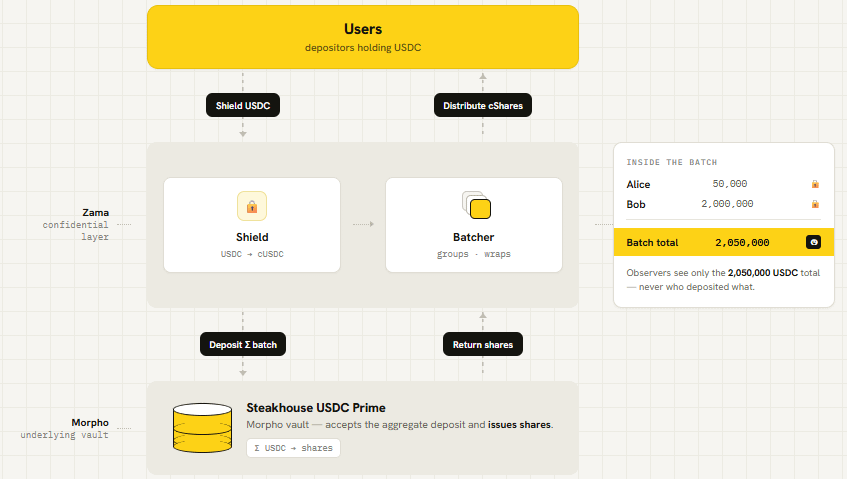
Взаимодействие Zama с Morpho flow
Критический взгляд
Это не то, что DeFi становится полностью приватным, а скорее слой конфиденциальных депозитов, построенный поверх публичного хранилища Morpho.
Приватность зависит от размера партии, потому что если пользователей слишком мало или если продвинутые акторы стратегически взаимодействуют с системой, набор анонимности ослабевает и отдельные депозиты все еще могут быть предположены.
DeFi потратил годы, доказывая, что финансовая инфраструктура может быть открытой и прозрачной, но, возможно, следующая фаза — доказать, что открытая инфраструктура не требует, чтобы каждый пользователь был полностью раскрыт.