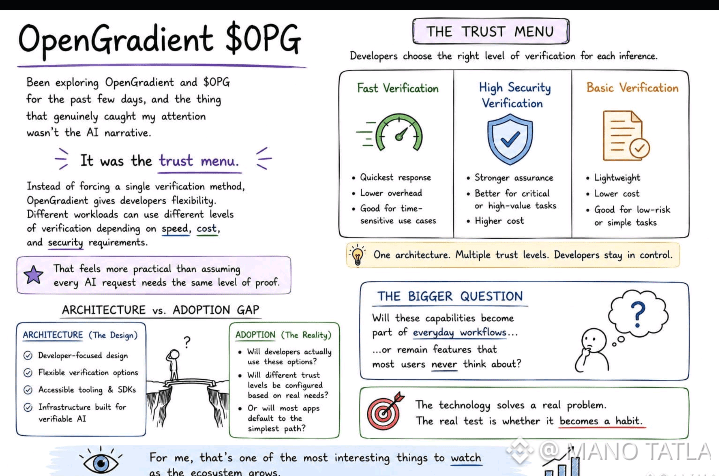
Я исследовал @OpenGradient последние несколько дней, и то, что действительно привлекло мое внимание, это меню доверия.
Вместо того чтобы навязывать единственный метод верификации, OpenGradient предоставляет разработчикам гибкость. Разные нагрузки могут использовать разные уровни верификации в зависимости от скорости, стоимости и требований безопасности.
Это кажется более практичным, чем предполагать, что каждый запрос ИИ требует одного и того же уровня доказательства.
Я все время думаю о разрыве между архитектурой и принятием.
Дизайн явно ориентирован на разработчиков. Гибкая верификация, доступные инструменты и инфраструктура, построенная вокруг проверяемого ИИ, все это выглядит хорошо на бумаге.
Но отличная инфраструктура имеет значение только тогда, когда люди действительно ее используют.
Вот это меня больше всего интересует.
Будут ли разработчики активно настраивать и использовать разные варианты верификации в зависимости от своих потребностей?
Или большинство приложений по умолчанию выберут самый простой путь? Технология решает реальную проблему.
Более важный вопрос в том, станут ли эти возможности частью повседневных рабочих процессов или останутся функциями, о которых большинство пользователей никогда не задумываются.
Для меня это одна из самых интересных вещей, за которыми стоит наблюдать по мере роста экосистемы.
#OPG $OPG @OpenGradient